
 #1
Outils pour maintenir un accès à long terme aux systèmes compromis, même après les redémarrages.
Recommandé par Kitploit

 ghostvectoracademy/dllhijackhunter
Découverte, validation et confirmation automatisées du détournement de DLL. Transformer des erreurs de configuration locales en chemins d’attaque…
 wh0amitz/sharpadws
Reconnaissance et exploitation d'Active Directory pour les Red Teams via les services web Active Directory (ADWS).
 malwaretech/edr-preloader
Un contournement d'EDR qui empêche les EDR de hook ou de charger des DLL dans notre processus en détournant la couche AppVerifier.
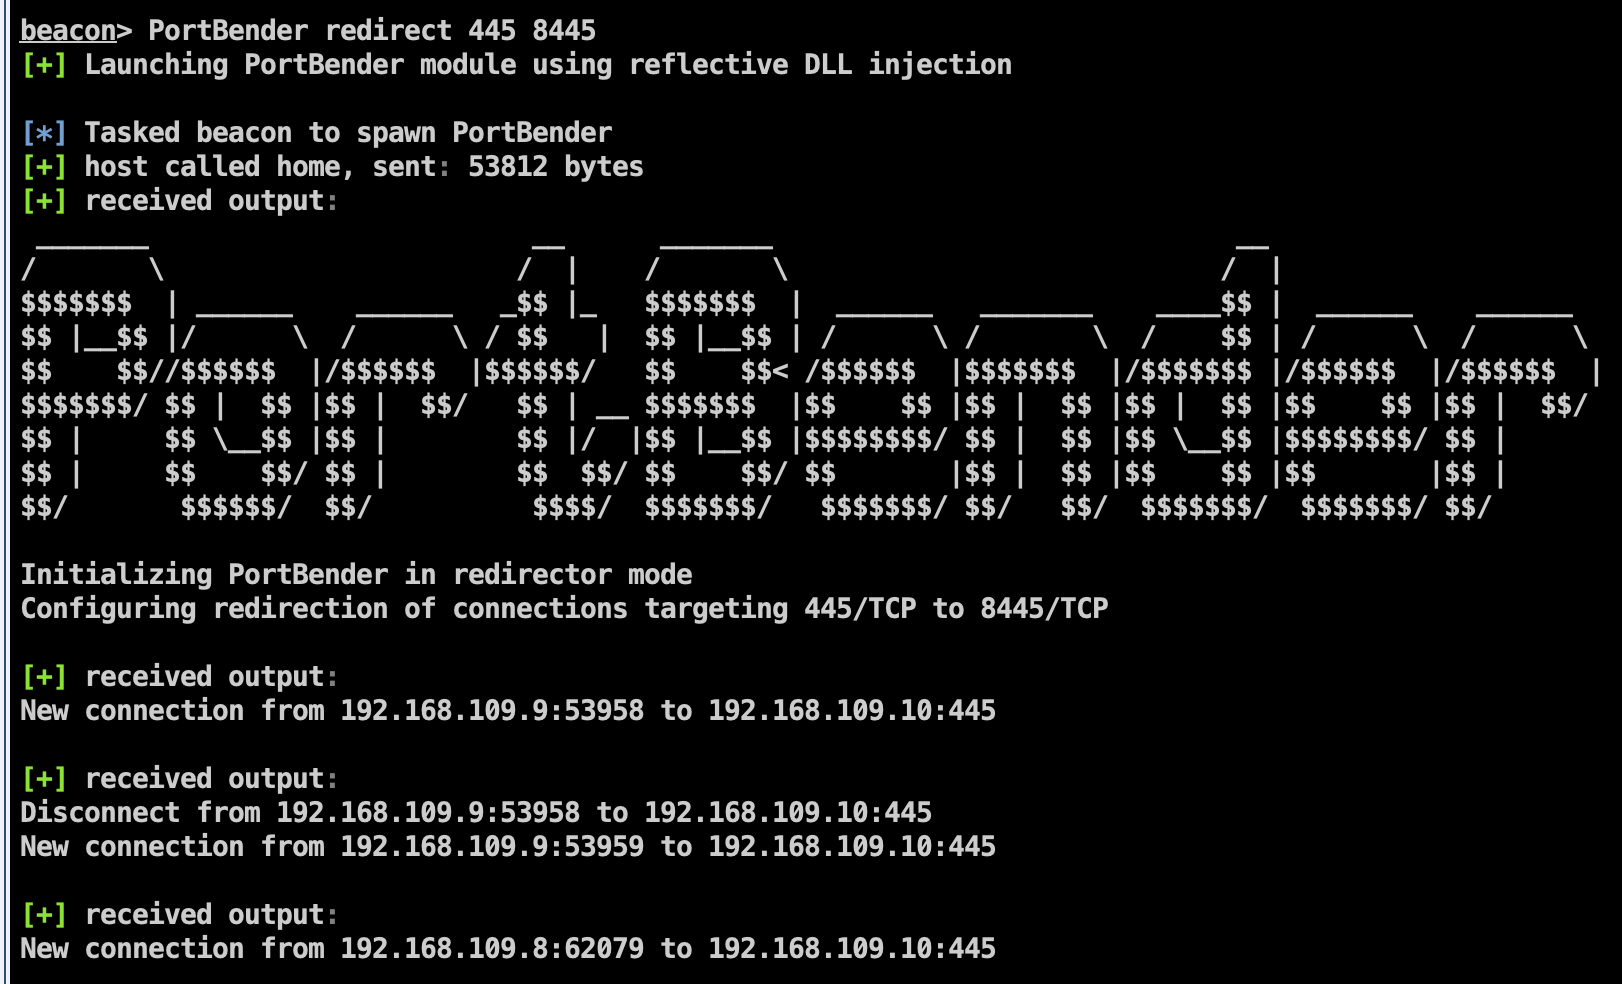 praetorian-inc/portbender
Utilitaire de redirection de port TCP
 persistence-info/persistence-info.github.io
Référence organisée des mécanismes de persistance Windows à travers le registre, les tâches planifiées, les services, et plus encore, conçue pour…
 pushpenderindia/thorse
THorse est un générateur de RAT (Remote Administrator Trojan) pour les systèmes Windows/Linux écrit en Python 3.
 machine1337/gmailc2
Un serveur C2 totalement indétectable qui communique via Google SMTP pour contourner les protections antivirus et les restrictions de trafic réseau.
 petercunha/goat
🐐 GoAT (Golang Advanced Trojan) est un trojan qui utilise Twitter comme serveur C&C
 treehacks/botnet-hackpack
Construire un botnet de commande et contrôle de base en C
 mwsrc/njrat
Extraction du code source de njRAT
 0xthirteen/staykit
Extension Cobalt Strike pour la persistance post-exploitation utilisant l'assembly .NET SharpStay. Fournit une persistance pilotée par interface…
 daem0nc0re/vectorkernel
PoCs pour la recherche sur les techniques de rootkit en mode noyau.
 boku7/venom
Venom C2 est un framework de commande et de contrôle (C2) en Python3 sans dépendances, conçu pour la persistance des équipes rouges.
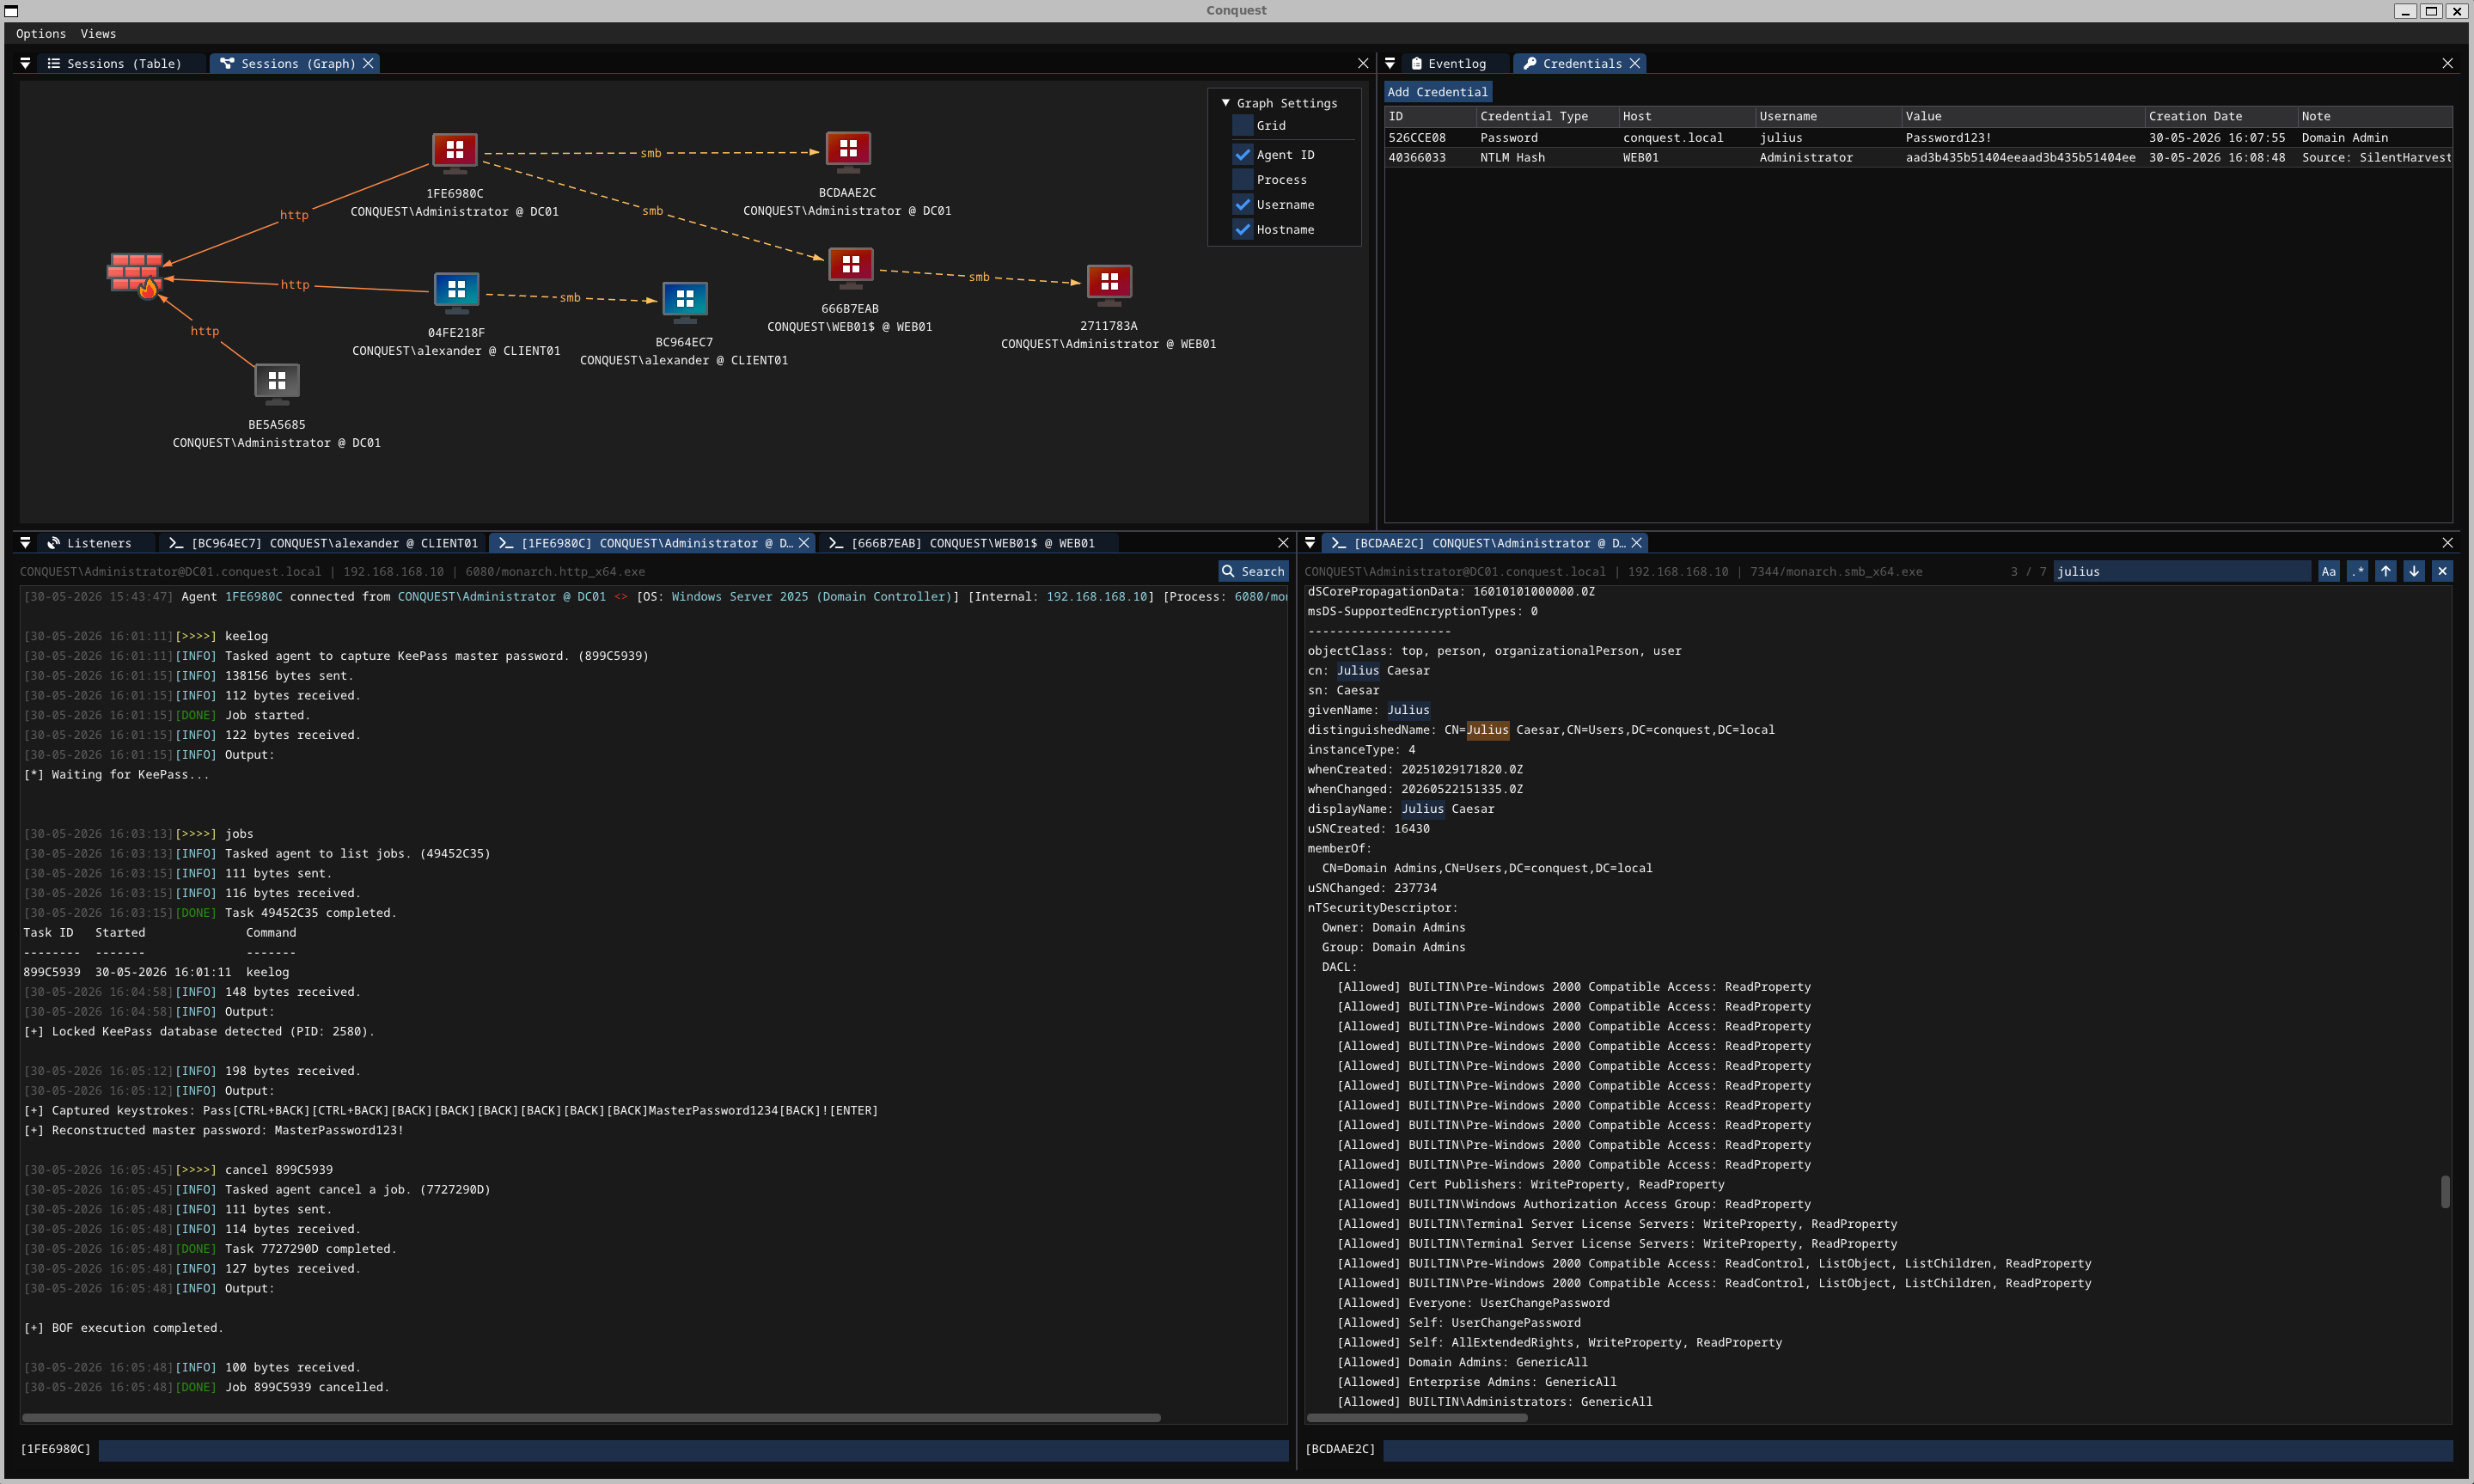 jakobfriedl/conquest
Conquest est un framework de commande & contrôle/post-exploitation riche en fonctionnalités et malléable développé en Nim.
 xm0kht4r/ven0m-ransomware
Ransomware totalement indétectable et furtif écrit en Rust, exploitant une technique BYOVD pour désactiver les solutions AV/EDR sur les systèmes…
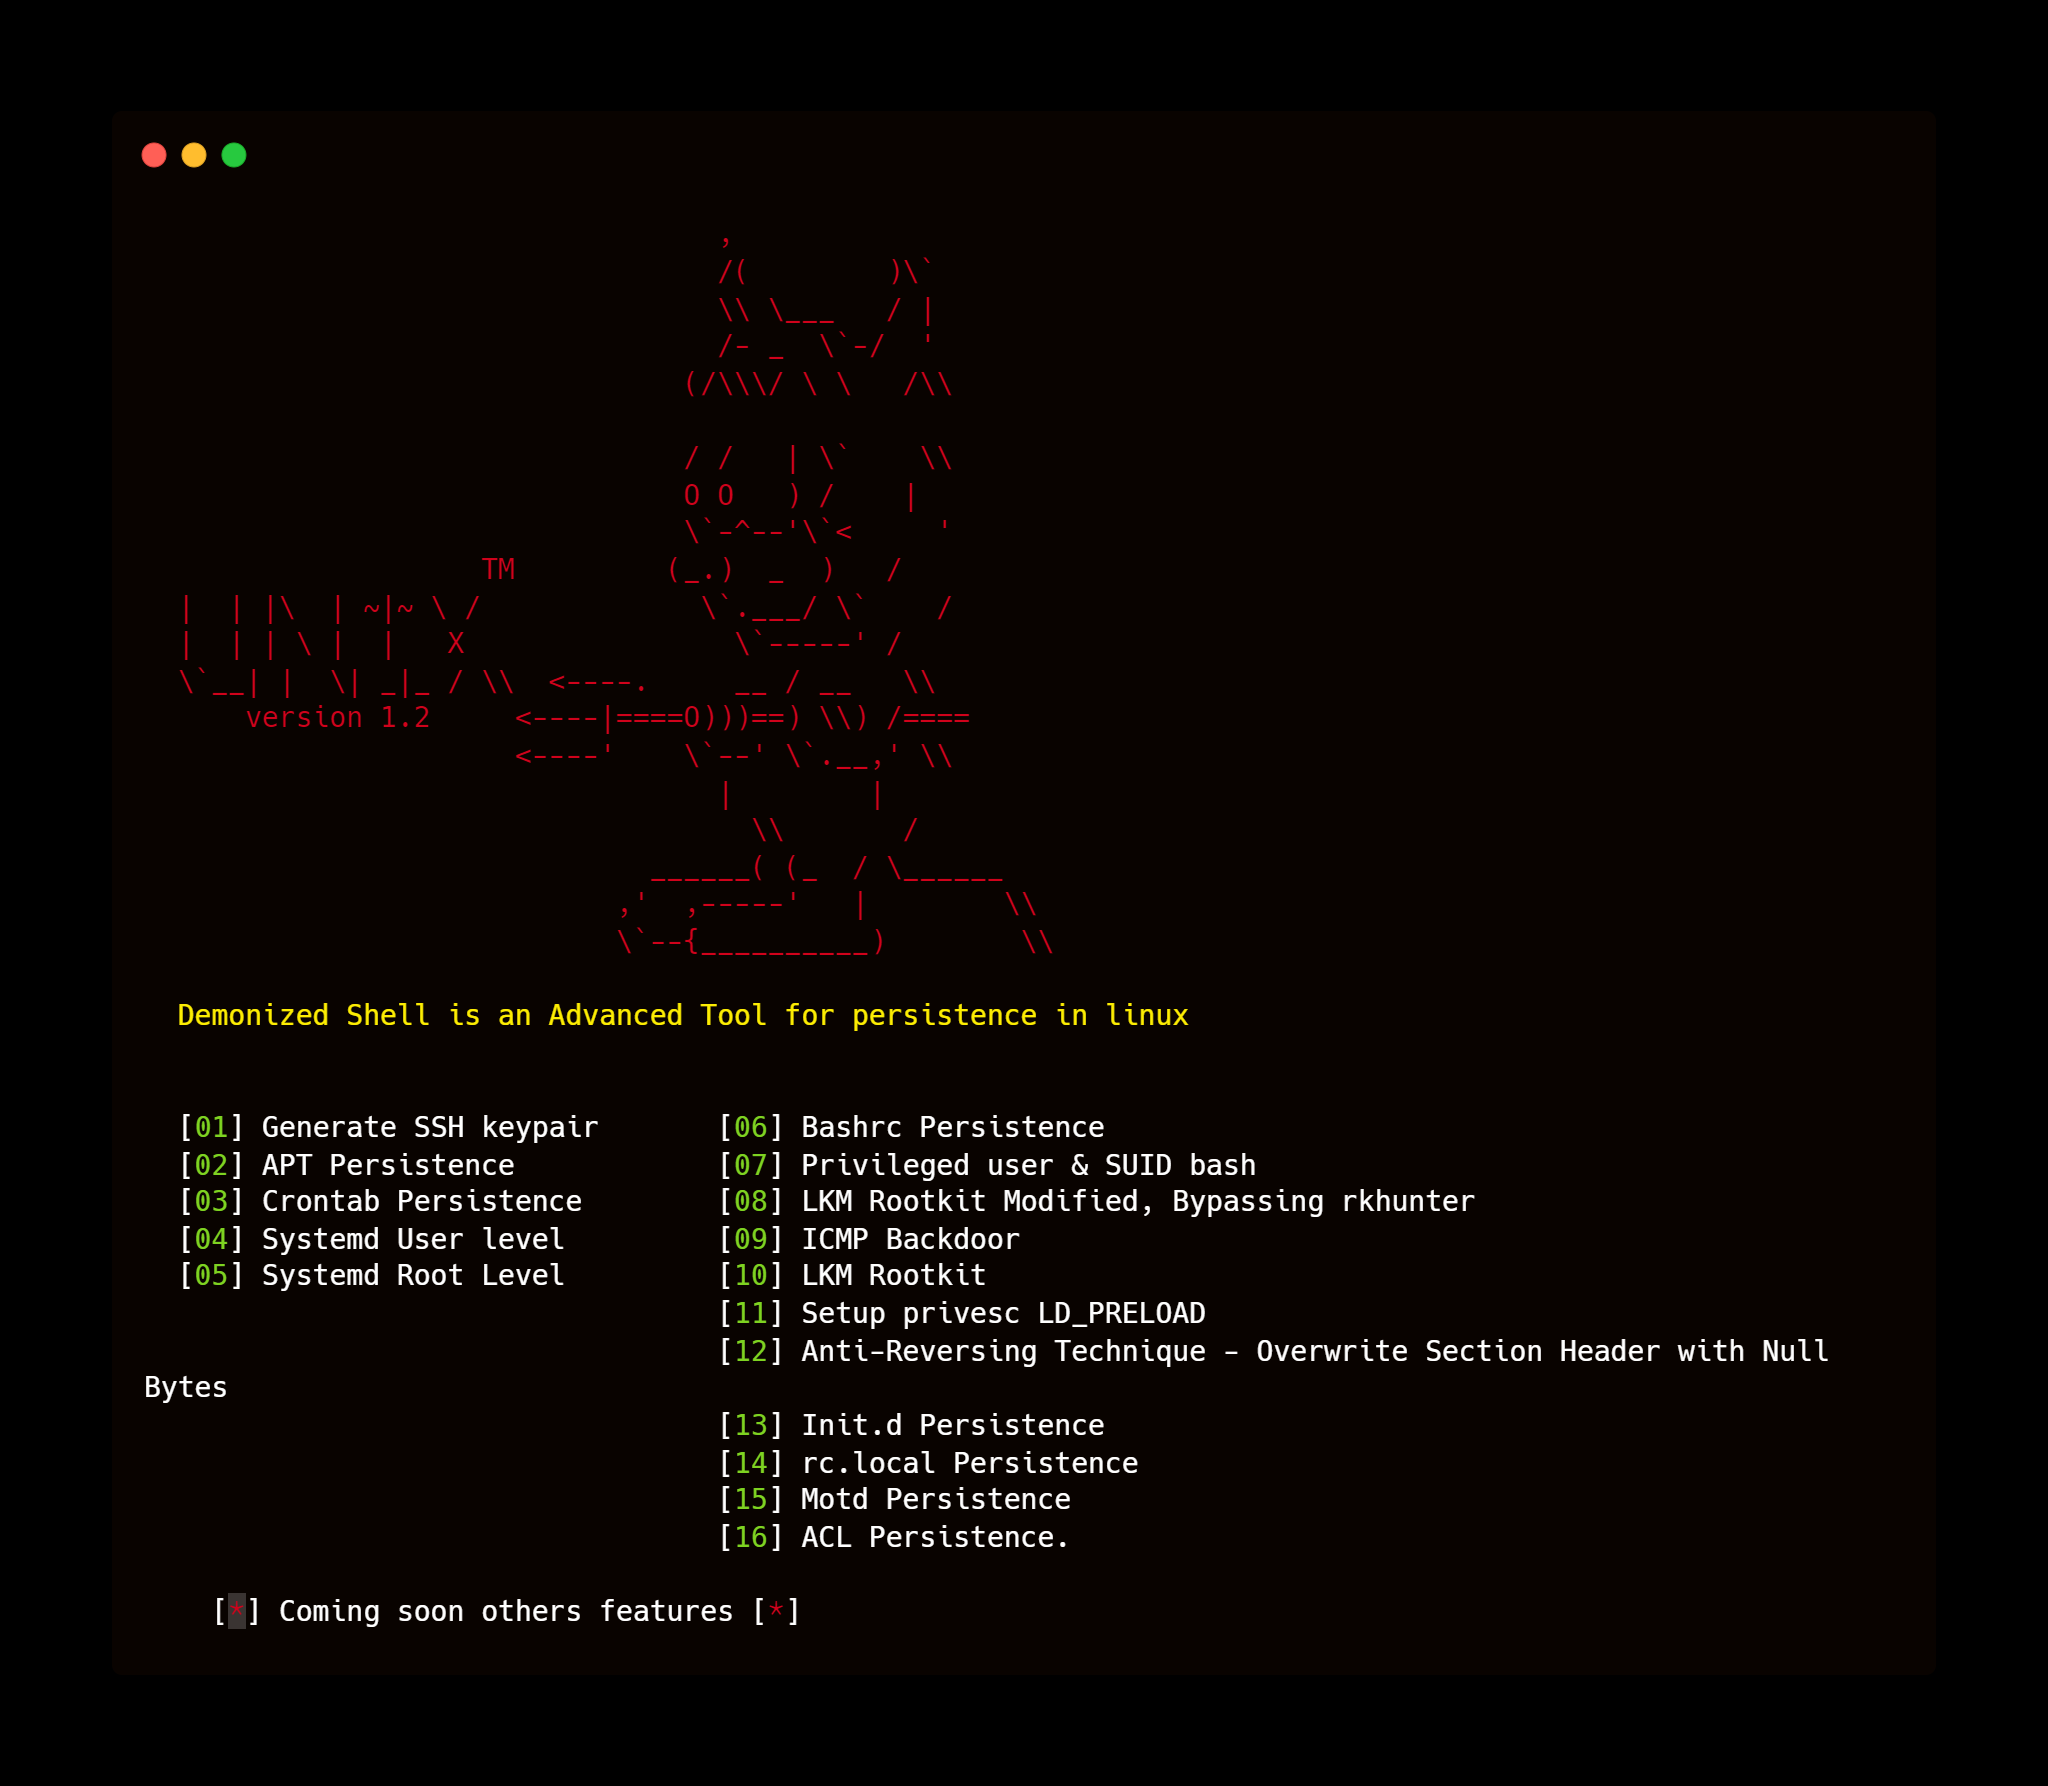 matheuzsecurity/d3m0n1z3dshell
Demonized Shell est un outil avancé pour la persistance sous linux.
 darkcodersc/subseven
# Dépôt officiel du code source de SubSeven Legacy
 darkoperator/mimikatz-missing-manual
Manuel complet en auto-apprentissage sur l'identité Windows, les internes de Kerberos et PKI, couvrant le dumping d'identifiants, la falsification de…








