
 #1
Méthodologies, frameworks, rapports et outils d'automatisation de tests d'intrusion.
Recommandé par Kitploit

 peterferrie/win-exec-calc-shellcode
Un petit shellcode Windows sans octets nuls qui exécute calc.exe (x86/x64, tous les OS/SP)
 al1ex/linuxeelvation
Linux Eelvation(持续更新)
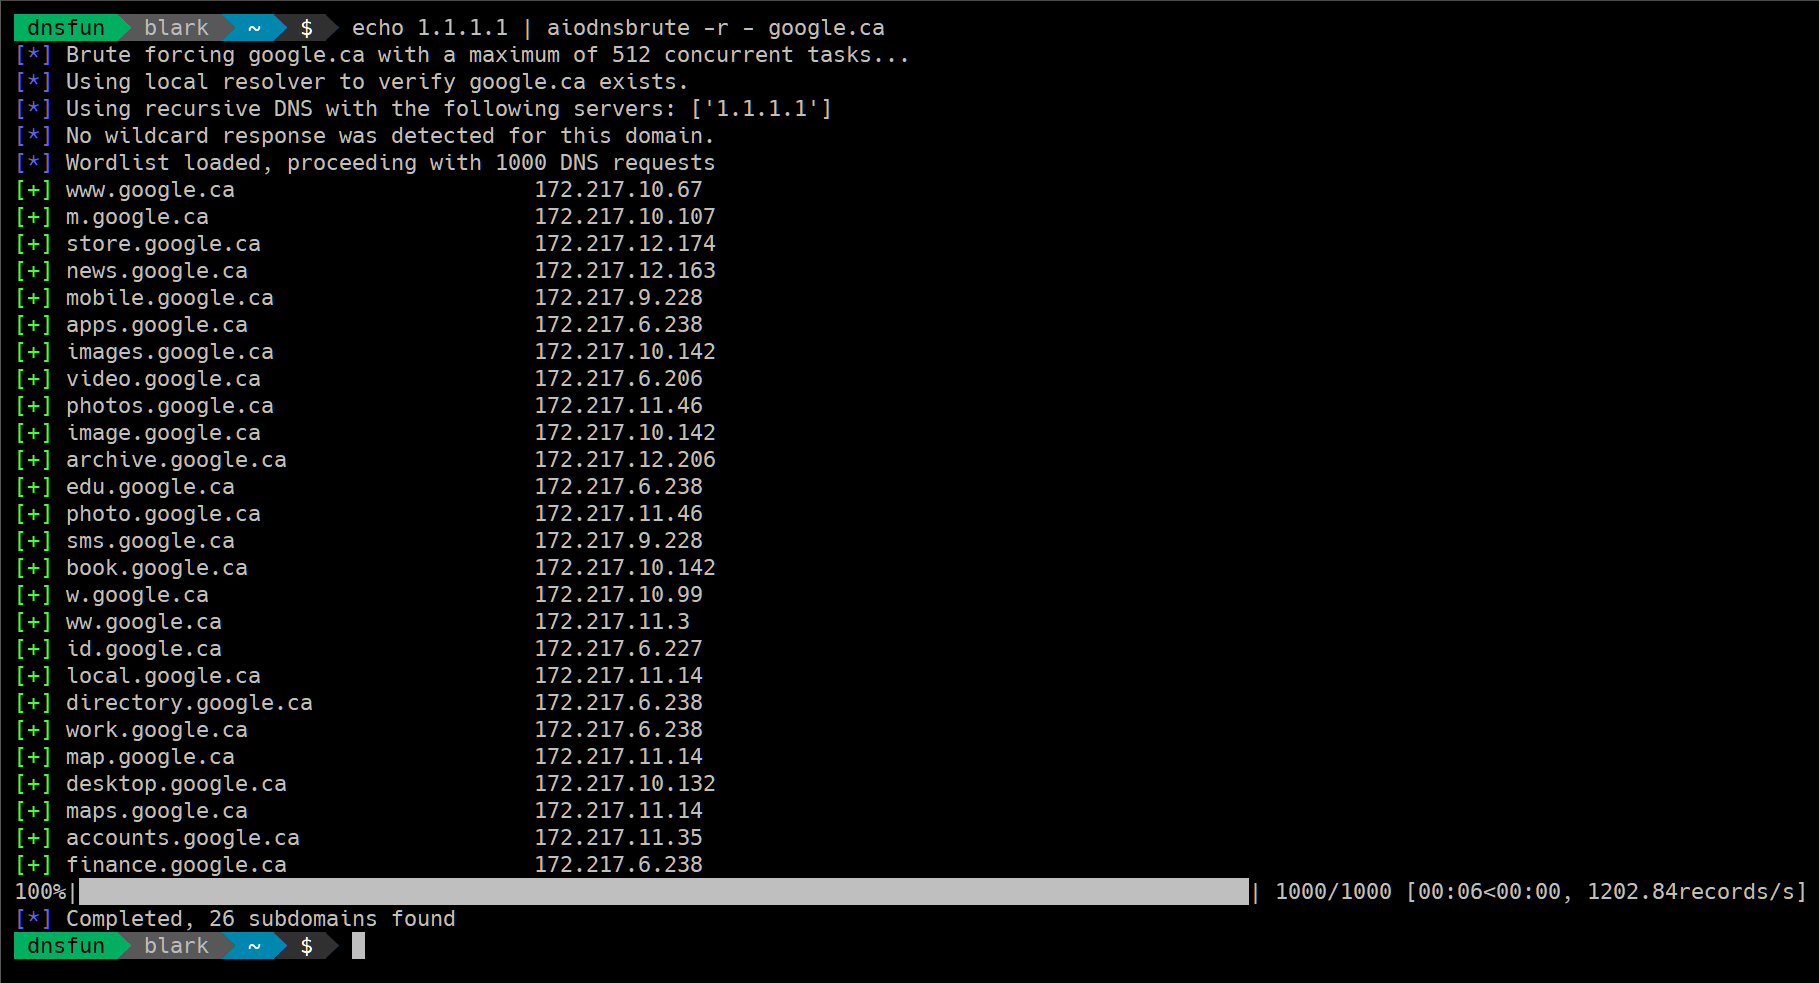 blark/aiodnsbrute
Utilitaire de force brute asynchrone DNS pour Python 3.5+
 d4vinci/pastejacker
Piratage de systèmes grâce à l'automatisation des attaques PasteJacking.
 orleven/tentacle
Tentacle est un framework de vérification et d'exploitation de vulnérabilités de type POC. Il permet l'extension libre des exploits et utilise des…
 helich0pper/karkinos
Couteau suisse pour les tests de pénétration et les CTF de hacking avec : Gestion des shells inversés - Encodage/Décodage - Chiffrement/Déchiffrement…
 star-sg/cve
Une collection de scripts d'exploit de preuve de concept écrits par l'équipe STAR Labs pour diverses CVE qu'ils ont découvertes ou trouvées par…
 samhaxr/hackbox
HackBox est un outil puissant et complet qui combine une variété de techniques pour les évaluations de sécurité des applications web et des réseaux,…
 signorrayan/redteam_toolkit
Red Team Toolkit est une application Web Django offensive open-source qui regroupe les outils offensifs utiles utilisés dans le red-teaming.
 random-robbie/jira-scan
CVE-2017-9506 - SSRF
 owasp/igoat-swift
OWASP iGoat (Swift) - Une application Swift délibérément vulnérable pour iOS
 sslab-gatech/pwn2own2020
Compromettre le noyau macOS via Safari en enchaînant six vulnérabilités
 dievus/powershellforpentesters
Dépôt du cours PowerShell pour pentesteurs
 mwr-cybersec/pxethief
PXEThief est un ensemble d'outils permettant d'extraire des mots de passe de la fonctionnalité de déploiement de système d'exploitation dans…
 kamorin/dhcpig
Script d'épuisement DHCP écrit en Python utilisant la bibliothèque réseau Scapy
 ambionics/cnext-exploits
Exploits pour CNEXT (CVE-2024-2961), un débordement de tampon dans iconv() de glibc
 00theway/ghostcat-cnvd-2020-10487
Ghostcat lecture de fichier/exécution de code,CNVD-2020-10487(CVE-2020-1938)
 tarlogicsecurity/kerbrute
Un script pour effectuer une attaque par force brute Kerberos en utilisant Impacket








