
 #1
Méthodologies, frameworks, rapports et outils d'automatisation de tests d'intrusion.
Recommandé par Kitploit

 the-viper-one/pentest-everything
Une collection de write-ups CTF, de sujets de pentest, de guides et de notes. Notes compilées à partir de multiples sources et de mes propres…
 nilotpalbiswas/auto-root-exploit
Outil d'exploitation automatique de root
 quitten/doser.go
Outil DoS pour requêtes HTTP (inspiré de hulk mais avec plus de fonctionnalités)
 chudry/xerror
outil de pentesting entièrement automatisé
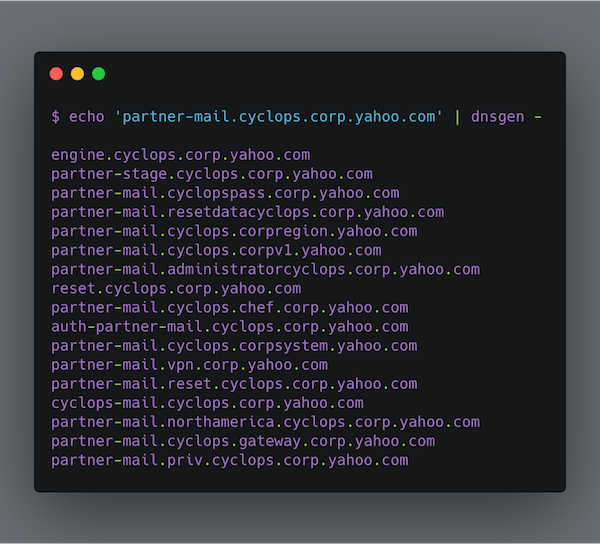 alephnullsk/dnsgen
Génère des permutations de noms de domaine pour l'énumération de sous-domaines et la reconnaissance, prenant en charge les listes de mots…
 rhinosecuritylabs/ccat
Cloud Container Attack Tool (CCAT) est un outil pour tester la sécurité des environnements de conteneurs.
 1n3/wordpress-xmlrpc-brute-force-exploit
Exploit de force brute System Multicall XMLRPC Wordpress (0day) par 1N3 @ CrowdShield
 phoenhex/files
Dépôt organisé d'exploits, de code de preuve de concept et de présentations de recherche sur les vulnérabilités de l'équipe phoenhex, axé sur…
 sensepost/snoopy-ng
Snoopy v2.0 - cadre de suivi terrestre numérique modulaire
 mfthomps/labtainers
Labtainers : Un cadre de laboratoire cyber basé sur Docker
 bhdresh/cve-2017-0199
La boîte à outils d'exploit CVE-2017-0199 - v4.0 est un script Python pratique qui fournit aux pentesters et aux chercheurs en sécurité un moyen…

 mthbernardes/rsg
ReverShellGenerator - Un outil pour générer différentes manières de faire un reverse shell
 fahrj/reverse-ssh
Serveur ssh statiquement lié avec fonctionnalité de shell inversé pour les CTFs et autres
 marco-lancini/goscan
Scanner réseau interactif
 dec0ne/hwsyscalls
HWSyscalls est une nouvelle méthode pour exécuter des appels système indirects en utilisant HWBP, HalosGate et un trampoline synthétique sur kernel32…
 orangetw/awesome-jenkins-rce-2019
Il n'y a pas de RCE pré-auth dans Jenkins depuis mai 2017, mais c'est celle-là !
 rastrea2r/rastrea2r
Collecter & chasser les IOCs avec entrain et style








