
 #1
Méthodologies, frameworks, rapports et outils d'automatisation de tests d'intrusion.
Recommandé par Kitploit

 redcode-labs/bashark
Kit de post-exploitation Bash
 eddieivan01/iox
Outil pour le redirection de ports et proxy intranet
 prateek147/dvia-v2
Damn Vulnerable iOS App (DVIA) est une application iOS qui est diablement vulnérable. Son objectif principal est de fournir une plateforme aux…
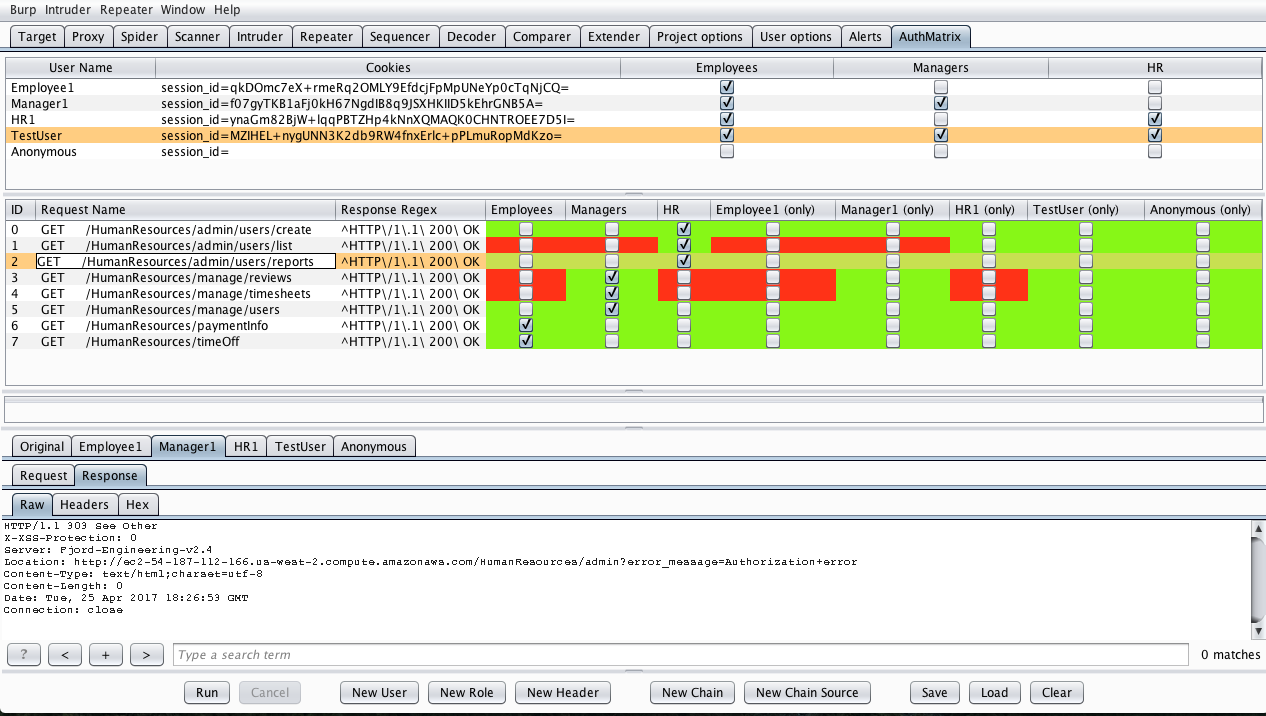 securityinnovation/authmatrix
AuthMatrix est une extension Burp Suite qui offre un moyen simple de tester l'autorisation dans les applications web et les services web.
 alexisahmed/cve-2022-0847-dirtypipe-exploits
Une collection d'exploits et de documentation pouvant être utilisée pour exploiter la vulnérabilité Dirty Pipe de Linux.
 liveoverflow/pwnadventure3
Serveur PwnAdventure3
 aircrack-ng/mdk4
Outil de test Wi-Fi IEEE 802.11 pour l'exploitation de faiblesses de protocole, incluant inondation de balises, désauthentification, fuzzing de…
 markus-go/bonesi
BoNeSi - le Simulateur de botnet DDoS
 elkokc/reflector
Plugin Burp capable de détecter les XSS réfléchies sur une page en temps réel lors de la navigation sur un site
 codingo/interlace
Transformez facilement des applications en ligne de commande monothread en une application multithread rapide avec support CIDR et glob.
 tomiwa-ot/moukthar
Outil d'administration à distance Android
 nccgroup/sadcloud
Un outil pour déployer (et démanteler !) une infrastructure cloud délibérément non sécurisée
 flock4h/freeway
Outil de test de pénétration et d'audit WiFi
 fox-it/aclpwn.py
Exploitation des ACL Active Directory avec BloodHound
 nccgroup/triforceafl
AFL/QEMU fuzzing avec émulation du système complet.
 mufeedvh/moonwalk
Couvrez vos traces lors de l'exploitation Linux en ne laissant aucune trace dans les journaux système et les horodatages du système de fichiers.
 l0ss/grouper
Un script PowerShell pour aider à trouver les paramètres vulnérables dans les stratégies de groupe AD. (déprécié, utilisez Grouper2 à la place !)
 infobyte/emploleaks
Un outil OSINT qui aide à détecter les membres d'une entreprise ayant des identifiants divulgués








