
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Freeway — Outil de test de pénétration et d'audit WiFi | Kitploit

Outils/GitHubGitHub/flock4h/freeway
Audit Wi-FiFuzzingSécurité Sans FilTests d'Intrusion
GitHubflock4h/freeway

Freeway

Outil de test de pénétration et d'audit WiFi

Voir le dépôt
8839651il y a 1 moisVérifié par Kitploit
Partager
Logo Freeway

Freeway pour le Test d'Intrusion Réseau

Lisez l'article sur Freeway, maintenant sur Medium


[!NOTE] L'utilisateur ne sera plus invité à accepter le CLUF !
Par conséquent, en téléchargeant le logiciel, l'utilisateur accepte automatiquement de suivre toutes les directives spécifiées dans la section CLUF ci-dessous.

1. Aperçu

Freeway est un outil basé sur Python scapy pour la pénétration WiFi qui vise à aider les hackers éthiques et les testeurs d'intrusion à développer leurs compétences et connaissances en audit et sécurisation des réseaux domestiques ou d'entreprise.

2. Fonctionnalités

  • Surveillance des paquets IEEE 802.11
  • Attaque de désauthentification
  • Inondation de balises
  • Fuzzer de paquets
  • Audit réseau
  • Sauteur de canal
  • Faux jumeau
  • Créateur de paquets
  • Arsenal

La description des fonctionnalités se trouve dans la Section 6

3. Préparation

Il est nécessaire d'avoir :

  • Un adaptateur réseau prenant en charge le mode moniteur et l'injection de trames.
  • Un système d'exploitation exécutant une distribution Linux.
  • Python 3+ installé.

Optionnellement, installez les paquets Scapy et Rich pour Python si vous n'installez pas via pip (voir Section 4)

4. Installation

Option A : Installation via PyPi (RECOMMANDÉE)

  $ sudo pip install 3way

Option B : Installation ou exécution manuelle

Tout d'abord, clonez le dépôt :

git clone https://github.com/FLOCK4H/Freeway

Naviguez vers le dépôt cloné :

cd Freeway

Option 1 : Installer les dépendances, les dossiers et Freeway. (RECOMMANDÉE)

Cela permettra de lancer l'outil depuis n'importe où

sudo pip install .

Option 2 : Exécuter sans installation en utilisant Python.

Doit être appelé depuis le répertoire /Freeway

sudo pip install scapy rich
sudo python Freeway

5. Utilisation

Cet outil est livré avec sa propre interface en ligne de commande (CLI) et peut être exécuté sans spécifier d'arguments supplémentaires.

Cliquez pour développer l'utilisation de la CLI
sudo Freeway

Suivez l'invite pour sélectionner l'adaptateur réseau (voir Section 3) :

[!TIP} Ces captures d'écran montrent Freeway dans sa toute première itération, elles ne reflètent pas l'aspect actuel du logiciel et sont susceptibles de changer à l'avenir.
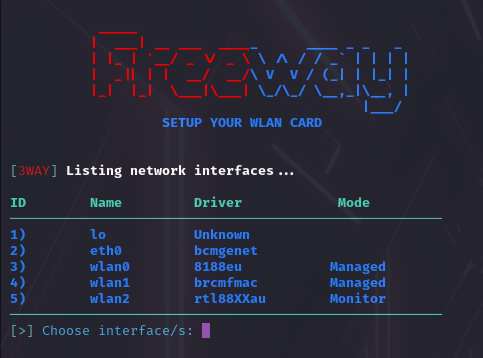
image

Sélectionnez la fonctionnalité et le(s) paramètre(s) :

image image


Et avec les arguments supplémentaires, pour sauter la CLI partiellement ou complètement.

Cliquez pour développer l'utilisation des arguments
sudo Freeway -i wlan2 -a monitor -p 1,2,a

'-p' n'est pas requis avec '-a', par exemple, cela demandera les paramètres à spécifier dans la CLI :

sudo Freeway -i wlan2 -a deauth

Tous les arguments, actions et paramètres :

Arguments : -h, --help Affiche le message d'aide.
-i, --inf Spécifie l'interface WLAN (par exemple, wlan0, wlan1).
-a, --action Numéro d'action ou alias (par exemple, 1 ou monitor).
-p, --params Identifiants de paramètres (par exemple, 1,2,a ou 3rtv, dépend de l'action).

Actions : 1 ou monitor, 2 ou deauth, 3 ou beacon_spam, 4 ou fuzzer, 5 ou audit, 6 ou hopper, 7 ou eviltwin 8 ou packet_crafter, 9 ou arsenal

Les paramètres doivent être fournis dans le même format que dans la CLI, spécifique à chaque action. Pour lister tous les paramètres d'une action donnée, fournissez simplement l'argument -a sans -p.


6. Détails

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    256

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →




