
 #1
Méthodologies, frameworks, rapports et outils d'automatisation de tests d'intrusion.
Recommandé par Kitploit

 sleeyax/burp-awesome-tls
Extension Burp pour contourner la prise d'empreinte TLS. Contourne les WAF, usurpe n'importe quel navigateur.
 samyk/slipstream
NAT Slipstreaming permet à un attaquant d'accéder à distance à tout service TCP/UDP lié à une machine victime, en contournant le NAT/pare-feu de la…
 crimsonforge-io/king-phisher
Simulez des campagnes de phishing réalistes avec récupération d'identifiants, suivi des e-mails et clonage de pages d'atterrissage pour la formation…
 kevin-robertson/invoke-thehash
Utilitaires PowerShell Pass The Hash
 jaeles-project/jaeles
Le couteau suisse pour les tests automatisés d'applications Web
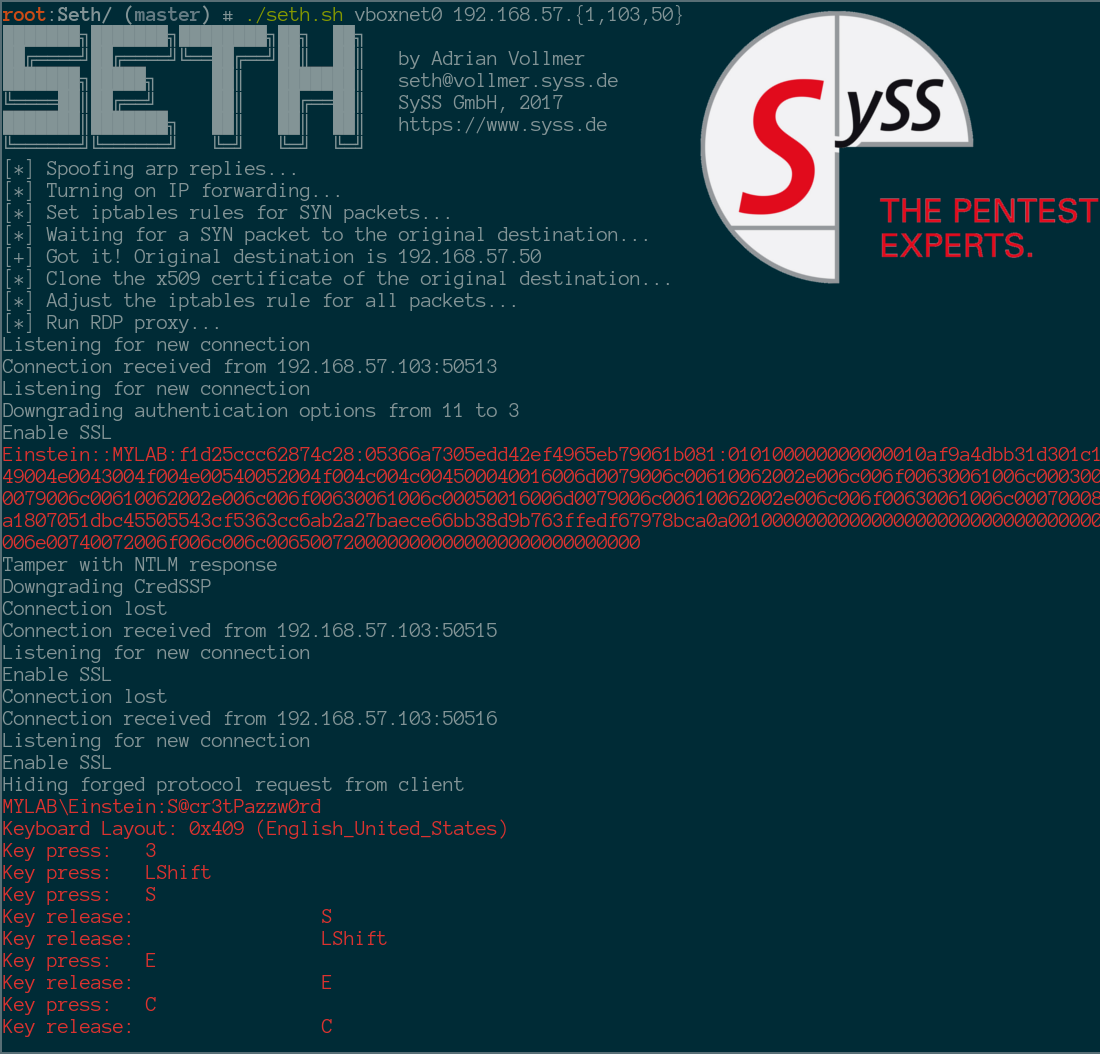 syss-research/seth
Effectuez une attaque MitM et extrayez des identifiants en texte clair depuis des connexions RDP.
 fortra/nanodump
Le couteau suisse du dump LSASS
 cn33liz/p0wnedshell
Kit de post-exploitation PowerShell Runspace
 lionsec/xerosploit
Framework de type homme du milieu efficace et avancé
 ascotbe/kernelhub
:palm_tree:Collection de vulnérabilités d'élévation de privilèges du noyau Linux, macOS et Windows, avec environnement de compilation, carte GIF de…
 govolution/avet
Outil d'évasion antivirus
 ihebski/a-red-teamer-diaries
Notes et expériences RedTeam/Pentest testées sur plusieurs infrastructures liées à des engagements professionnels.
 matrixleons/evilwaf
evilwaf est un outil de test d'intrusion conçu pour détecter et contourner les pare-feu d'applications web (WAF) courants.
 six2dez/onelistforall
Générateur de listes de mots organisées et catégorisées pour le fuzzing web, l'énumération de répertoires et la découverte de sous-domaines.…
 arch3rpro/pentest-windows
⚔️Windows11 Penetration Suite Toolkit 🔰 Le premier environnement de test de pénétration Windows sur Mac à puces M
 mandatoryprogrammer/xsshunter
Le service XSS Hunter - une version portable de XSSHunter.com
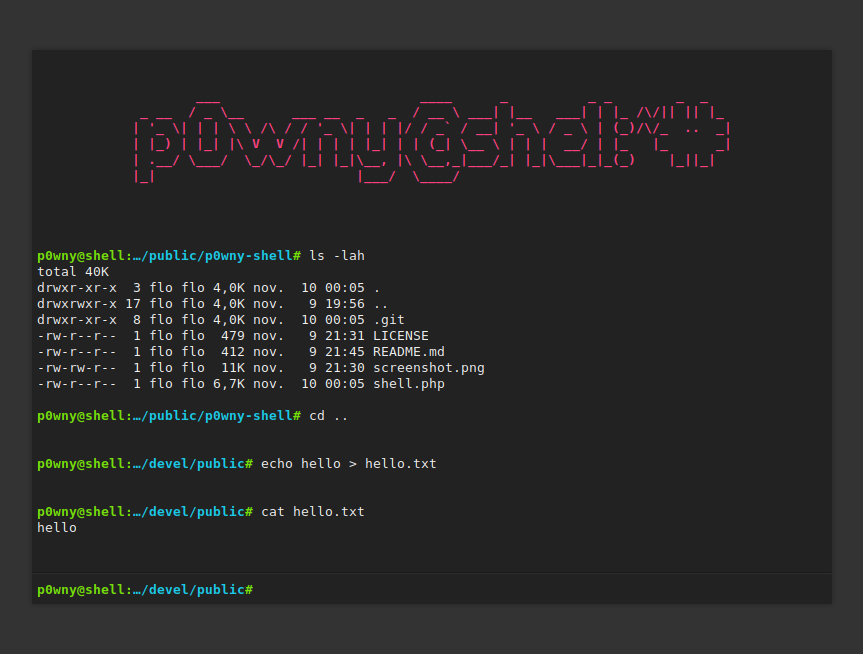 flozz/p0wny-shell
Shell PHP à fichier unique
 enjoiz/xxeinjector
Outil pour l'exploitation automatique de la vulnérabilité XXE en utilisant des méthodes directes et différentes hors bande.








