
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
slipstream — NAT Slipstreaming permet à un attaquant d'accéder à distance à tout service TCP/UDP lié à une machine victime, en contournant le NAT/pare-feu de la victime, simplement en faisant en sorte que quelqu'un sur le réseau de la victime visite un site web. | Kitploit
Outils/GitHubGitHub/samyk/slipstream
ReconnaissanceExploitationSécurité WebSécurité RéseauTests d'Intrusion
GitHubsamyk/slipstream

slipstream

NAT Slipstreaming permet à un attaquant d'accéder à distance à tout service TCP/UDP lié à une machine victime, en contournant le NAT/pare-feu de la victime, simplement en faisant en sorte que quelqu'un sur le réseau de la victime visite un site web.

Voir le dépôt
2.0k21448il y a 3 ansVérifié par Kitploit
Partager
Site web

NAT Slipstreaming

NAT Slipstreaming permet à un attaquant d’accéder à distance à tout service TCP/UDP lié à n’importe quel système derrière le NAT d’une victime, en contournant le NAT/pare‑feu de la victime (contrôle à distance arbitraire des ouvertures de pare‑feu), simplement en visitant un site web.

v1 développé par : @SamyKamkar // https://samy.pl
v2 développé par : Samy Kamkar && (Ben Seri && Gregory Vishnipolsky d’Armis).

Lisez l’excellent article technique de Ben & Gregory sur v2 ici qui approfondit leurs mises à jour de v2 avec de nombreux détails supplémentaires.

v1 publiée : 31 octobre 👻, 2020
v2 publiée : 26 janvier 2021

Code source : https://github.com/samyk/slipstream
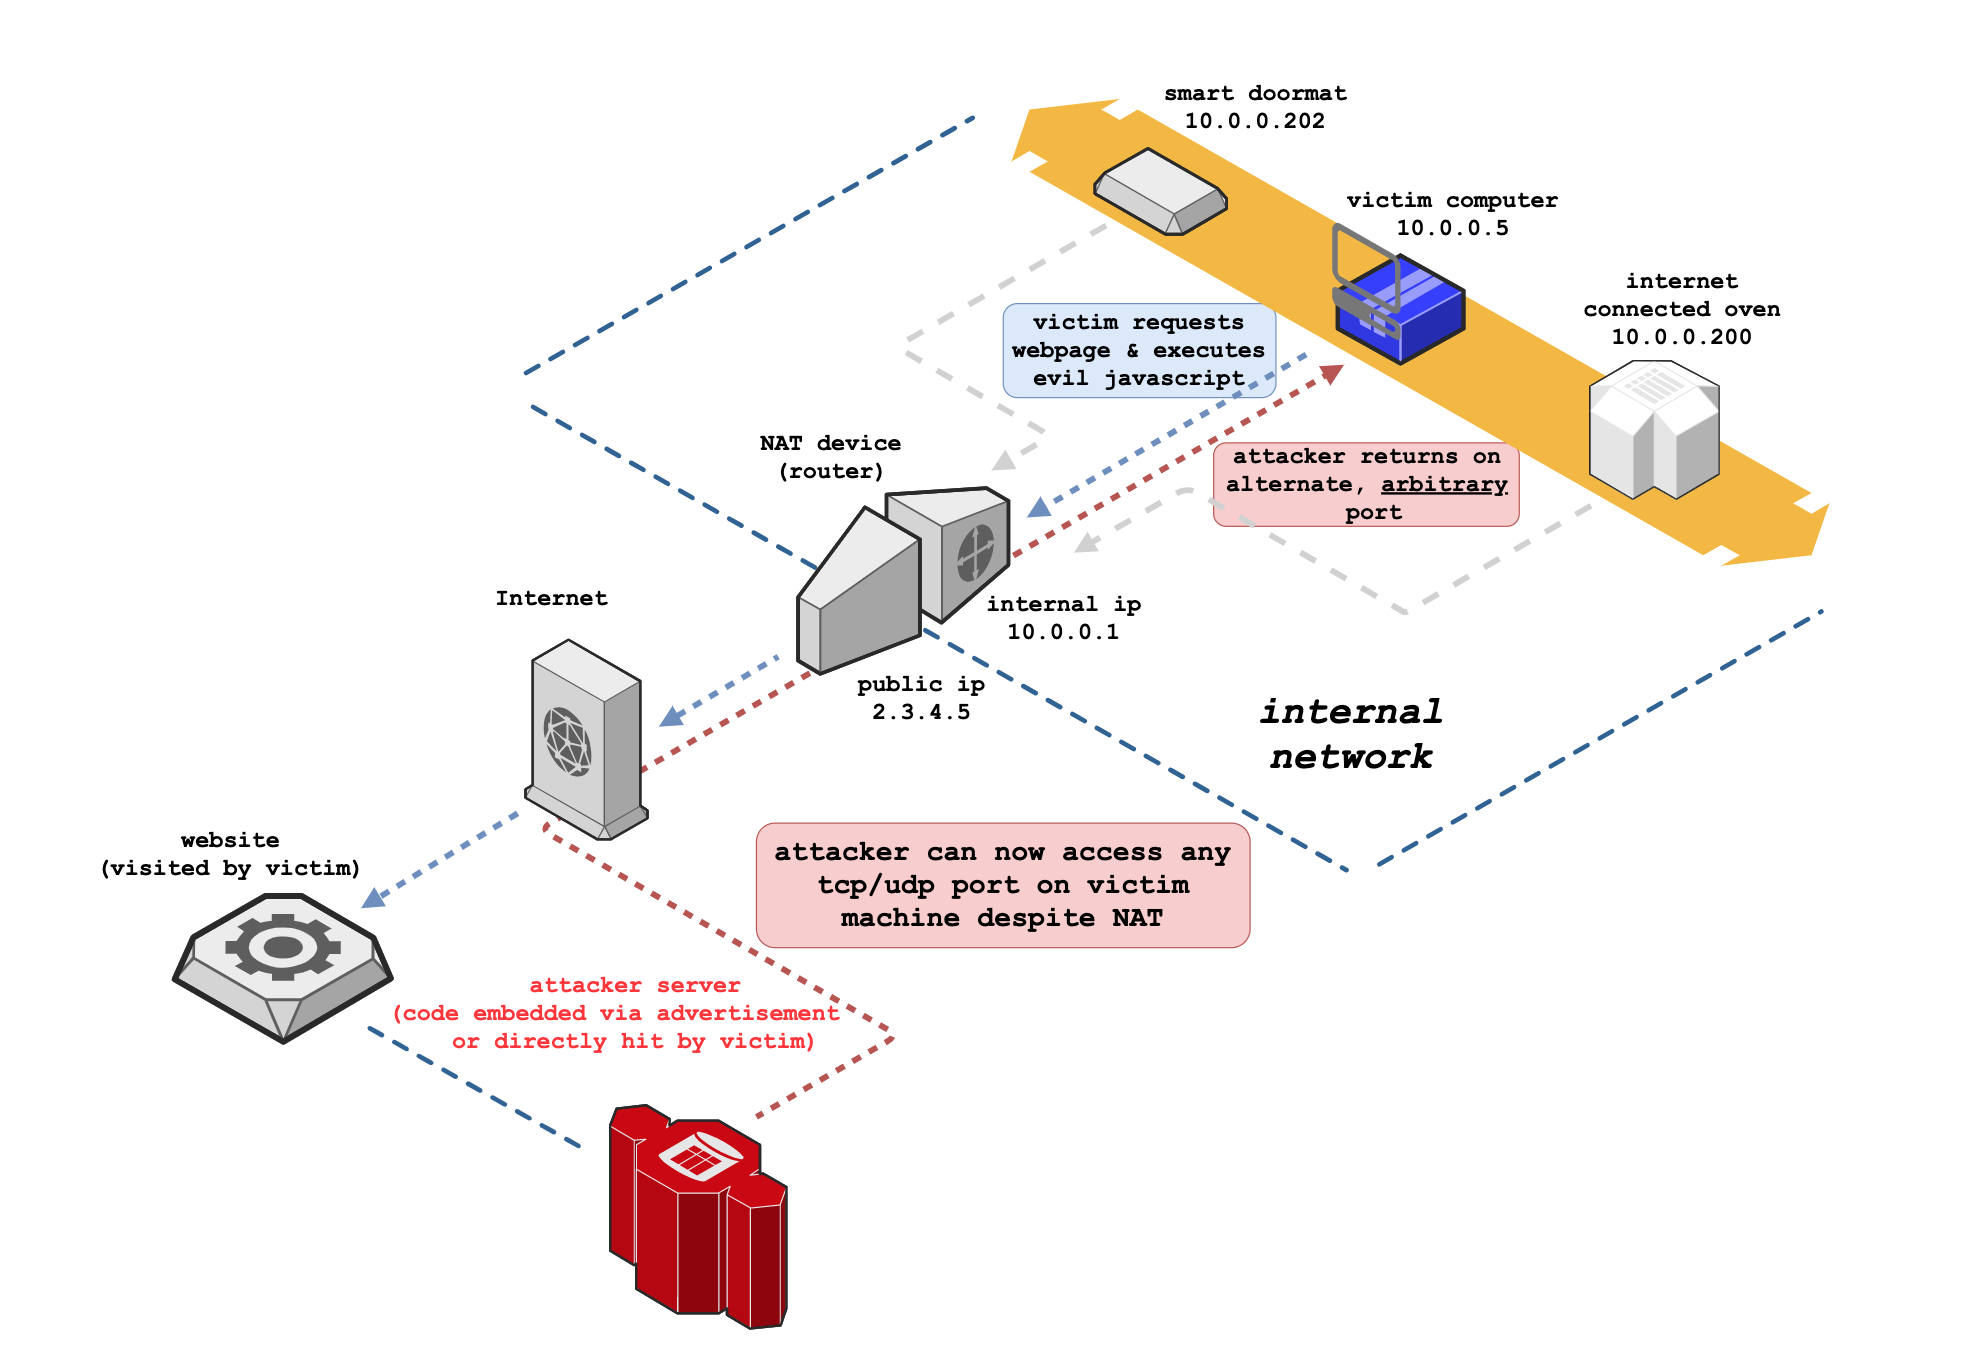
Architecture NAT Slipstreaming version animée ici générée avec mon fork de draw.io, permettant un flux de contexte de bord exportable et un contrôle dans les animations

Table des matières

  • Résumé
  • Les détails
    • Network Address Translation (NAT)
      • Suivi de connexion
      • Application Level Gateway
    • Investigation du routeur / Extraction du firmware
    • Rétro‑ingénierie du firmware
      • Recherche de fichiers intéressants
      • Exploration de fonctions intéressantes
      • Ports / Services à examiner
      • Rétro‑ingénierie de l’objet noyau
    • Investigation du suivi de connexion / Application Level Gateway
      • Linux Netfilter
    • Contrôle des limites de paquets / Fragmentation
    • Attaque temporelle TCP / Découverte du sous‑réseau et de l’IP internes
      • Attaque temporelle
    • Confusion de protocole dans le navigateur
      • Altération des paquets en direct dans le navigateur
  • Autres découvertes
  • Téléchargement
  • Contact

Résumé

NAT Slipstreaming exploite le navigateur de l’utilisateur conjointement avec le mécanisme de suivi de connexion Application Level Gateway (ALG) intégré dans les NAT, routeurs et pare‑feux, en enchaînant l’extraction d’IP interne via une attaque temporelle ou WebRTC, la découverte automatisée à distance de MTU et de fragmentation IP, le calibrage de la taille des paquets TCP, l’utilisation abusive de l’authentification TURN, un contrôle précis des limites de paquets, et la confusion de protocole par abus du navigateur. Comme c’est le NAT ou le pare‑feu qui ouvre le port de destination, cela contourne toutes les restrictions de ports basées sur le navigateur.

Cette attaque tire parti du contrôle arbitraire de la partie données de certains paquets TCP et UDP sans inclure les en‑têtes HTTP ou autres ; l’attaque exécute cette nouvelle technique d’injection de paquets sur tous les navigateurs modernes (et anciens), et constitue une version modernisée de ma technique originale de NAT Pinning de 2010 (présentée à DEFCON 18 + Black Hat 2010). De plus, de nouvelles techniques de découverte d’adresse IP locale sont incluses.

Cette attaque nécessite que le NAT/pare‑feu prenne en charge les ALG (Application Level Gateways), obligatoires pour les protocoles pouvant utiliser plusieurs ports (canal de contrôle + canal de données) comme SIP et H323 (protocoles VoIP), FTP, IRC DCC, etc.

À un haut niveau, NAT Slipstreaming fonctionne comme suit :

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    576
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    388
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    330
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    255
  • 6

    antifox

    antifox-ai/antifox

    Plateforme de test d'intrusion autonome multi-agents par IA qui exécute la reconnaissance, la découverte de la surface d'attaque, la validation de l'exploitation et la livraison de rapports étayés par des preuves.

    247

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →





