
 #1
Méthodologies, frameworks, rapports et outils d'automatisation de tests d'intrusion.
Recommandé par Kitploit
 0x90n/infosec-black-friday
Toutes les offres pour les logiciels/outils liés à l'InfoSec ce Black Friday
 bc-security/empire
Empire est un framework de post-exploitation et d'émulation d'adversaires utilisé pour aider les Red Teams et les testeurs d'intrusion.
 may215/awesome-termux-hacking
⚡️Une liste géniale des meilleurs outils de piratage pour Termux
 ghostpack/seatbelt
Seatbelt est un projet C# qui effectue un certain nombre de "vérifications de sécurité" d'analyse des hôtes, pertinentes à la fois d'un point de vue…
 ottosulin/awesome-ai-security
A collection of awesome resources related AI security
 drk1wi/modlishka
Modlishka. Proxy inverse.
 ihebski/defaultcreds-cheat-sheet
Un seul endroit pour tous les identifiants par défaut afin d'aider les équipes Blue/Red à identifier les appareils avec mot de passe par défaut 🛡️
 lgandx/responder
Responder est un empoisonneur LLMNR, NBT-NS et MDNS, avec un serveur d'authentification frauduleux intégré HTTP/SMB/MSSQL/FTP/LDAP prenant en charge…
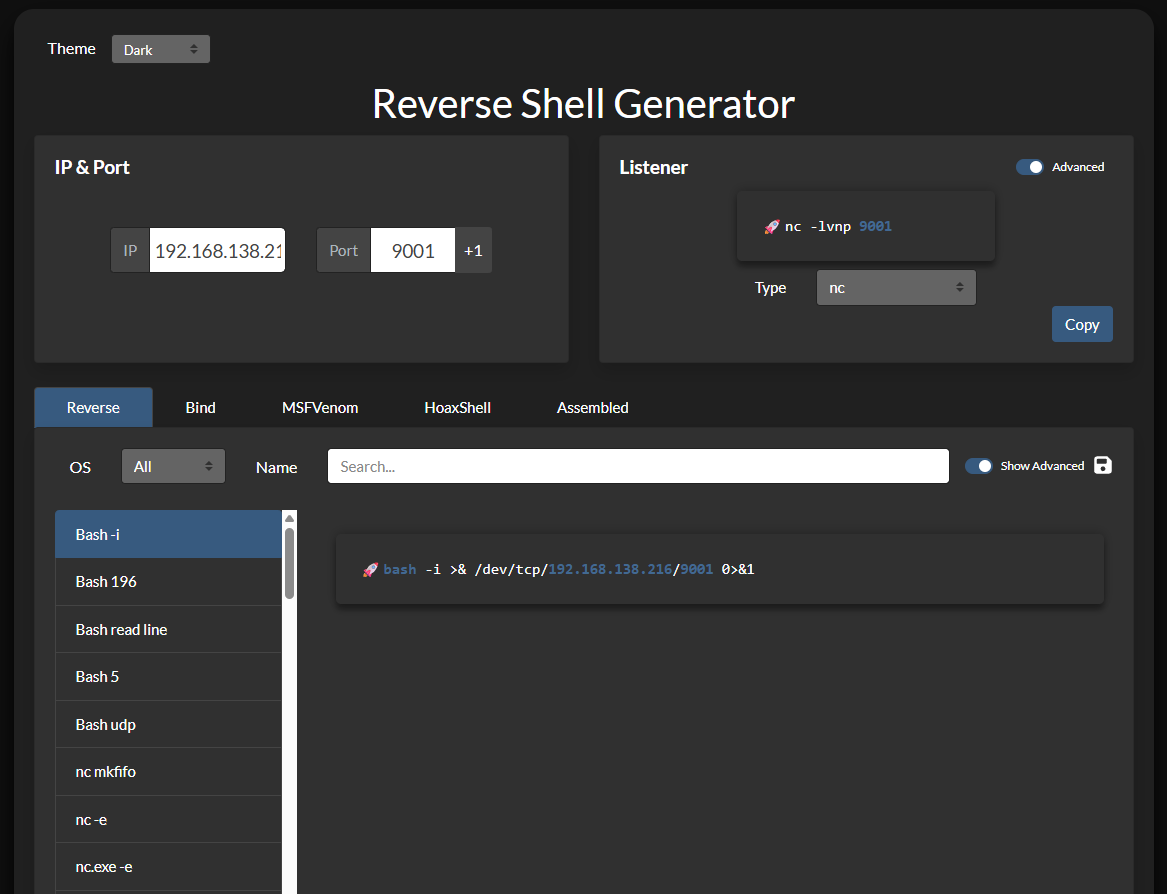 0dayctf/reverse-shell-generator
Générateur de reverse shell hébergé avec une tonne de fonctionnalités. -- (Excellent pour les CTFs)
 hackerschoice/thc-tips-tricks-hacks-cheat-sheet
Astuces et conseils divers
 foospidy/payloads
Git All the Payloads! Une collection de charges utiles d'attaque web.
 xmendez/wfuzz
Fuzzer web modulaire pour les tests de sécurité automatisés. Injecte des charges utiles dans n'importe quel champ de requête HTTP pour découvrir des…
 entysec/ghost
Ghost Framework est un framework de post-exploitation Android qui exploite l'Android Debug Bridge pour accéder à distance à un appareil Android.
 1n3/intruderpayloads
Une collection de payloads Burpsuite Intruder, payloads BurpBounty, fuzz lists, uploads de fichiers malveillants, ainsi que des méthodologies et…
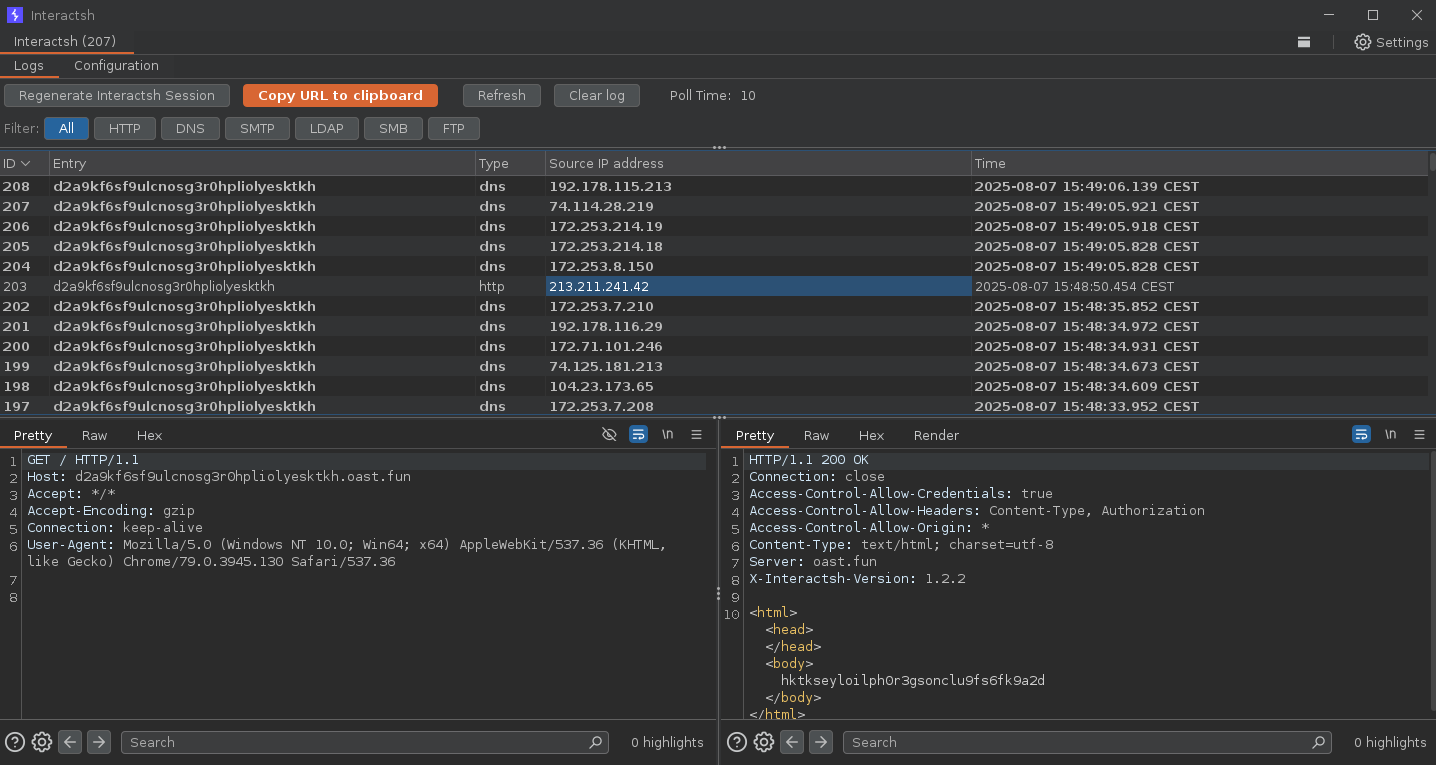 projectdiscovery/interactsh
Un serveur de collecte d'interactions OOB et une bibliothèque cliente
 masterking32/masterhttprelayvpn
Proxy HTTP/SOCKS5 à domaine fronté tunnelisant le trafic via Google Apps Script avec interception TLS MITM, multiplexage HTTP/1-2 et contournement…
 sooryathejas/metatron
Assistant de test de pénétration alimenté par IA utilisant un LLM local sur linux (Parrot OS)
 palahsu/ddos-ripper
Outil d'attaque DDoS basé sur Python pour inonder des cibles de trafic via la spécification d'IP et de port. Conçu pour des tests de résistance…








