#1
Plateformes intégrées pour le développement, l'exécution et la gestion des tests d'intrusion.
Recommandé par Kitploit
 ilk-toolkit/ilk-toolkit
Un ToolKit qui installe et configure automatiquement tous les outils nécessaires pour transformer votre distribution Linux quotidienne en une machine…
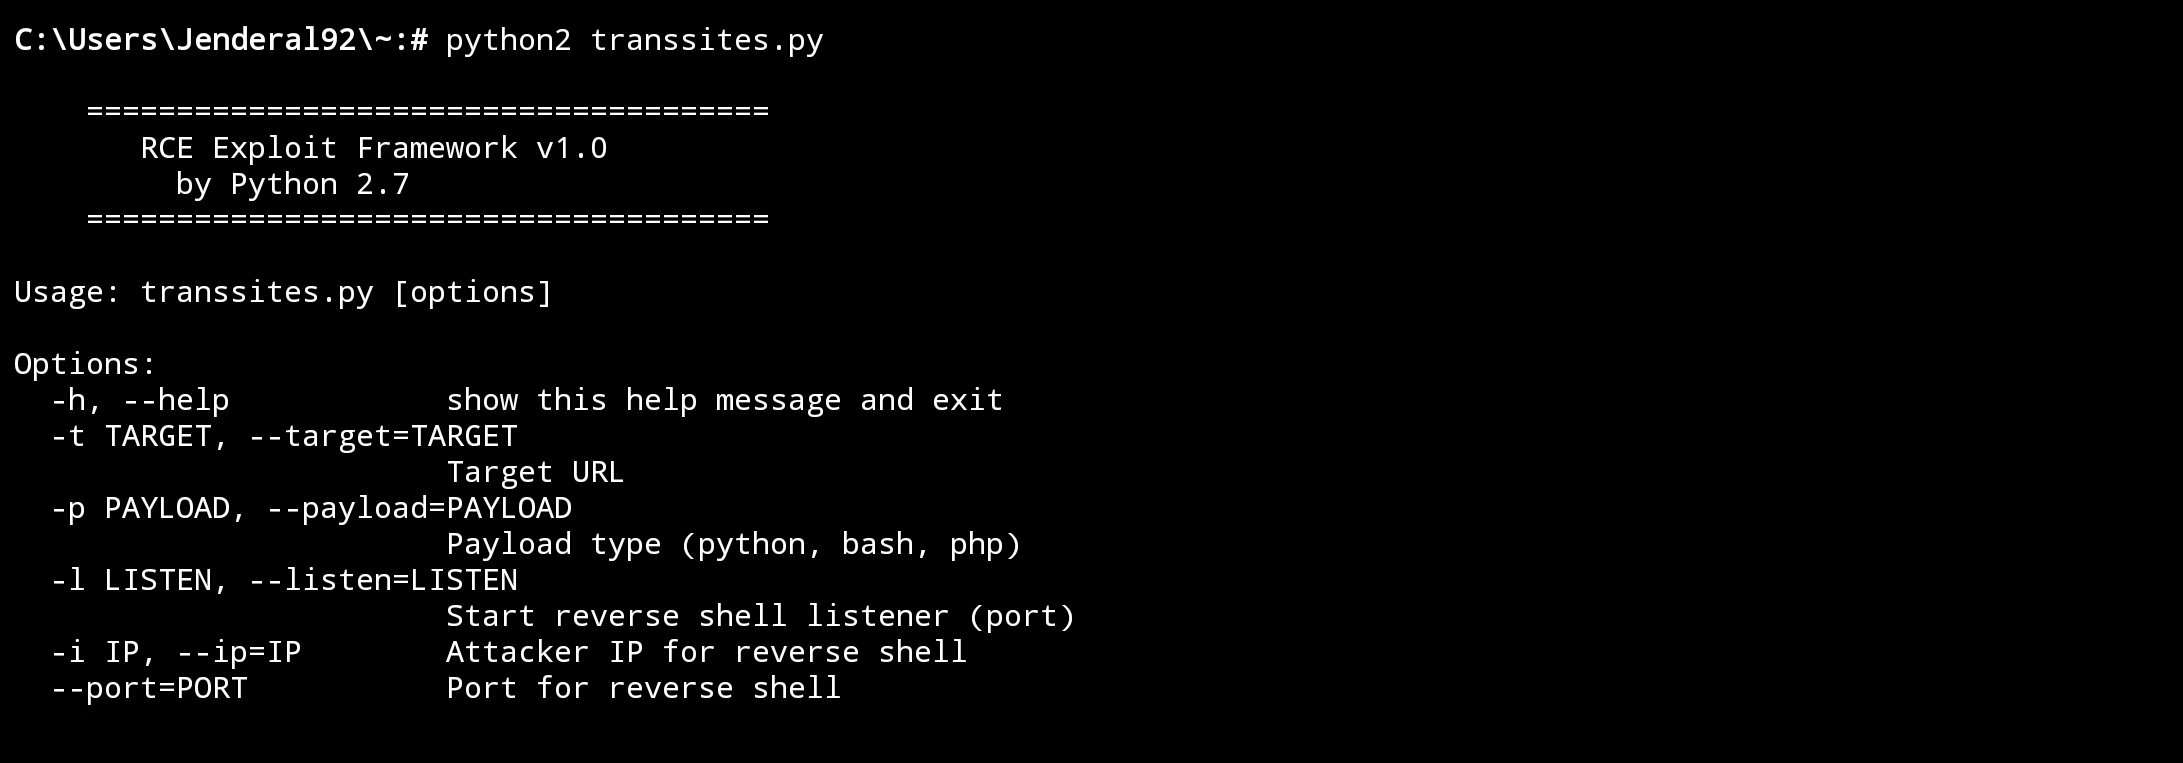
 jenderal92/rce-exploit-framework
Ce framework est conçu pour aider les testeurs d'intrusion ou les développeurs à comprendre les mécanismes d'exploitation de l'exécution de code à…
 jd0965199-oss/ethibench
Cadre d'évaluation pour les agents de test d'intrusion IA qui mesure la découverte validée de vulnérabilités à l'aide de la correspondance sémantique…
 zeoday/cobaltstrike4.5_cdf-1
Version 4.5 de Cobalt Strike cra/quer, suppression de la signature Checksum8, bypass BeaconEye, correction de la fuite du stage dans le chemin…
 0xmetr0/metasploit-ldapnightmare
SafeBreaches CVE-2024-49113 POC(LdapNightmare) Intégré dans Metasploit
 cgv-dev/metasploit-module-tfm
Module écrit en Ruby avec pour objectif d'exploiter les vulnérabilités CVE-2023-2728 et CVE-2024-3177, toutes deux liées à la politique de montage…
 grisuno/lazyown
Framework red team et plateforme C2 multi-opérateurs avec agents IA, implants malléables, rootkits, moteur de phishing et 741 commandes CLI couvrant…
 mrhenrike/embedxpl-forge
Framework d'évaluation de la sécurité des appareils embarqués — 700 modules, 350 CVE, 55 fournisseurs, moteur de groupes APT. Couvre les routeurs,…
 absllk/hexestra
IDE de test d'intrusion natif pour l'IA où les opérateurs et un agent IA partagent navigateur, terminaux, capture de trafic, shells, graphe d'actifs,…
 broskigx/oihk-pentesting
Moteur autonome de test d'intrusion par IA multi-agents : un bac à sable d'outils gouverné, une porte immuable de preuve et de validation, et un…
 top-celestial-company-ltd/dros-vep-lite
Benchmark open-source de sécurité d'exécution des agents IA, 100 % reproductible, et environnement sandbox (protocole draft RFC-010).
 mandiant/gopacket
Un portage complet en Go d'Impacket - 63 outils CLI et 24 bibliothèques pour les attaques de protocoles Windows et Active Directory, compilés en un…
 n1nj4sec/pupy
Pupy est un framework C2 et de post-exploitation open-source, multiplateforme (Windows, Linux, OSX, Android) écrit en Python et C
 havocframework/havoc
Le framework Havoc
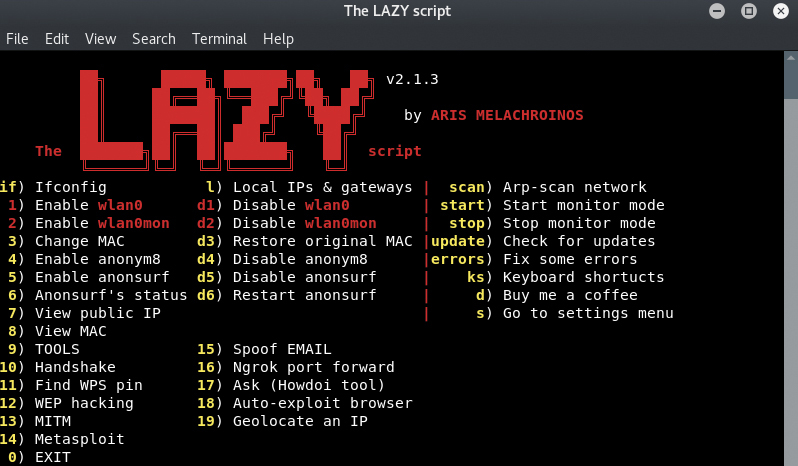 arismelachroinos/lscript
Le script LAZY rendra votre vie plus facile, et bien sûr plus rapide.
 optiv/freeze
Freeze est une boîte à outils de payloads pour contourner les EDR en utilisant des processus suspendus, des appels système directs et des méthodes…
 zerx0r/kage
Kage est une interface graphique pour Metasploit Meterpreter et le gestionnaire de sessions
 mttaggart/offensivenotion
Notion comme plateforme pour les opérations offensives