
 #1
Plateformes intégrées pour le développement, l'exécution et la gestion des tests d'intrusion.
Recommandé par Kitploit

 purpleailab/decepticon
Autonomous Hacking Agent for Red Team
 4nuxd/react2shell
R2S est un framework complet d'exploitation et de post-exploitation ciblant la vulnérabilité des composants serveur React de Next.js…
 b0fh/cve-2018-4878
Metasploit module pour CVE-2018-4878
 0x09al/cve-2017-11882-metasploit
Il s'agit d'un module Metasploit qui exploite CVE-2017-11882 en utilisant le POC publié ici :…
 incursi0n/bluesam
Un fichier objet Beacon de Cobalt Strike qui exploite la vulnérabilité BlueHammer pour obtenir une copie de la base de données SAM.
 boostsecurityio/smokedmeat
Un framework Red Team CI/CD pour démontrer les risques de sécurité des pipelines de build.
 kuwaitist/astral_projection
UDRL Cobalt Strike qui effectue un piétinement de modules avancé en utilisant VEH pour intercepter les appels, démapper les modules pendant le…
 owasp/apts
Standard OWASP de test d'intrusion autonome
 crussella0129/tricorne
un remix Fedora axé sur le pentesting et l'outillage purple hat
 pigyon/mcpwner
Serveur Model Context Protocol pour la découverte autonome de vulnérabilités
 kryptsec/oasis
CLI open-source de benchmarking de sécurité IA. Mesurez les performances des modèles d'IA dans les tâches de sécurité offensive avec une analyse…
 rfunix/tengu
Serveur MCP de test d'intrusion piloté par IA
 cogensec/gideon
Agent autonome d'opérations de sécurité pour le renseignement sur les menaces, la recherche de vulnérabilités, l'analyse d'IOC et le red teaming.…
 antonlovesdnb/ttprunner
Exécutez des TTP, avec l'IA !
 acedef/synthapt
Cadre de simulation d'adversaire basé sur des playbooks qui compile des chemins d'attaque définis en JSON en charges utiles de shellcode indépendant…
 sia-iotechnology/kittysploit-framework
Python Exploitation Framework, V8 Engine Debugger, Proxy interceptor, marketplace, post-exploitation, backdoor generator,....
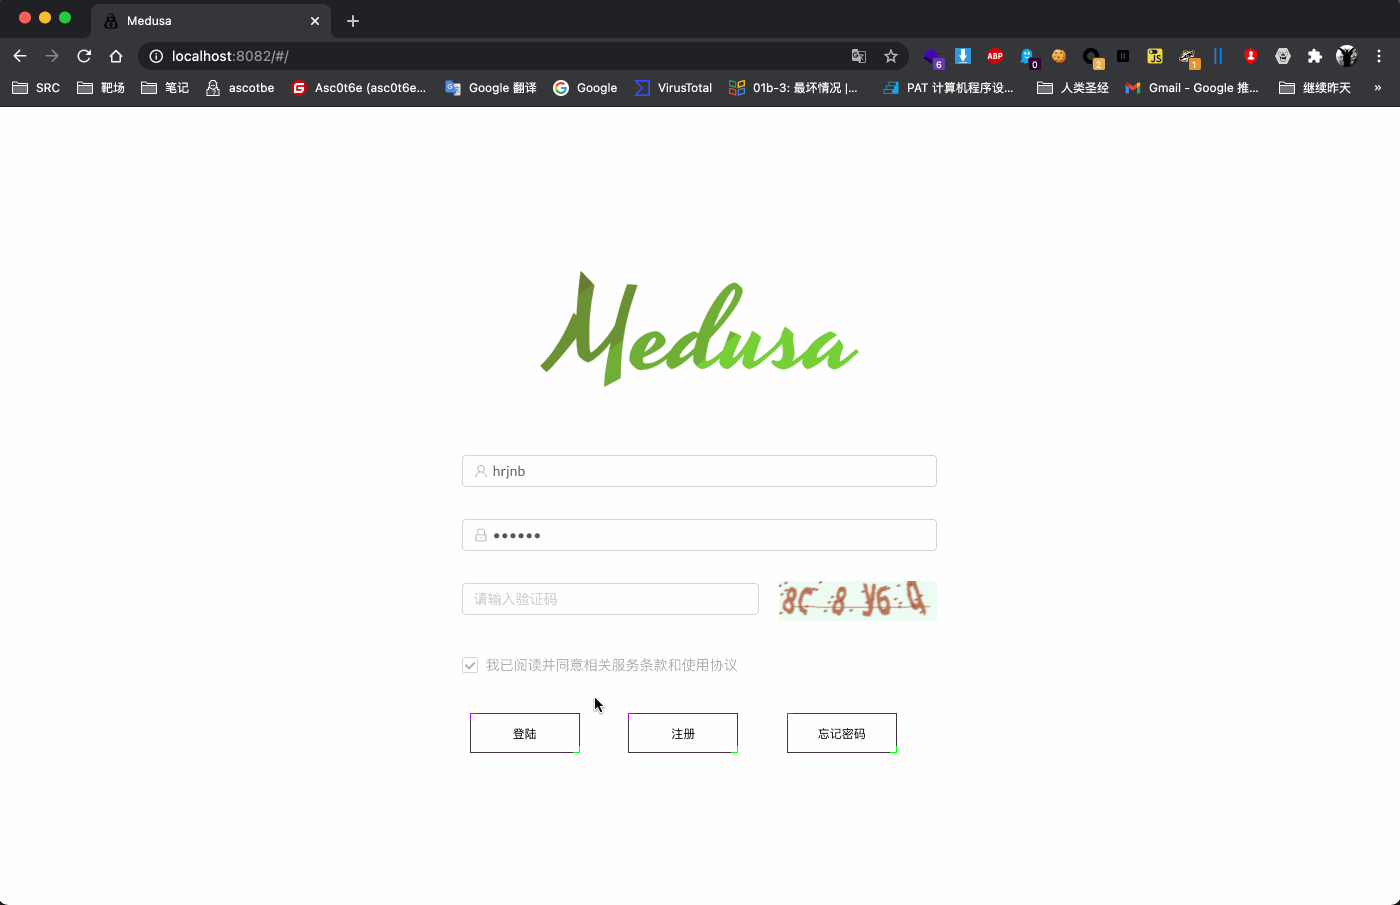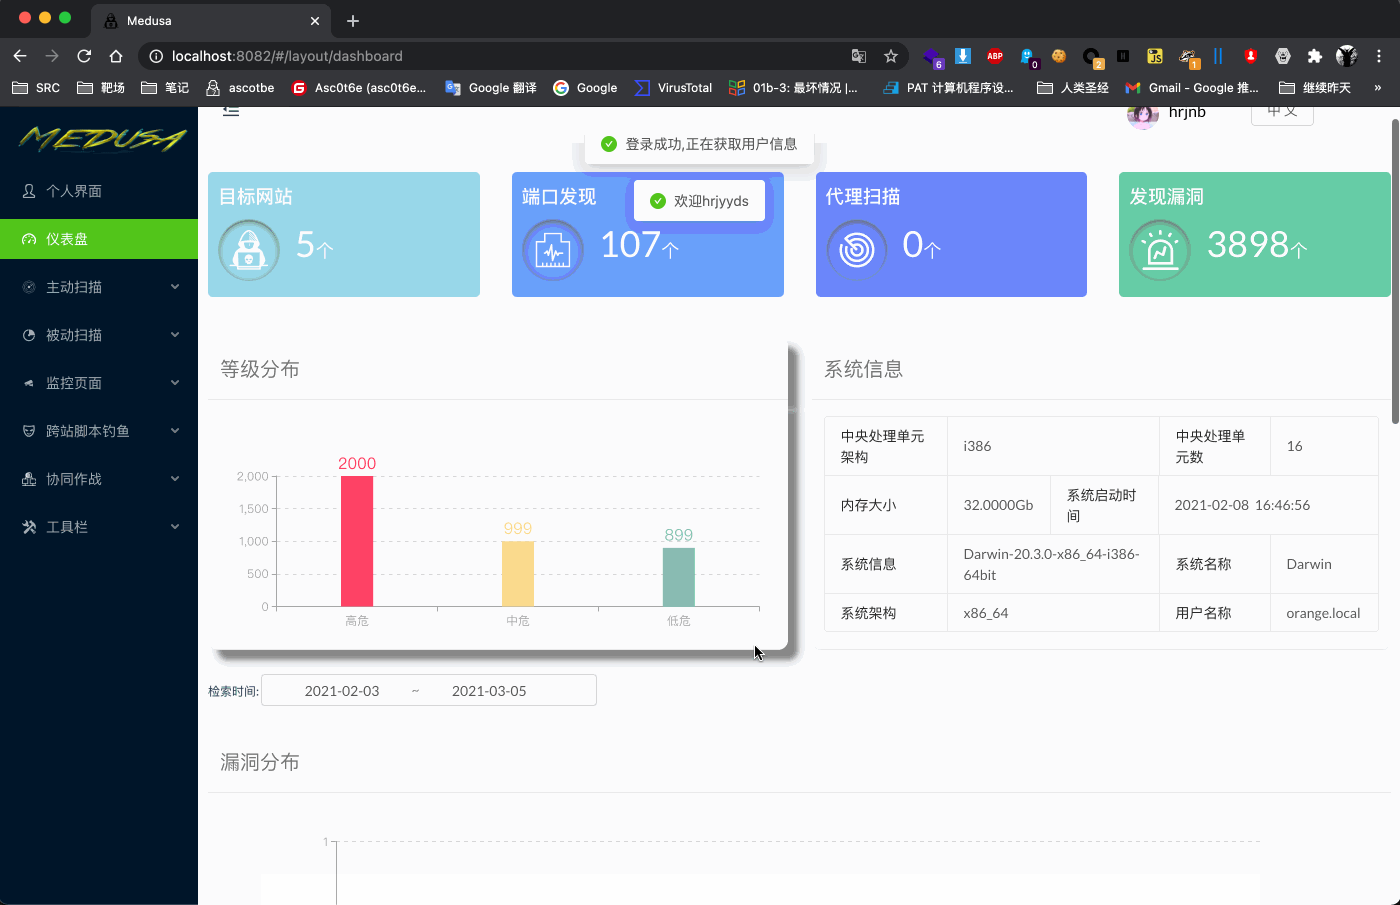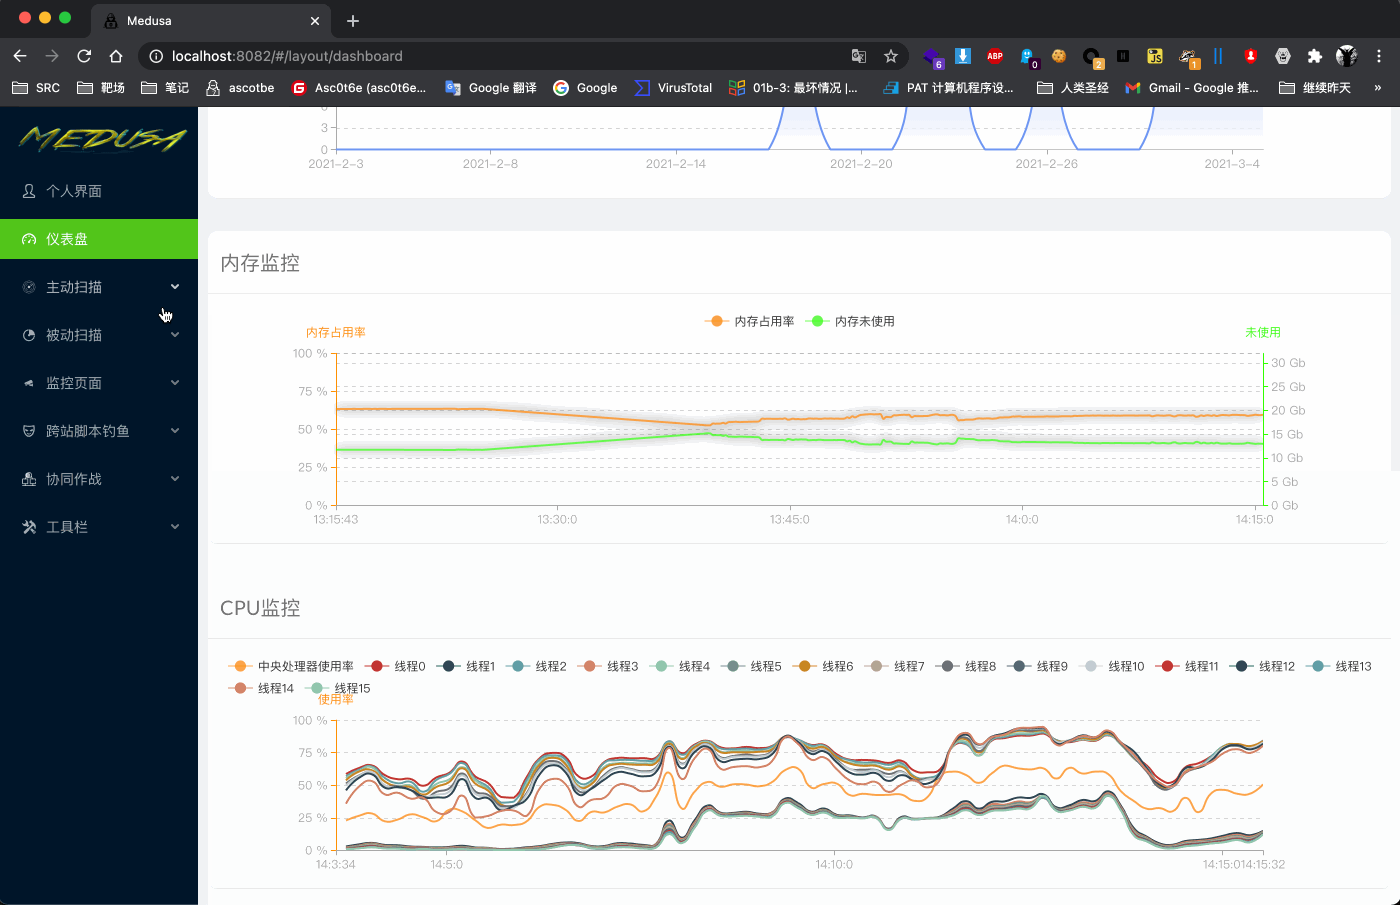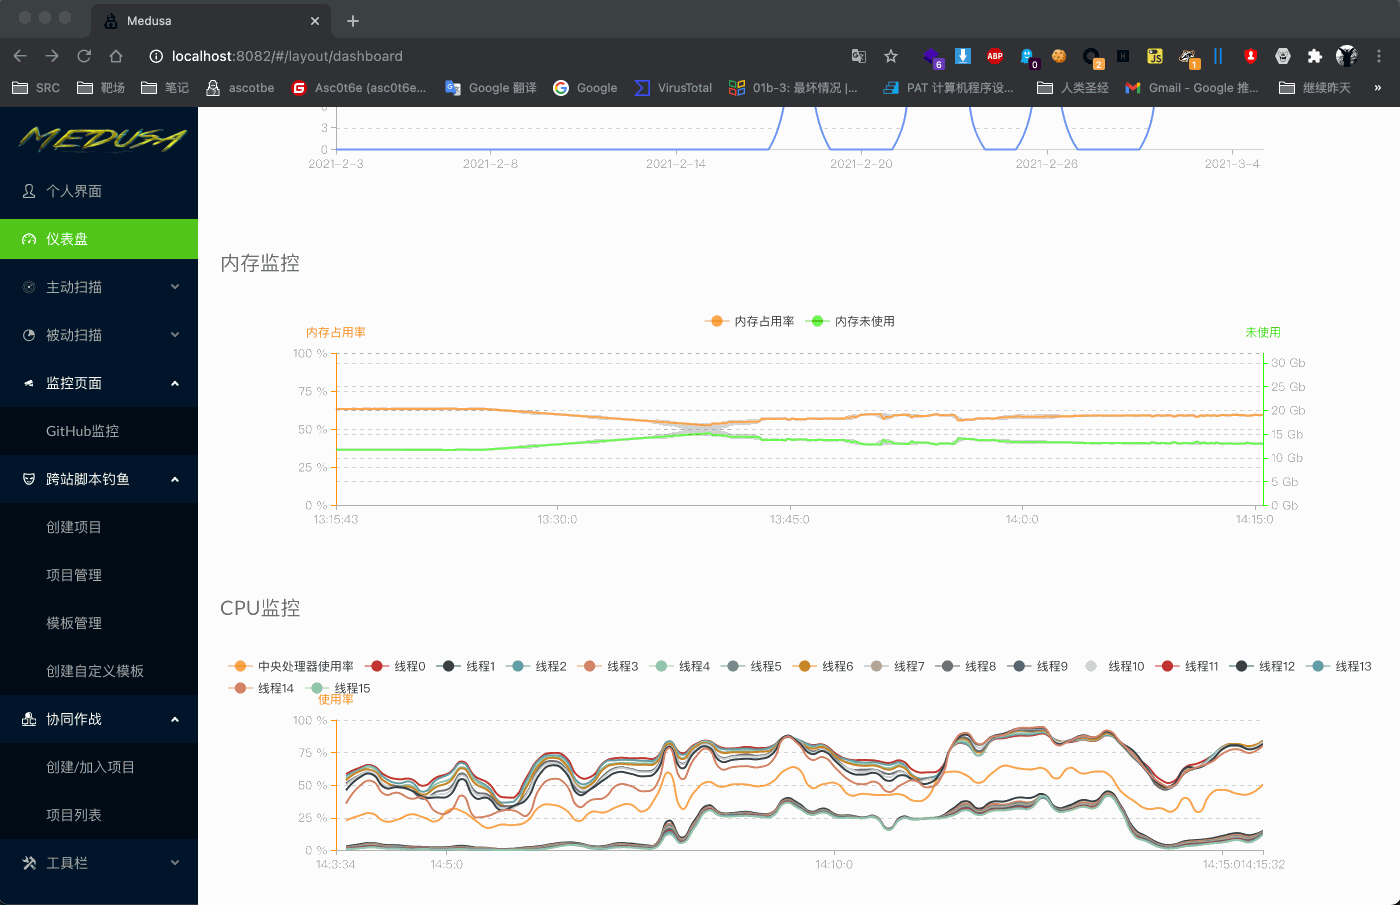 ascotbe/medusa
🐈Medusa est une plateforme d'arsenal pour red team, incluant actuellement une plateforme XSS, une plateforme collaborative, la surveillance des CVE,…
 manisso/fsociety
fsociety Hacking Tools Pack – Un framework de tests d'intrusion








