
 #1
Outils pour la création et la personnalisation de code malveillant ou d'instructions à exécuter après exploitation.
Recommandé par Kitploit
 nxploited/cve-2025-1306
Newscrunch <= 1.8.4 - Falsification de requête intersite menant à un téléchargement arbitraire de fichier
 whattheslime/cve-2026-0740
Ninja Forms File Uploads <= 3.3.26 - Téléchargement de fichier arbitraire non authentifié vers RCE (CVE-2026-0740)
 jhonnybonny/cve-2023-3824
Vulnérabilité dans les fichiers PHP Phar, due à un débordement de tampon, provient de contrôles de longueur insuffisants sur les noms de fichiers au…
 bklockly/cve-2022-22965
Poc&Exp, prend en charge l'analyse par lots, reverse shell
 achuna33/cve-2022-0265
Exploit Python pour CVE-2022-0265, utilisant ysoserial pour générer des payloads de désérialisation Java pour l'exécution de code à distance contre…
 ianxtianxt/cve-2018-3245
CVE-2018-3245
 kn0wm4d/htattack
Une implémentation d'exploit pour RCE dans RTF & DOCs (CVE-2017-0199)
 dotpy-hax/log4py
exploit RCE pythonic en python pur pour CVE-2021-44228 log4shell
 shadowabi/laravel-cve-2021-3129
CVE-2021-3129 POC
 lyonzon2/browser-crash-tool
Outil automatisé de crash de navigateur exploitant CVE-2020-27950 (iOS WebKit) via Metasploit et ngrok. Génère une URL malveillante publique pour des…
 nxploited/cve-2025-39436
Le plugin WordPress I Draw <= 1.0 est vulnérable au téléchargement arbitraire de fichiers.
 unlimitedsola/log4j2-rce-poc
Une preuve de concept minimale pour la vulnérabilité Log4j2 JNDI RCE (CVE-2021-44228/Log4Shell).
 akbartrilaksana/cve-2022-33891
Preuve de concept en Python pour l'injection de commandes dans Apache Spark Shell (CVE-2022-33891), avec détection basée sur le sommeil, exécution…
 shinthink/cve-2026-14894
Super Forms RCE par téléchargement de fichier non authentifié | CVSS 9.8
 madcdan/jndilookup
Quelques outils pour aider à atténuer la CVE-2021-44228 d'Apache Log4j 2
 bkreisel/cve-2021-45010
🐍 Exploit Python pour CVE-2021-45010
 shehzade/peeping-tom
Keylogger Windows distant avec exfiltration de frappes chiffrée AES-256 via intervalles de rappel configurables et un serveur Python compagnon pour…
 mzlogin/cve-2021-44228-demo
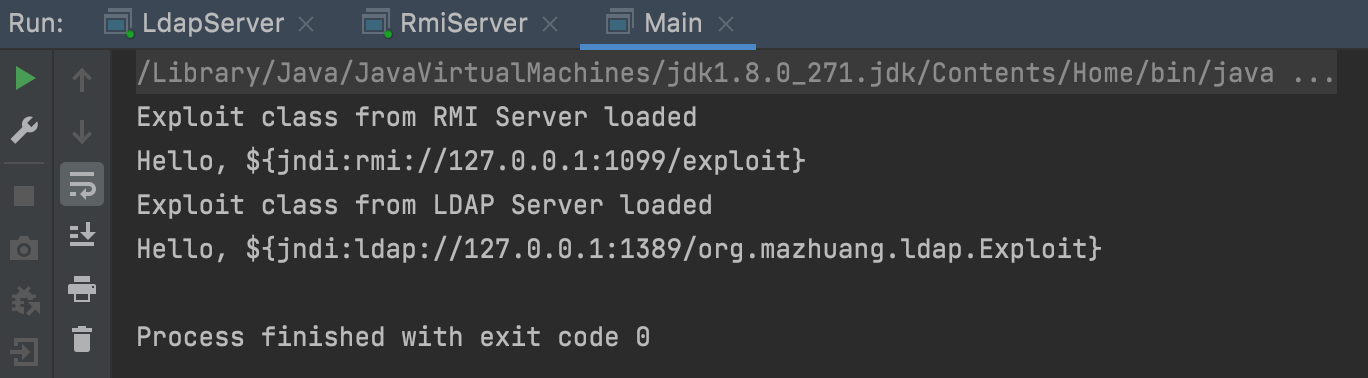
Apache Log4j2 CVE-2021-44228 RCE - Démo avec RMI et LDAP








