
 #1
Outils pour la création et la personnalisation de code malveillant ou d'instructions à exécuter après exploitation.
Recommandé par Kitploit
 shelld3v/cve-2019-11580
Un shell CVE-2019-11580
 c5z54/cve-2026-62911-poc
CVE-2026-62911 — PoC RCE pré-auth MRSProxy Exchange | Scanner + Exploit | Relais NTLM → Webshell → SYSTEM
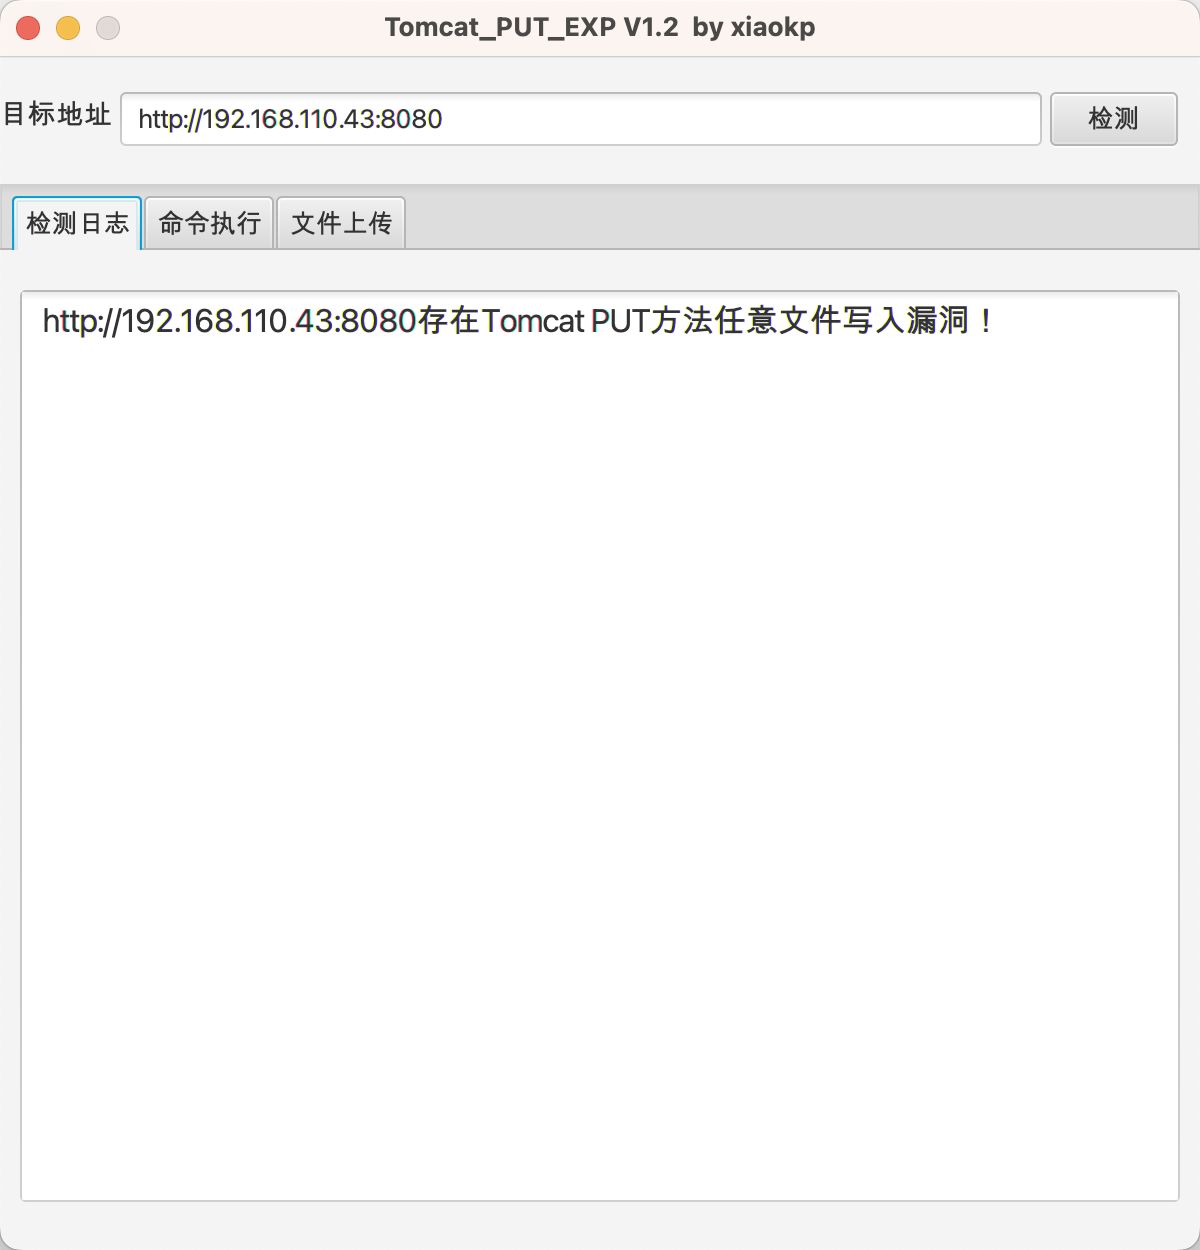 xiaokp7/tomcat_put_gui_exp
Exploit d'écriture arbitraire de fichier via la méthode PUT de Tomcat (CVE-2017-12615)
 donofly/cve-2025-22457-vulnserver-lab
Labo pratique reproduisant CVE-2025-22457 : met en place des conteneurs Docker attaquant/victime, trouve les adresses de pile avec GDB et délivre un…
 rburrito/payloadgenerator
Un wrapper pour MSFvenom qui permet une génération facile de payloads.
 elitexspam/def4cer
Une version sécurisée de l'exploit CVE-2026-53787 Amasty Order Attribute File Upload, avec la modification du téléversement de fichier de txt en html.
 nxploited/cve-2026-3891
Pix pour WooCommerce <= 1.5.0 - Téléchargement de fichier arbitraire non authentifié
 tonixtoolkitofficial-afk/esp32-blue-ducky
Micrologiciel ESP32 qui émule un clavier Bluetooth HID pour s'appairer automatiquement avec des téléphones Android et injecter des frappes scriptées…
 ktn1990/cve-2019-9978
WordPress Social Warfare Exécution de code à distance (AUTO UPLOAD SHELL)
 thau0x01/poc_proxylogon
Microsoft Exchange ProxyLogon PoC (CVE-2021-26855)
 gh0st0ne/weaponized-0604
Outil automatisé pour exploiter la CVE-2019-0604 de SharePoint.
 tea-on/cve-2023-41425-rce-wondercms-4.3.2
Automatise la création et l'hébergement d'un payload XSS JavaScript pour installer un module de thème malveillant, déclenchant un reverse shell via…
 zi0black/poc-cve-2017-12615-or-cve-2017-12717
CVE-2017-12617 et CVE-2017-12615 pour le serveur tomcat
 0x00-0x00/cve-2018-10517
Exploit RCE pour CMS Made Simple 2.2.7
 droidvoider/dirtycow-replacer
CVE-2016-5195 dirtycow par timwr outil de correction automatisé multi-fichier
 jimidk/better-cve-2022-29464
Preuve de concept pour CVE-2022-29464 permettant le téléversement de fichiers sans restriction et l'exécution de code à distance sur les produits…
 z92g/cve-2021-31805
S2-061/S2-062 Struts2 POC&EXP de la vulnérabilité d'exécution de commandes à distance
 grimlockx/cve-2019-9978
Exécution de code à distance dans le plugin Social Warfare avant la version 3.5.3 pour WordPress.








