Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Outils/GitHubGitHub/tonixtoolkitofficial-afk/esp32-blue-ducky
Sécurité des Systèmes EmbarquésSécurité BluetoothGénération de PayloadsSécurité Sans FilHacking MatérielTests d'IntrusionSécurité Matériel et IoTRed Teaming
Partager
GitHubtonixtoolkitofficial-afk/esp32-blue-ducky

Esp32-Blue-Ducky

Micrologiciel ESP32 qui émule un clavier Bluetooth HID pour s'appairer automatiquement avec des téléphones Android et injecter des frappes scriptées à des fins de tests de sécurité autorisés.

Voir le dépôtSite web
21105il y a 9 joursPas encore vérifié

"ESP32 BLUEDECKY" 🦆

⚠️ AVERTISSEMENT ⚠️ À DES FINS ÉDUCATIVES ET DE TESTS DE CYBERSÉCURITÉ UNIQUEMENT. Ce projet est créé uniquement à des fins éducatives, de recherche en sécurité et de test. L'utilisation non autorisée sur des appareils sans autorisation explicite est strictement interdite et illégale. Le développeur n'assume aucune responsabilité ni obligation pour tout usage abusif ou dommage causé par ce logiciel.
image


🌟 NOUVEAUTÉS DE CETTE MISE À JOUR (v2.0.0)

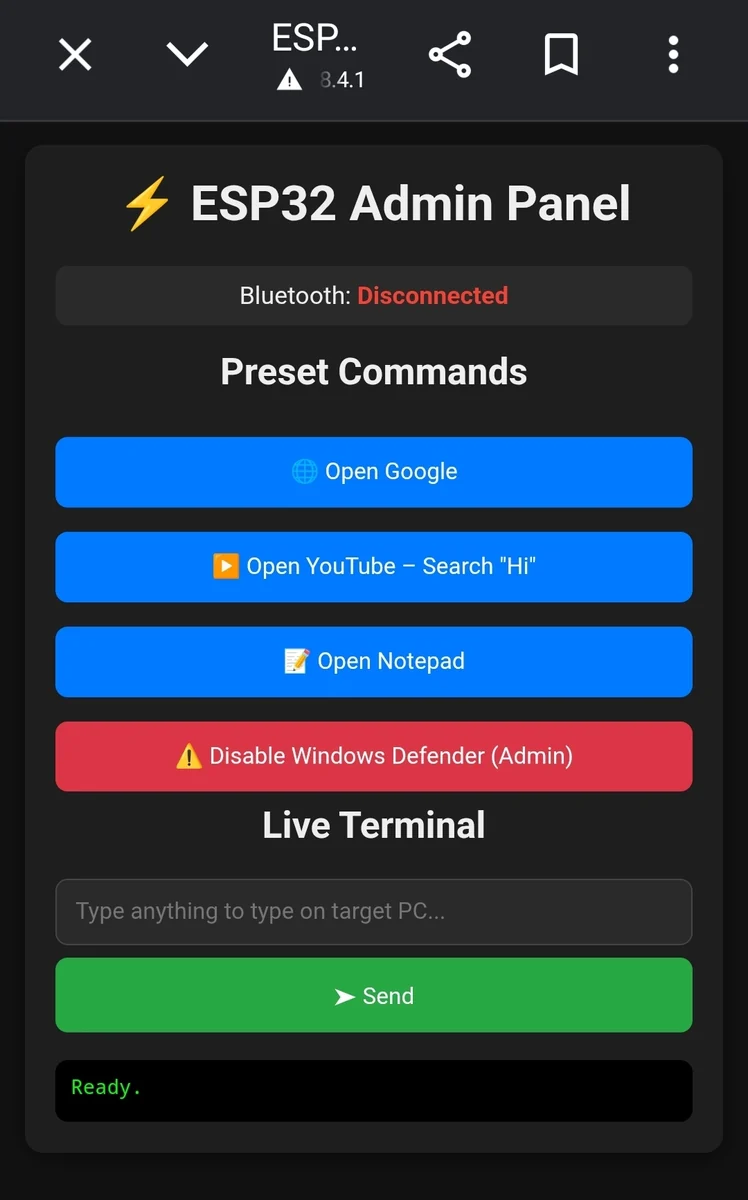
  • Panneau d'administration Wi-Fi (http://192.168.4.1) : Connectez-vous au point d'accès Wi-Fi de l'appareil et accédez au panneau d'administration via un navigateur à l'adresse 192.168.4.1.
  • Keylogger automatique : Le firmware exécute un keylogger automatique en arrière-plan.
  • Contrôle de charge utile personnalisée : Personnalisez facilement les scripts prédéfinis et envoyez des commandes en direct directement via le panneau d'administration.

image

Fonctionnement et installation

🌏 Flasher le firmware : 📥 Flashez/installez les fichiers .bin sur votre carte ESP32 à l'aide de votre outil de flashage ESP préféré.

⚡ Mise sous tension : Flashez maintenant le code .bin à l'aide de ce flasheur web : https://esptool.spacehuhn.com/


INSTRUCTIONS DE FLASHAGE

Nom du fichierOffset
bootloader.bin0x1000
partitions.bin0x8000
firmware.bin0x10000

Fonctionnalités et utilisation

⚙️ 1. Alimentation et connexion Bluetooth : 📱🔗

  • Fournissez une alimentation à la carte ESP32 via USB ou une source de batterie externe.
  • Activez le Bluetooth sur votre appareil mobile et connectez-vous à l'appareil nommé "Bluedecky".

⚙️ 2. Exécution automatisée et keylogger : 🤖

  • Appairez votre smartphone Android avec l'ESP32 BlueDecky (nom de l'appareil Bluetooth : "Bluedecky").
  • L'appareil exécute automatiquement les tâches automatisées préconfigurées sur votre appareil connecté.
  • Exécute simultanément une logique d'enregistrement des frappes clavier en arrière-plan (Keylogger).

🌐 3. Accès au panneau d'administration Wi-Fi : 💻

  • Activez le Wi-Fi sur votre téléphone ou PC et connectez-vous au réseau hotspot Wi-Fi de l'ESP32.
  • Ouvrez n'importe quel navigateur web et rendez-vous à l'adresse : http://192.168.4.1
  • Depuis le panneau d'administration, vous pouvez :
    • Consulter les frappes clavier enregistrées.
    • Gérer les scripts de configuration prédéfinis.
    • Envoyer des codes rubber ducky personnalisés directement à l'appareil.

Prérequis

⚙️ Carte de développement ESP32
⚙️ Câble d'alimentation / Source de batterie 🔋
⚙️ Smartphone (Android) 📱
⚙️ Navigateur web (Chrome/Firefox pour accéder à 192.168.4.1)
⚙️ IDE (environnement de travail Windows)


DÉVELOPPEUR

@TONIX

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    524
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    357
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    317
  • 5

    estorides

    grisuno/estorides

    Agrège plus de 99 sources OSINT gratuites en parallèle, résout les entités dans un graphe de connaissances et exporte en STIX 2.1, MISP ou GraphML avec une analyse assistée par LLM.

    305
  • 6

    opencti

    opencti-platform/opencti

    Plateforme ouverte de renseignement sur les cybermenaces

    275

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →