
 #1
Outils pour la création et la personnalisation de code malveillant ou d'instructions à exécuter après exploitation.
Recommandé par Kitploit

 vin01/poc-cve-2024-38396
PoC pour les CVE-2024-38396 et CVE-2024-38395 d'iTerm2 qui permettent l'exécution de code
 acheong08/cve-2025-55182-poc
Véritable détection et exploitation de la CVE-2025-55182. Pas de conneries d'LLMs.
 ckkok/spring4shell-poc
Preuve de concept d'exploit pour Spring4Shell (CVE-2022-22965) qui déploie un webshell JSP via des requêtes HTTP forgées vers des applications Spring…
 0dayninja/cve-2021-3560
Exploit de contournement d'authentification Polkit D-Bus
 0xcan1337/cve-2025-47812-poc
Exploit simple pour Wing FTP Server RCE (CVE-2025-47812) permettant d'exécuter des commandes et d'obtenir un reverse shell. Usage éducatif uniquement.
 sunnyvale-it/cve-2021-44228-poc
CVE-2021-44228 (Log4Shell) Preuve de concept
 ianxtianxt/discuz-ml-rce
Systèmes et versions concernés : Discuz!ML V3.2-3.4 Discuz!x V3.2-3.4
 rodolfomarianocy/unauthenticated-rce-fuxa-cve-2023-33831
Description et exploit de CVE-2023-33831 affectant le logiciel FUXA de visualisation de processus basé sur le web (SCADA/HMI/Dashboard).
 zemarkhos/cve-2025-55315-poc-exploit
Exploit PoC CVE-2025-55315
 abbarhissarh/follinaxploit
Un outil Python en ligne de commande pour exploiter la vulnérabilité Zero-Day dans MSDT (Microsoft Support Diagnostic Tool) également connue sous le…
 twseptian/cve-2022-22947
Spring Cloud Gateway Actuator API SpEL Injection de code (CVE-2022-22947)
 ahmed-fa7im/cve-2023-38831-winrar-expoit-simple-poc
CVE-2023-38831 générateur d'exploit winrar et obtention d'un reverse shell
 immunityinc/log4j-jndiserver
Ce projet aidera à tester la vulnérabilité Log4j CVE-2021-44228.
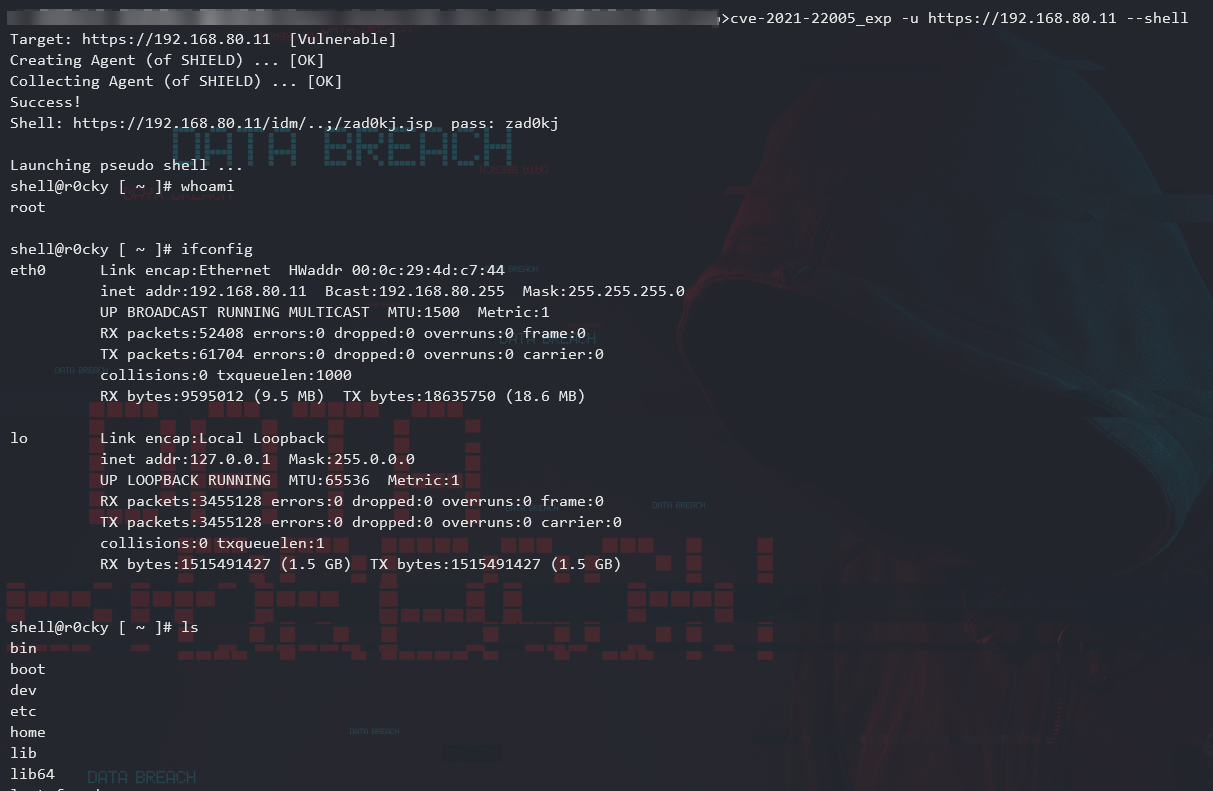 crackercat/cve-2021-22006
CVE-2021-22005 - VMWare vCenter Server Téléchargement de fichier menant à RCE
 momos1337/log4j-rce
# Log4j RCE - (CVE-2021-44228)
 jaychouzzk/cve-2019-5475-nexus-repository-manager-
Charge utile d'exploitation pour CVE-2019-5475 dans Nexus Repository Manager, permettant l'exécution de code à distance via une configuration…
 aslitsecurity/zimbra-cve-2022-30333
Vulnérabilité unrar de Zimbra. Il existe déjà des POC disponibles, il est sûr de publier notre POC.
 exploit-io/cve-2021-41349
Outil d'exploitation pour CVE-2021-41349 qui génère un formulaire HTML pour délivrer des charges utiles XSS aux serveurs Microsoft Exchange,…








