
 #1
Outils pour la création et la personnalisation de code malveillant ou d'instructions à exécuter après exploitation.
Recommandé par Kitploit

 drgreenthumb93/cve-2022-30190-follina
Exploit de preuve de concept pour CVE-2022-30190 (vulnérabilité Follina MSDT). Génère un document Word malveillant qui exécute un script distant via…
 zombie-kaiser/cve-2024-4367-poc-fixed
PDF.js est un visualiseur de PDF basé sur JavaScript maintenu par Mozilla. Cette vulnérabilité permet à un attaquant d'exécuter du code JavaScript…
 learner330/fastjson-cve-2026-16723
Analyse détaillée de CVE-2026-16723 et kit d'exploitation pour Fastjson 1.2.83 RCE, couvrant les chemins de code vulnérables, la génération de…
 likekabin/cve-2018-0802_cve-2017-11882
Générateur d'exploit de type proof-of-concept pour CVE-2017-11882 et CVE-2018-0802, conçu pour créer des fichiers RTF malveillants capables…
 doudouhala/cve-2017-8464-exp-generator
cet outil peut générer un exploit pour cve-2017-8486, il est développé en python
 ab0x90/cve-2021-44228_poc
Preuve de concept en Python pour CVE-2021-44228 (Log4Shell) qui automatise l'exploitation via une charge utile Java spécialement conçue, avec des…
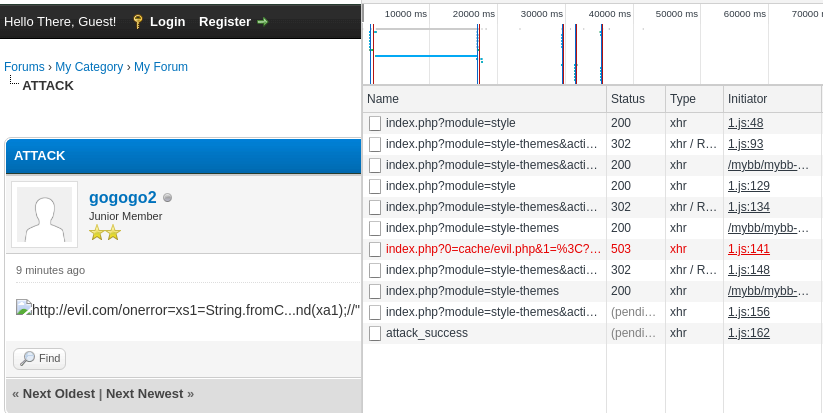 xiaopan233/mybb-xss_sql_rce-poc
Mybb associe CVE-2021-27890 et CVE-2021-27889 à RCE poc
 asaotomo/cve-2021-42013-apache-rce-poc-exp
Outil de détection en masse d'exécution de code à distance Apache (CVE-2021-42013) : Apache HTTP Server est un serveur web open source de la…
 kirinse/cve-2023-42115
Générateur de payloads d'exploit et de shell inversé basé sur Python pour CVE-2023-42115, proposant des modes de scan et d'exploitation ainsi que la…
 jas502n/drivelife-pstrojan
TrojanDropper/PS.Maloader.d
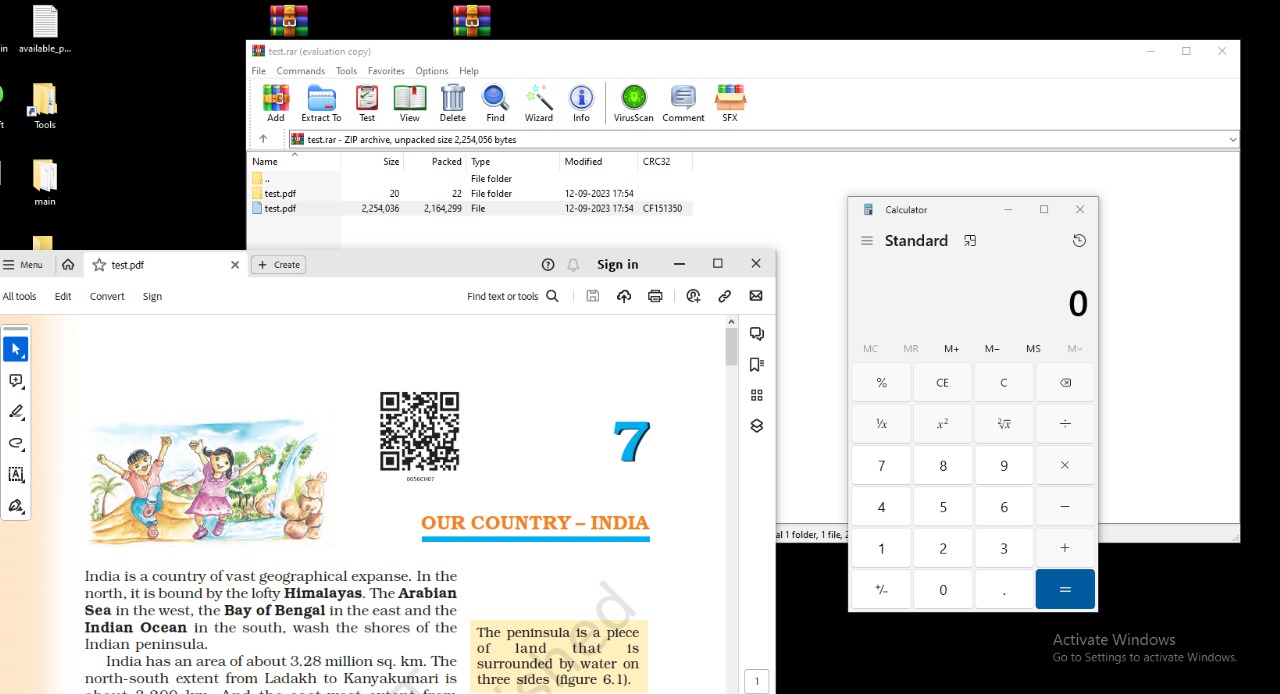 malwareman007/cve-2023-38831
Générateur d'exploit WinRaR CVE-2023-38831
 nu11secur1ty/vulnerable-pdf
Fichiers PDF éducatifs démontrant des techniques d'exploitation côté client, incluant l'exécution d'une calculatrice et la navigation de répertoires,…
 dr-iman/cve-2018-7600-drupal-0day-rce
Exploit d'exécution de code à distance basé sur Perl ciblant CVE-2018-7600 dans Drupal CMS, permettant le téléversement de payload et la…
 marcourbano/cve-2021-44228
Preuve de concept pour CVE-2021-44228.
 yasinyilmaz/vuln-chm-hijack
Exécution de code potentiellement malveillante via CHM hijacking (CVE-2019-9896)
 hydragyrum/evil-rmi-server
Un serveur RMI malveillant qui peut lancer une commande arbitraire. Peut être utile pour CVE-2021-44228
 0x7n6/cve-2022-24500
Exploit autonome pour CVE-2022-24500 ciblant Windows SMB, générant et exécutant du shellcode pour délivrer une charge utile reverse Meterpreter.
 lighird/cve-2018-2628
Boîte à outils de la vulnérabilité CVE-2018-2628








