
 #1
Outils pour la création et la personnalisation de code malveillant ou d'instructions à exécuter après exploitation.
Recommandé par Kitploit
 wrin9/cve-2022-22947
CVE-2022-22947_POC_EXP
 blueisbeautiful/cve-2025-3515
Exploit RCE par téléversement de fichiers WordPress
 cr4at0r/next.js-rce-scanner-burpsuite-extension-
Utilisation de Burp pour détecter automatiquement la vulnérabilité RCE Next.js CVE-2025-55182
 kimstars/ashwesker-cve-2026-21509
Preuve de concept d'exploitation pour le contournement de la fonctionnalité de sécurité de Microsoft Office (CVE-2026-21509). Génère des fichiers…
 cvencoder/cve-2019-0708
Preuve de concept du script d'exploitation pour CVE-2019-0708 (BlueKeep) ciblant la vulnérabilité RDP afin d'obtenir une exécution de code à distance…
 vesche/cve-2019-10475
Exploit de preuve de concept de XSS réfléchi pour le plugin Jenkins build-metrics CVE-2019-10475, avec un script de weaponization Python pour générer…
 redteampentesting/moodle-rce-calculatedquestions
Scripts pour l'analyse d'une RCE dans les questions calculées de Moodle (CVE-2024-43425)
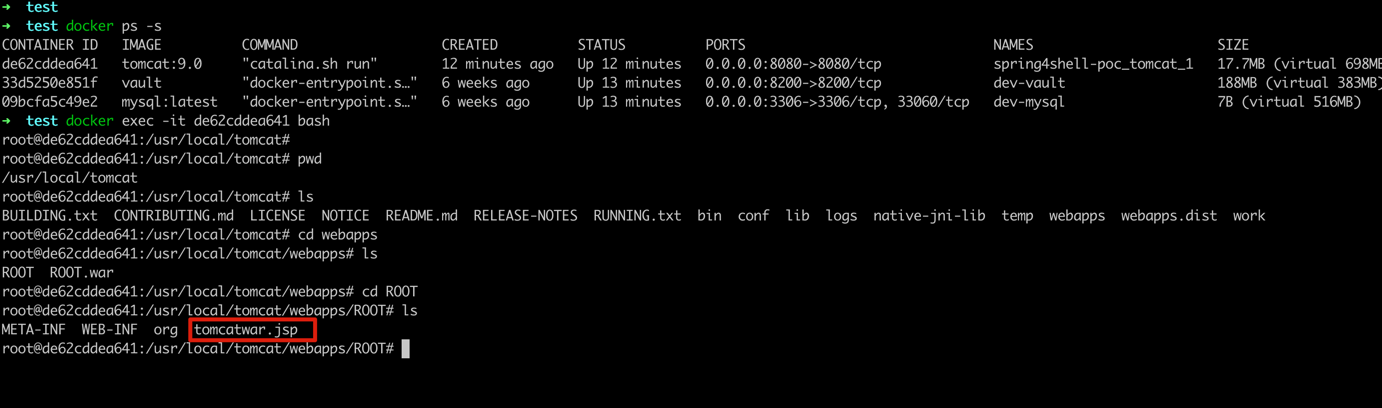 weijilab/spring4shell-poc
Reproduit la vulnérabilité d'exécution de code à distance Spring4Shell (CVE-2022-22965) avec un script d'exploitation Python, déployant un webshell…
 jakabakos/cve-2024-23692-rce-in-rejetto-hfs
Vulnérabilité RCE non authentifiée dans Rejetto HTTP File Server (CVE-2024-23692)
 aaaademo/confluence-eviljar
En combinaison avec CVE-2023-22515, téléversement d'un package JAR via l'interface d'administration pour exécuter du code à distance (RCE).
 syfi/cve-2017-0199
Échantillon de document RTF malveillant exploitant CVE-2017-0199 pour la recherche et le développement de détection.
 hev0x/cve-2020-24186-wpdiscuz-7.0.4-rce
wpDiscuz 7.0.4 Exécution de code à distance
 b4kesn4ke/cve-2014-6271
Exploit Shellshock, alias CVE-2014-6271
 ajdumanhug/cve-2023-46818
CVE-2023-46818 Exploit Python3 pour ISPConfig <= 3.2.11 (language_edit.php) : Vulnérabilité d'injection de code PHP
 desertdemons/cve-2025-4138-4517-poc
CVE-2025-4138 / CVE-2025-4517 — Python tarfile PATH_MAX Symlink Filter Bypass
 user0x1337/cve-2022-39227
CVE-2022-39227 : Preuve de concept
 me2nuk/cve-2022-22965
Spring Framework RCE via Data Binding sur JDK 9+ / spring4shell / CVE-2022-22965
 leoanggal1/cve-2023-3452-poc
Plugin WordPress Canto < 3.0.5 - Inclusion de fichier distant (RFI) et exécution de code à distance (RCE)








