
 #1
Outils pour la création et la personnalisation de code malveillant ou d'instructions à exécuter après exploitation.
Recommandé par Kitploit

 mrr0b0t19/cve-2025-55182-shellinteractive
Exploit RCE interactif pour CVE-2025-55182 ciblant la vulnérabilité de désérialisation des composants serveur Next.js/React. Fonctionnalités :…
 securityward/mousejack
Tous les détails et étapes nécessaires pour effectuer un mousejacking tactique à l'aide d'Autojack.
 doyensec/cve-2022-39299_poc_generator
Un générateur simple d'exploit PoC pour CVE-2022-39299 afin de contourner l'authentification dans les intégrations SAML SSO utilisant des versions…
 samdecrock/node-cve-2018-4407
Code d'exploitation PoC en Node.js pour CVE-2018-4407
 r00k5a58/pyc2
c2 simple écrit en python pour démontrer des concepts de sécurité
 cybertechajju/cve-2025-55184-poc-expolit
Framework d'exploitation de déni de service (DoS) de qualité professionnelle pour CVE-2025-55184 ciblant les composants serveur React. Dispose de 8…
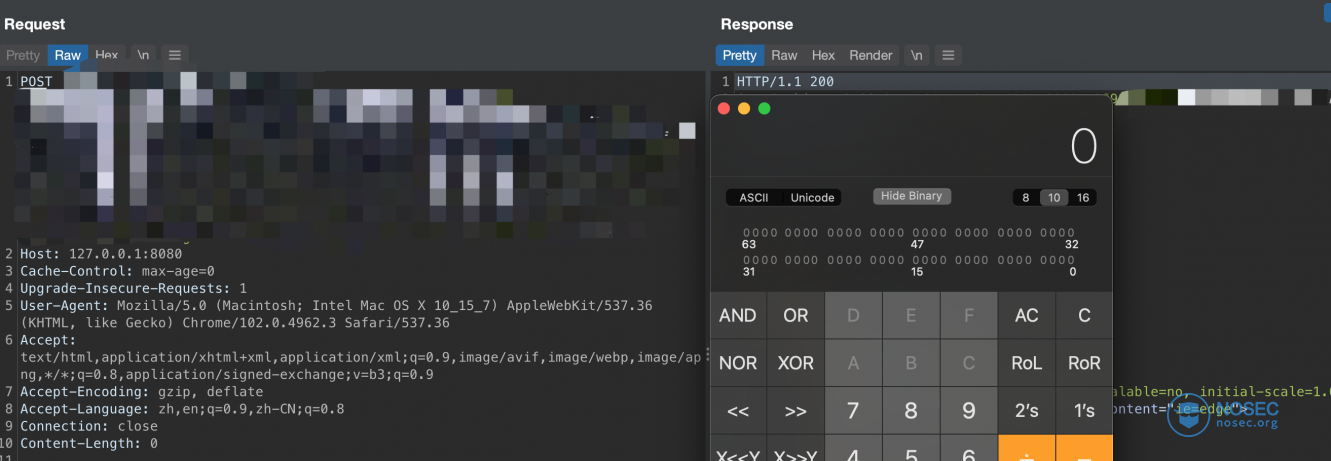 wjl110/cve-2022-22965_spring_core_rce
CVE-2022-22965\Spring-Core-RCE : une exploitation RCE en un clic comparable à l'exploit de la vulnérabilité Apache Log4j2 de niveau bombe nucléaire.
 whereisr0da/cve-2018-8414-poc
poc simple de la vulnérabilité RCE CVE-2018-8414 de Windows Package Setting
 fallen-angel-systems/fas-judgement-oss
Console d'attaque par injection de prompts open-source. Testez la sécurité de l'IA en envoyant des attaques catégorisées sur n'importe quel endpoint.
 moch3n/cve-2022-22947-spring-cloud-gateway-spelrce
POC de la vulnérabilité d'exécution de code à distance Spring Cloud Gateway, avec ajout d'opération de shell inversé sur la base de l'exécution de…
 aminetitrofine/cve-2022-30190
Follina (CVE-2022-30190) est une vulnérabilité zero-day de Microsoft Office qui a été récemment découverte. C'est une vulnérabilité de gravité élevée…
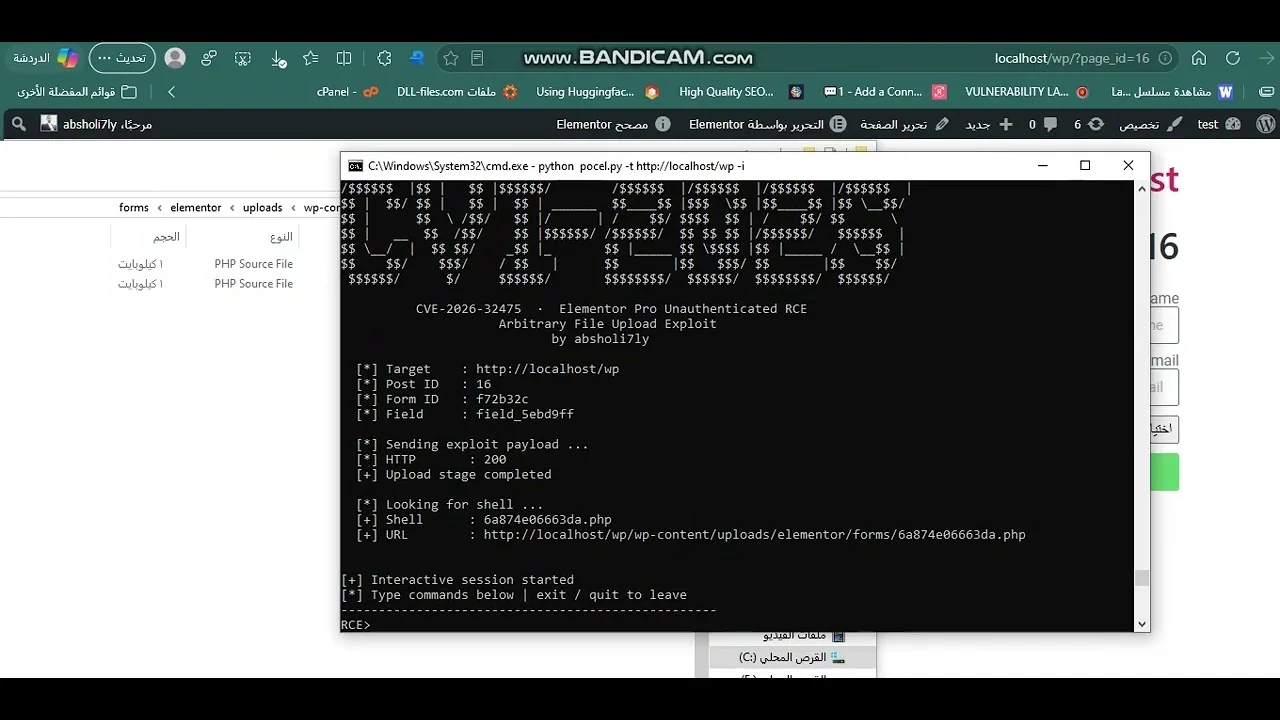 absholi7ly/elementor-pro-unauthenticated-arbitrary-file-upload-to-rce
CVE-2026-32475 Le champ File Upload des formulaires Elementor Pro gère la validation et le traitement des fichiers dans deux boucles distinctes, avec…
 viemsr/spring_cloud_gateway_memshell
memshell CVE-2022-22947
 rmikehodges/hidensneak
une CLI pour les tests de pénétration éphémères
 p0dalirius/cve-2018-16763-fuelcms-1.4.1-rce
Exploit pour déclencher une RCE pour CVE-2018-16763 sur FuelCMS <= 1.4.1 et shell interactif.
 111ddea/cve-2018-2894
cve-2018-2894 une méthode d'exploitation différente des autres.
 rvzsec/cve-2022-28368
Dompdf RCE PoC Exploit - CVE-2022-28368
 ianxtianxt/burpsuiefakeip
Script de brute-force Burp avec usurpation d'adresse IP








