
 #1
Outils pour la création et la personnalisation de code malveillant ou d'instructions à exécuter après exploitation.
Recommandé par Kitploit

 bishopfox/sliver
Cadre d'émulation d'adversaire
 affolter-engineering/xssearch
Scanner XSS basé sur Rust avec sélection de payloads sensible au contexte, détection et contournement de WAF, crawling, callbacks XSS aveugles et…
 sliverarmory/sliver-gui
Interface graphique Electron multiplateforme pour le framework C2 Sliver, offrant des tableaux de bord de sessions et de balises, la génération de…
 mrhenrike/embedxpl-forge
Embedded Device Security Assessment Framework — 700 modules, 350 CVEs, 55 vendors, APT Group Engine. Covers routers, IP cameras, GPON ONTs, ISP CPEs,…
 portswigger/xss-cheatsheet-data
Jeu de données JSON alimenté par la communauté, contenant des vecteurs de payloads XSS qui alimentent l'aide-mémoire XSS de PortSwigger, avec prise…
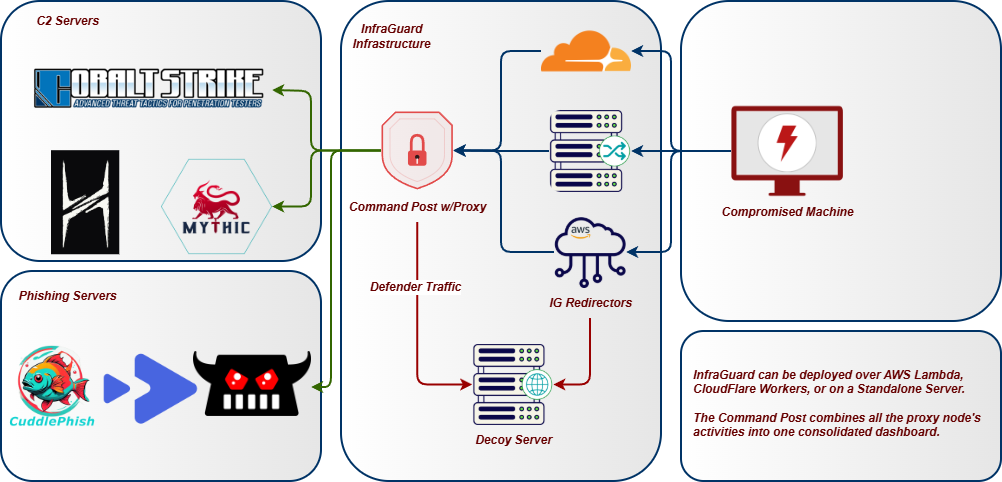 whispergate/infraguard
InfraGuard est un proxy de redirection et gestionnaire Command & Control qui protège votre infrastructure Red Team contre l'attribution des menaces.
 irsdl/ysonet
Générateur de charges utiles de désérialisation pour divers formateurs .NET
 yasserbdj96/hiphp
Outil backdoor basé sur PHP pour le contrôle à distance de sites web via HTTP/HTTPS. Permet la gestion de fichiers, l'exécution de commandes et la…
 ghxstsec/php2shell-poc
Exploit Python pour CVE-2026-109618 : exploite la corruption de tas de session.upload_progress de PHP pour écraser zend_call_function et parvenir à…
 0xabcd01/cve-2026-48866
CVE-2026-48866 — Gravity Forms <= 2.10.0.1 Suppression arbitraire de fichiers via traversée de chemin (CVSS 9.6)
 12hrformat/cve-2026-35273-poc
Exploit de preuve de concept pour CVE-2026-35273 ; clonez le référentiel et exécutez main.py pour reproduire la vulnérabilité et valider l'exposition.
 yuyudhn/blindxss-lite
Un collecteur et serveur de payload Blind XSS (Cross-Site Scripting) léger construit avec Flask
 nu11secur1ty/sqlmap-nu11secur1ty
Extension professionnelle du projet sqlmap
 jonaslejon/malicious-pdf
Génère des fichiers PDF malveillants pour les tests d'intrusion, la chasse aux bugs (bug bounty) et les opérations de red team. Teste les…
 joapath/cve-2021-41773
Preuve de concept de CVE-2021-41773
 industri4l-h3ll-xpl0it3rs/cve-2025-55182-react2shell
Exploit CVE-2025-55182 | par infrar3d
 industri4l-h3ll-xpl0it3rs/cve-2026-38526-krayincrm-rce
CVE-2026-38526 Exploit | par infrar3d
 azeemidrisi/phonesploit-pro
Un outil de piratage tout-en-un pour prendre le contrôle à distance d'appareils Android.







