
 #1
Outils de craquage de mots de passe, force brute, listes de mots et test de credentials.
Recommandé par Kitploit
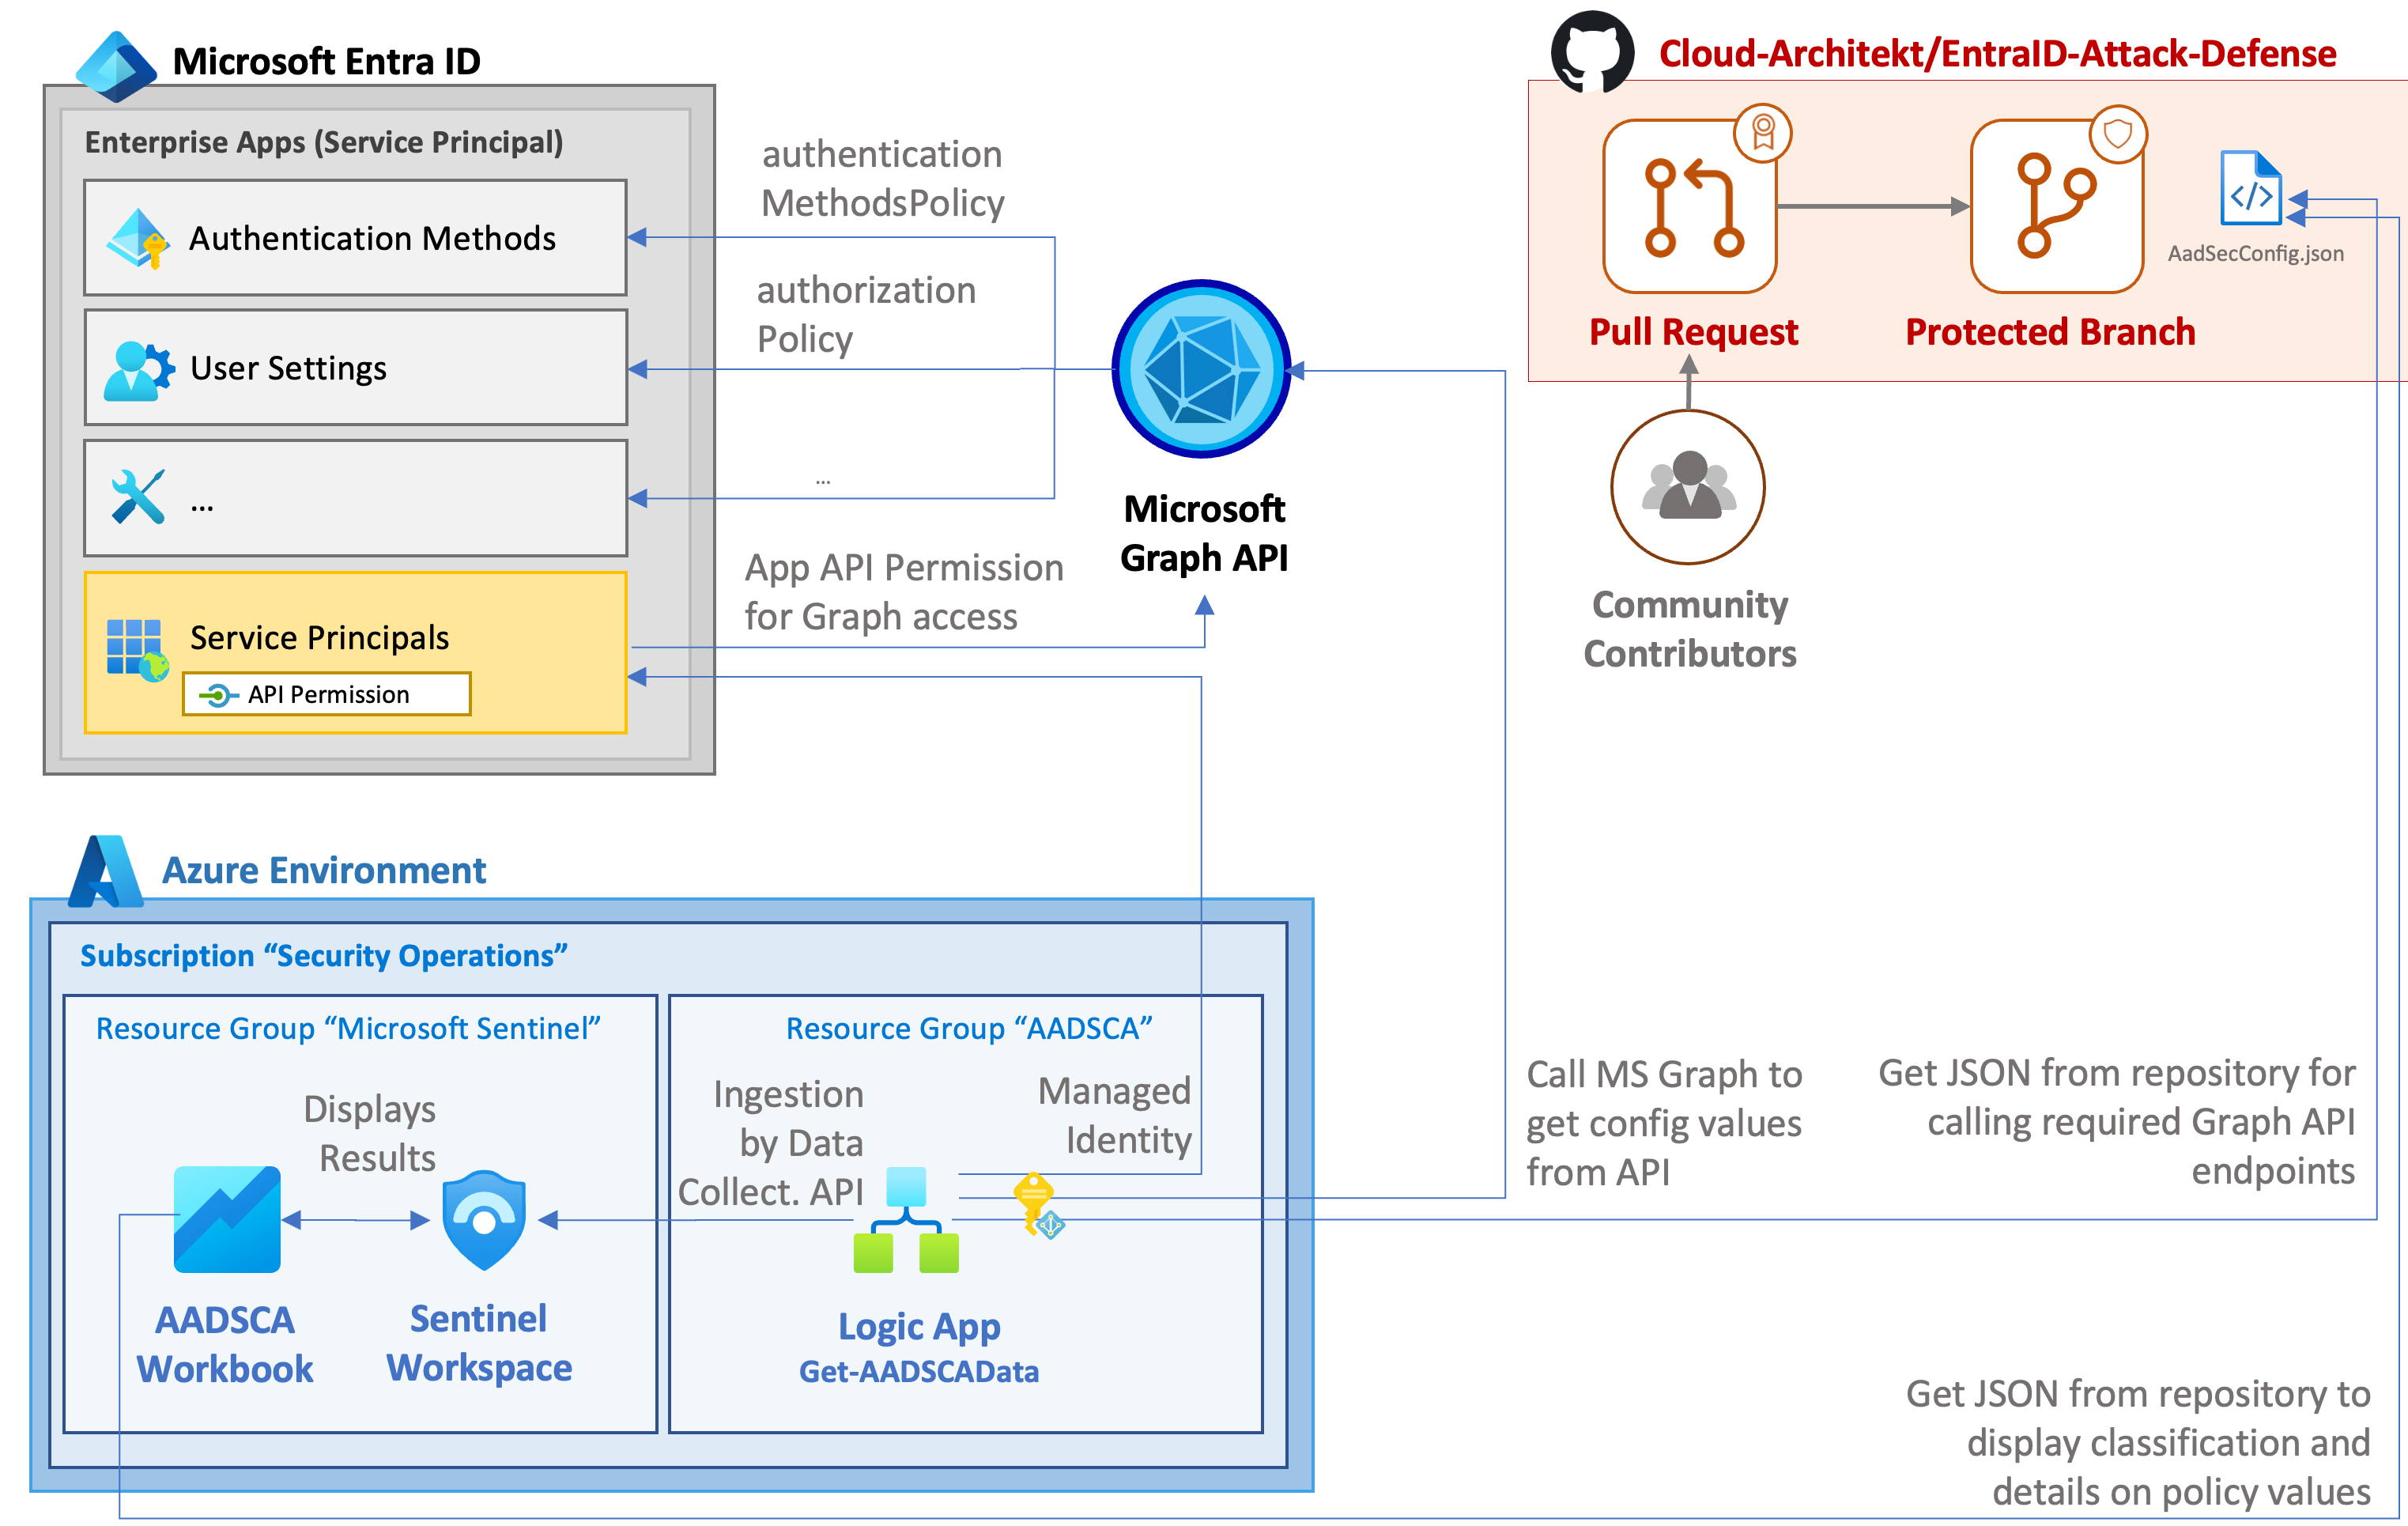
 cloud-architekt/azuread-attack-defense
Cette publication est une collection de divers scénarios d'attaque courants sur Microsoft Entra ID (anciennement connu sous le nom d'Azure Active…
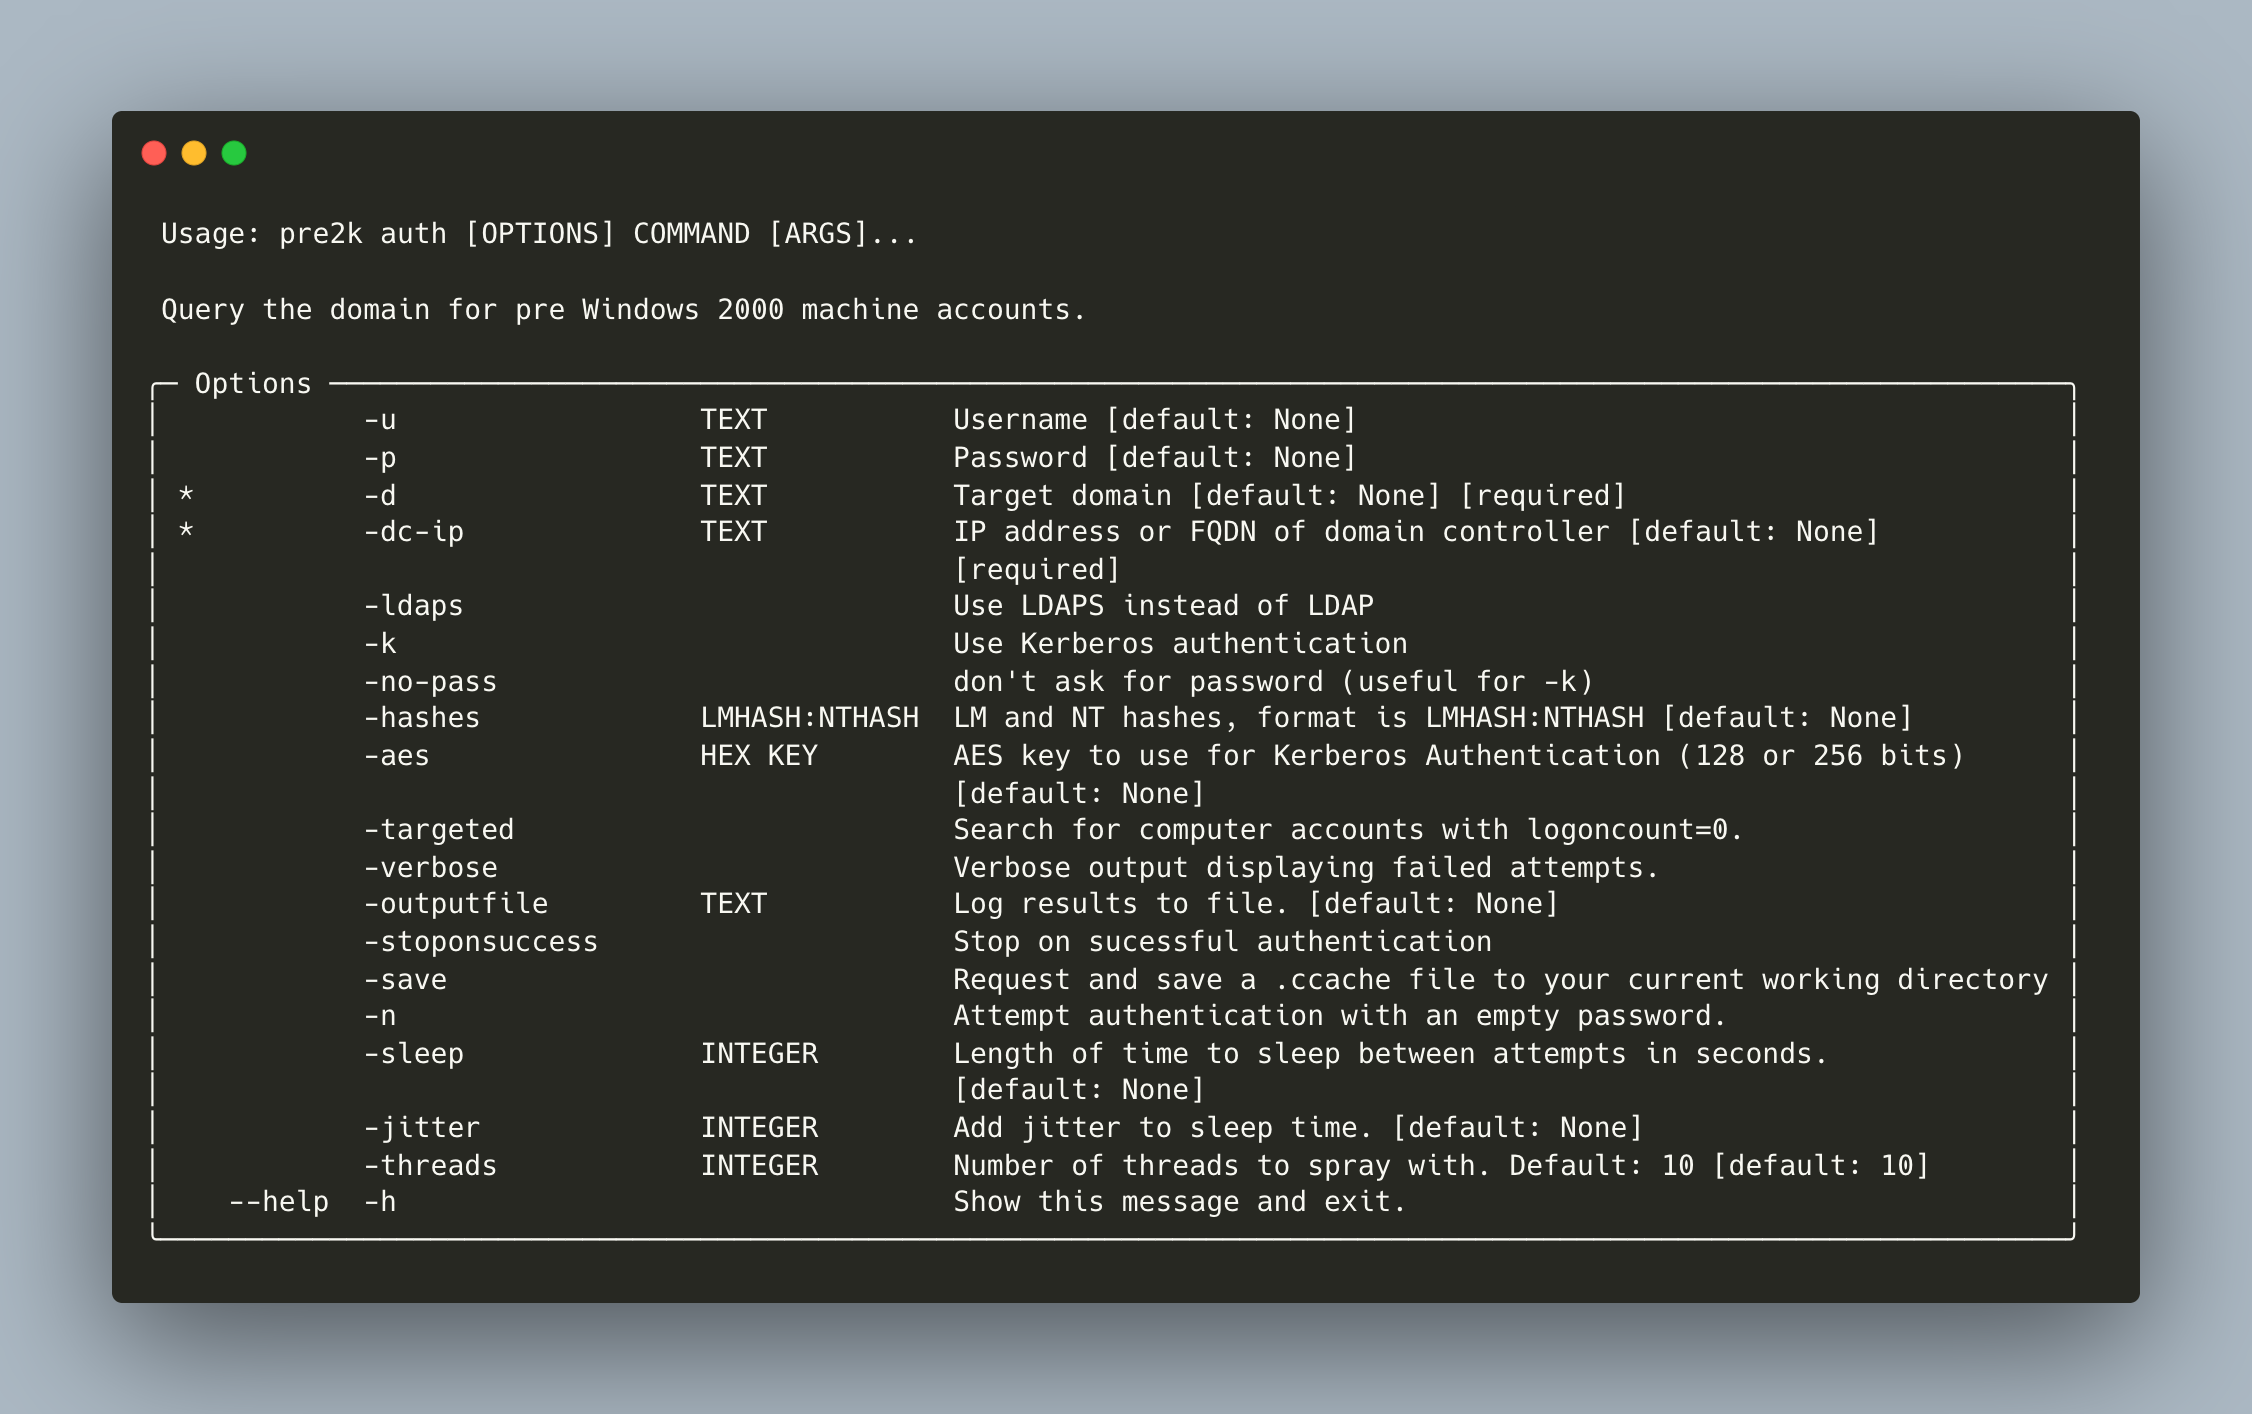 garrettfoster13/pre2k
Un outil pour interroger l'existence d'objets ordinateur antérieurs à Windows 2000.
 mihat2/resetnightmare-impacket
CVE-2026-27912 (ResetNightmare) — Linux/impacket port of Semperis Community's Invoke-ResetNightmare PoC
 saisathvik1/windows-privilege-escalation-notes
Mon manuel sur les concepts d'élévation de privilèges sous Windows. Consultez ma playlist, lien :…
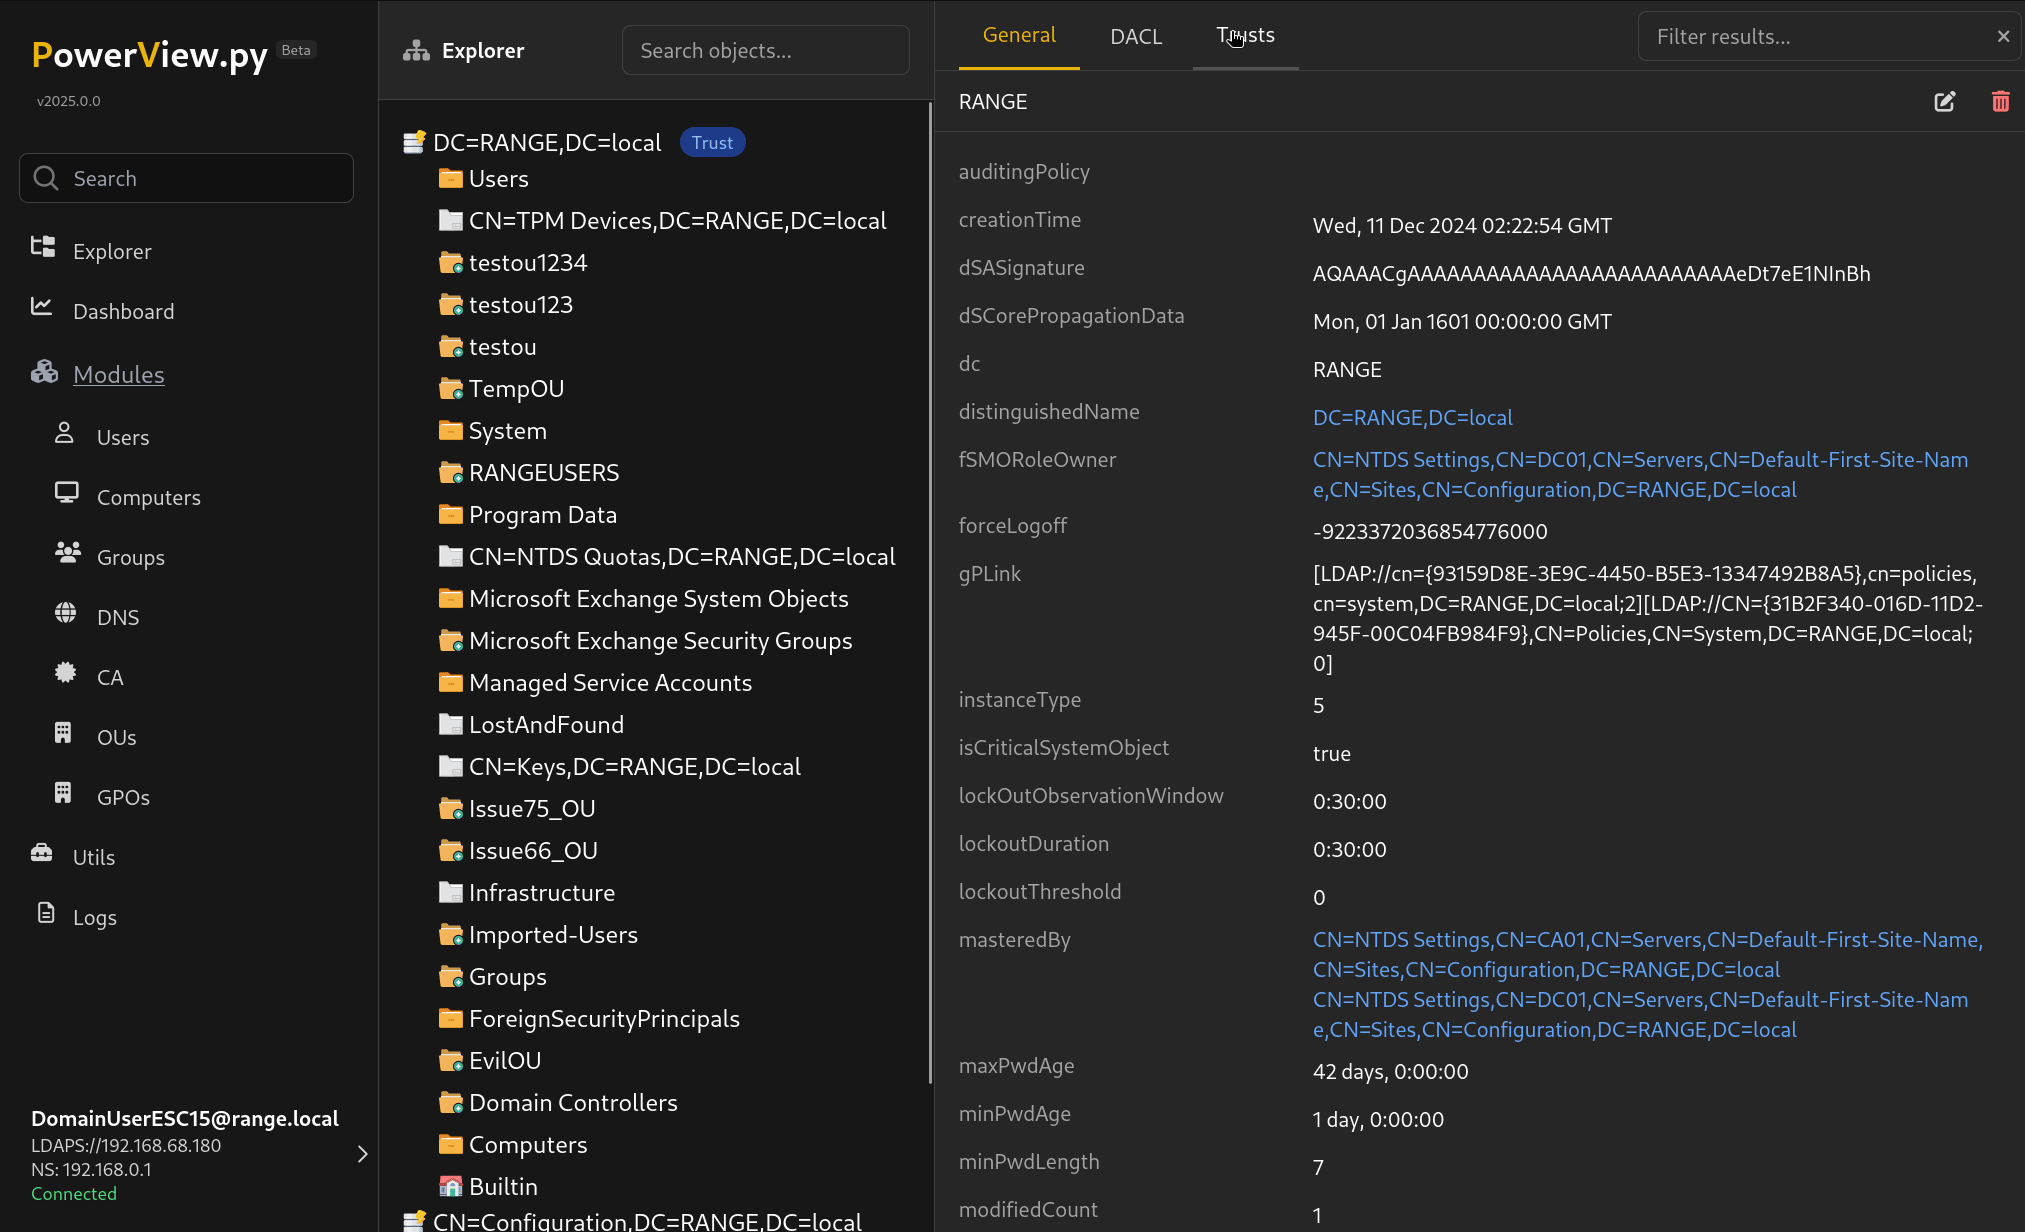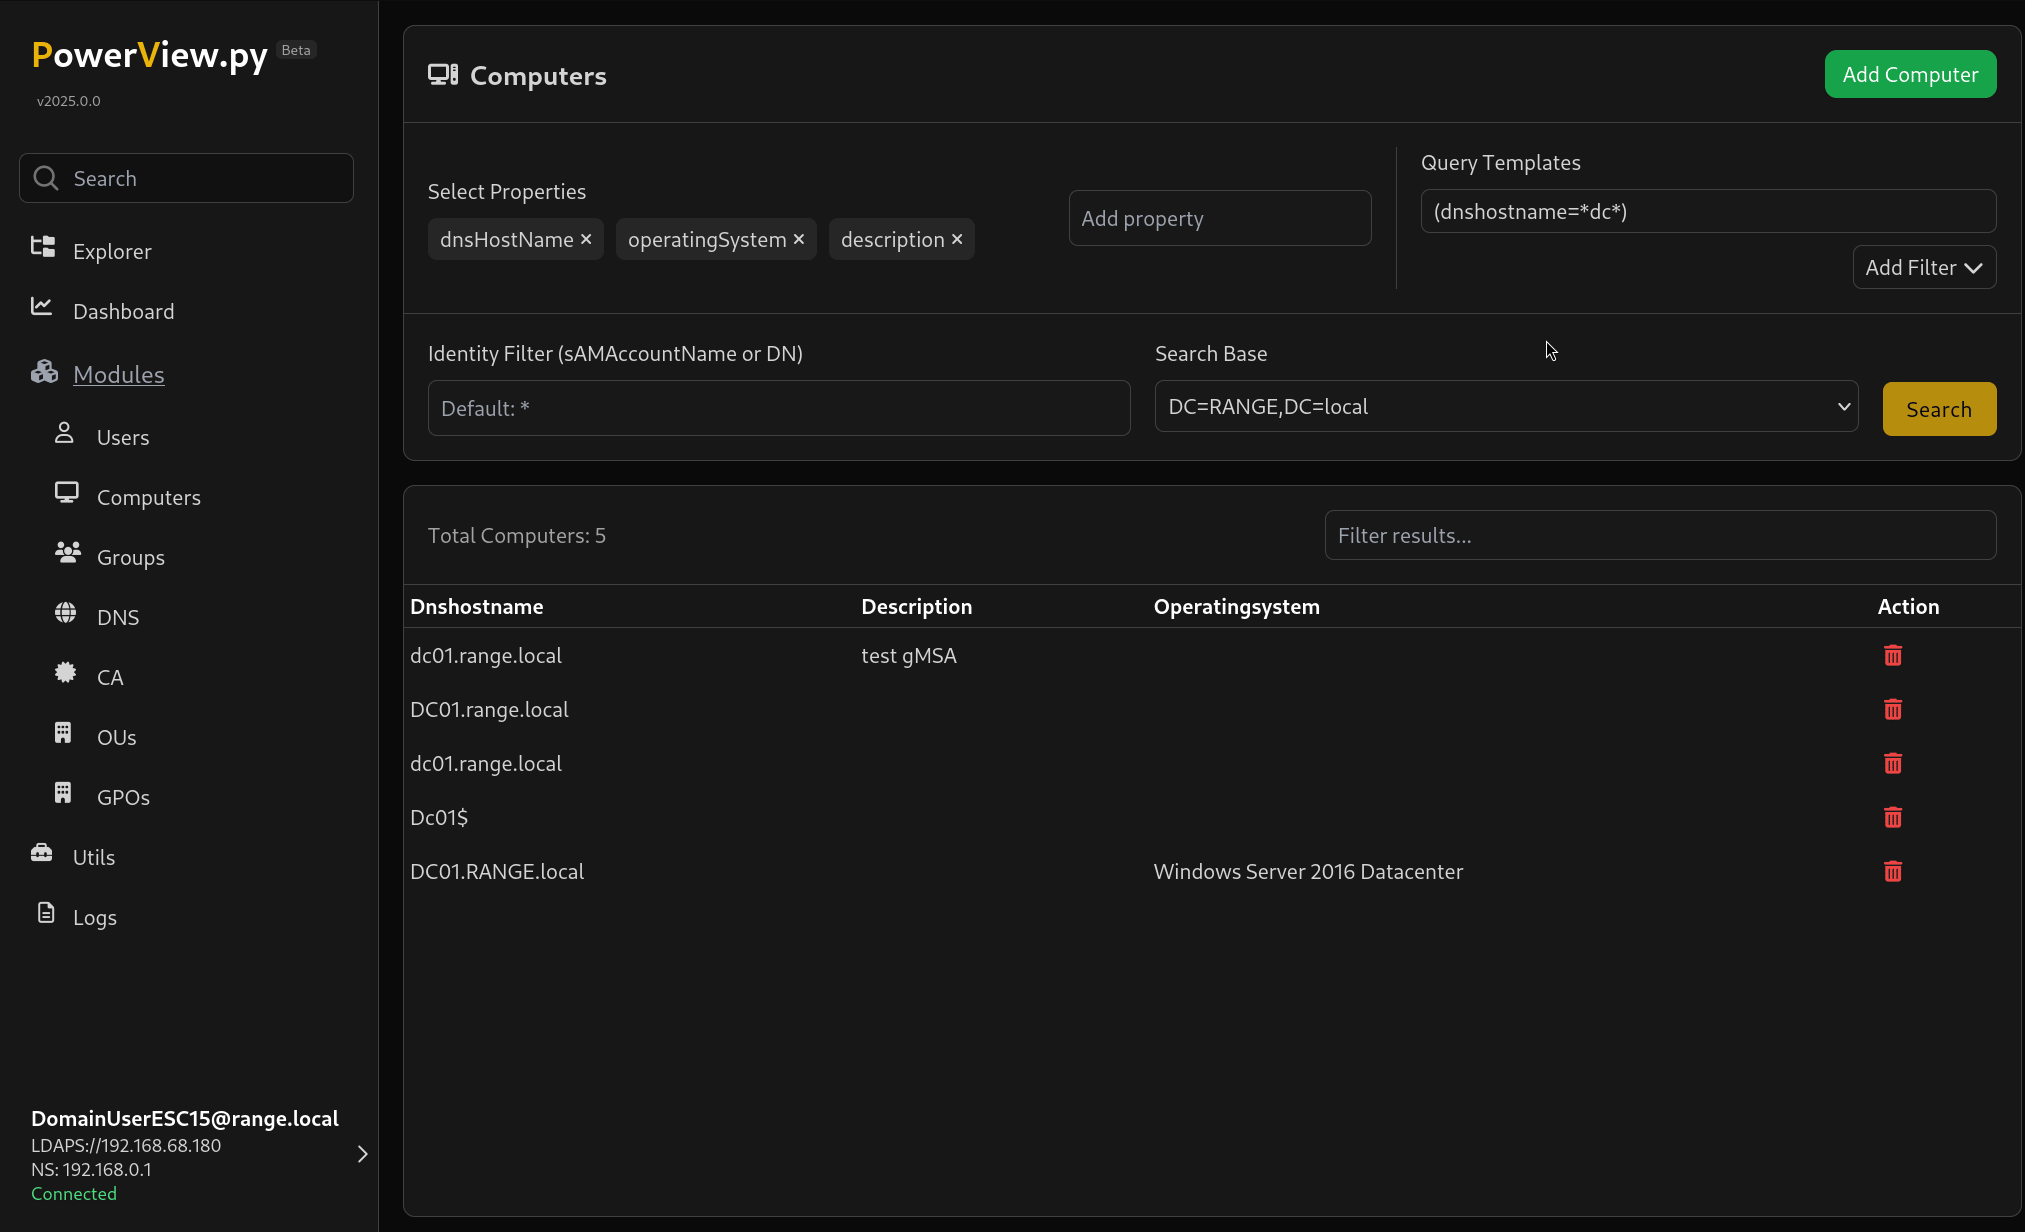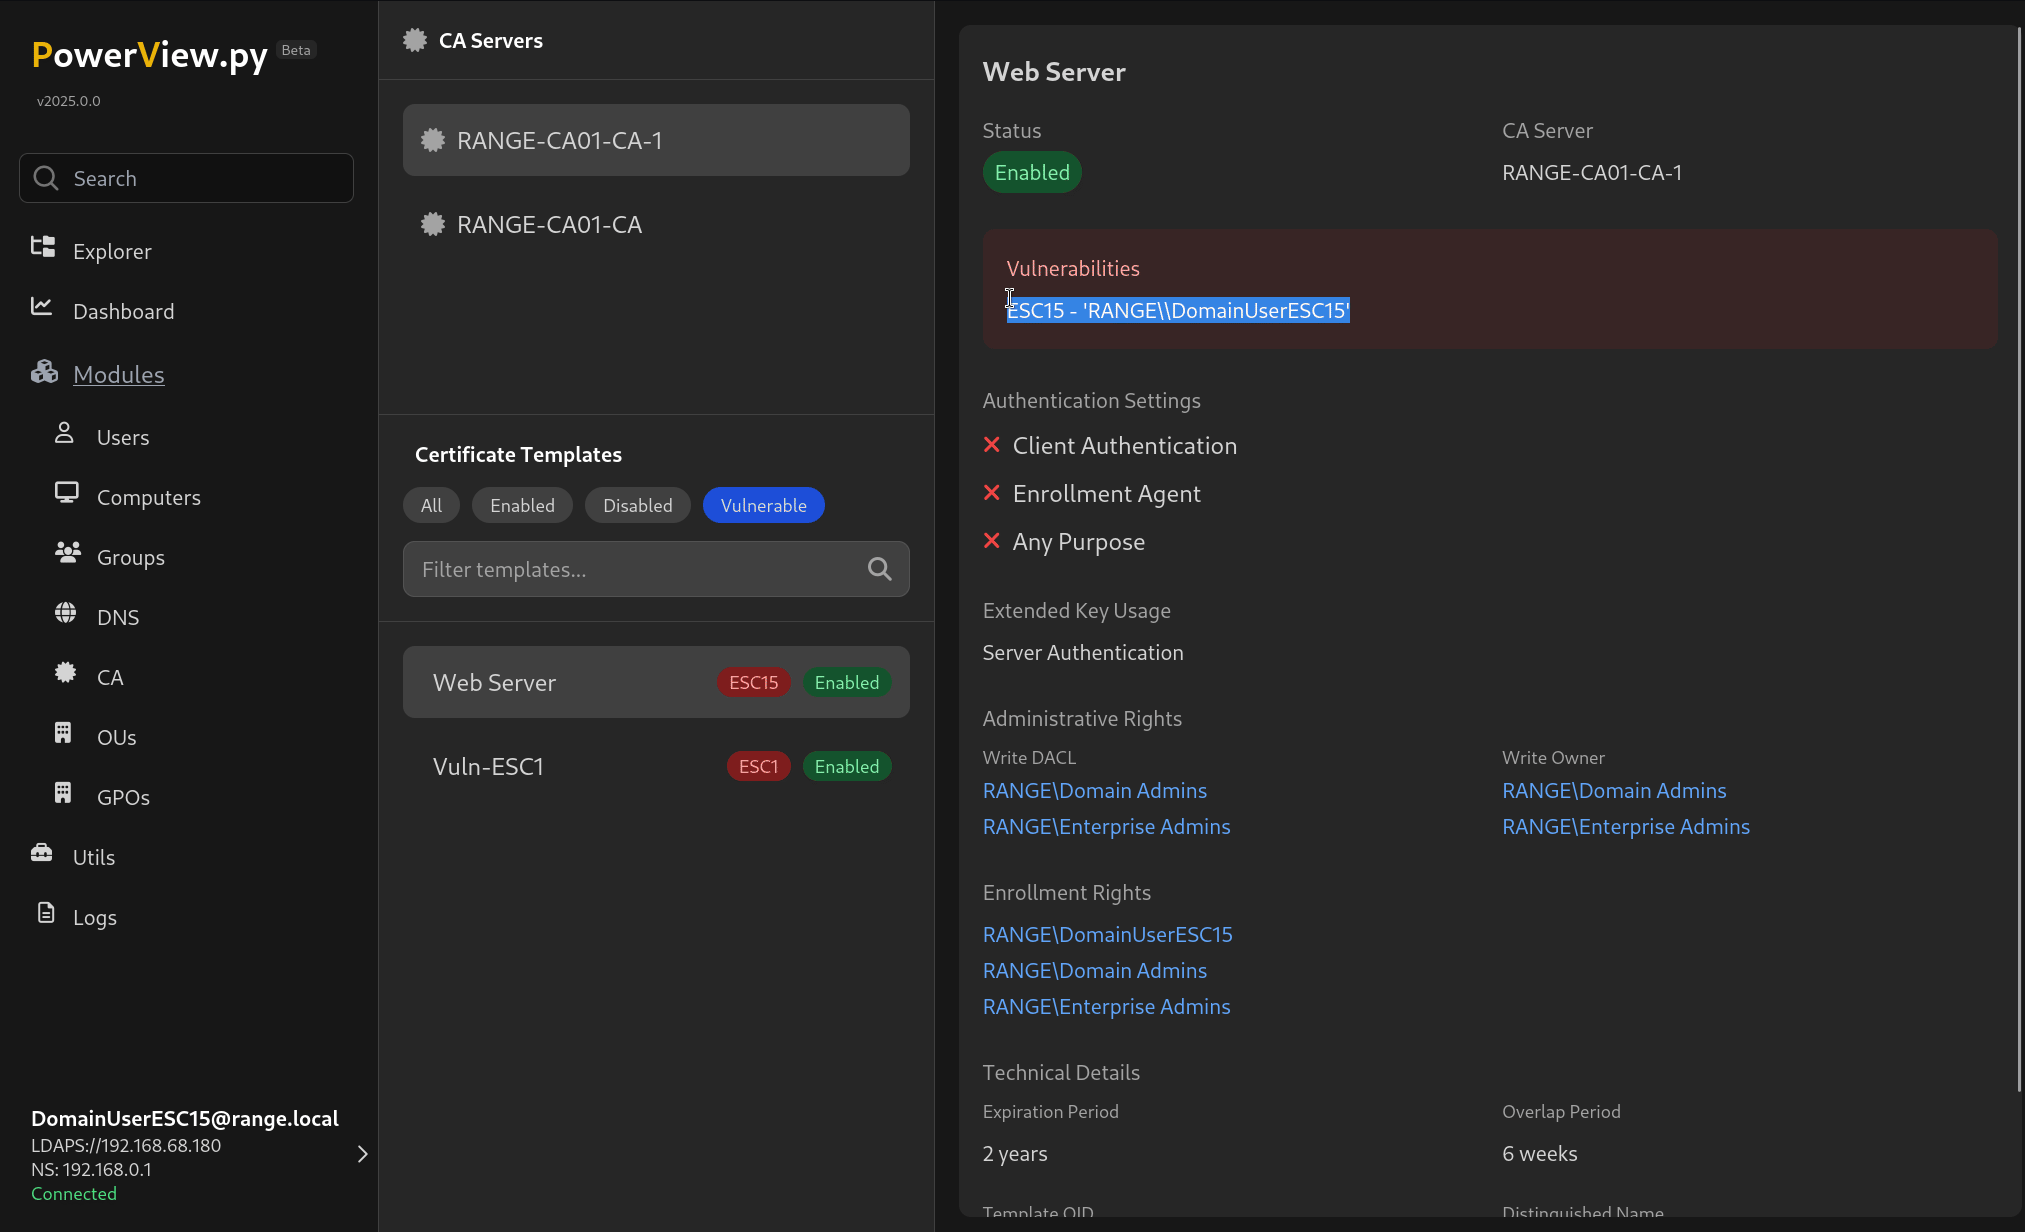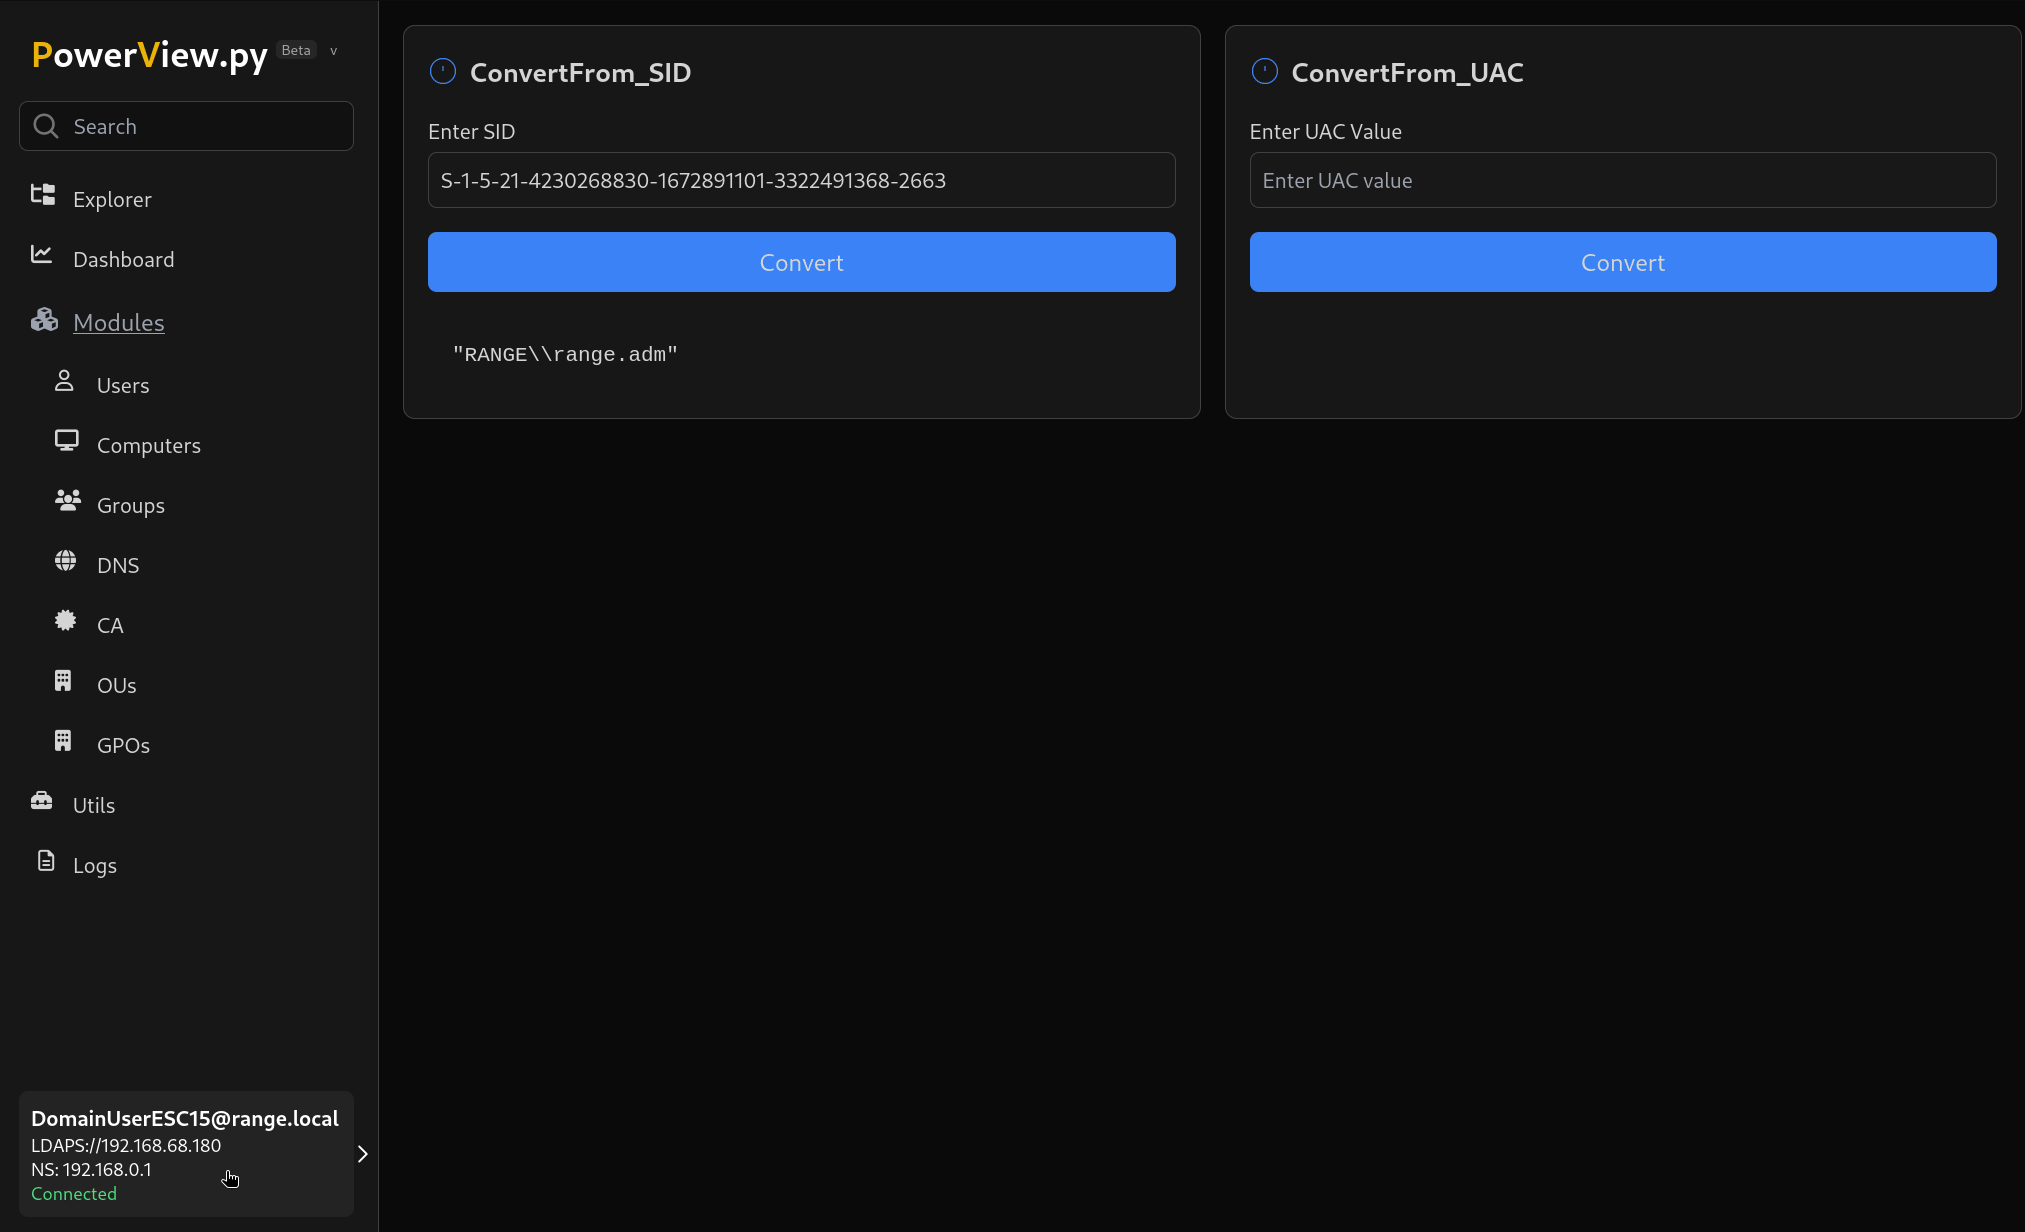 aniqfakhrul/powerview.py
Powerview sous stéroïdes
 reverseclabs/physmem2profit
Physmem2profit peut être utilisé pour créer un minidump du processus LSASS d'un hôte cible en analysant la mémoire physique à distance.
 flangvik/sharpcollection
Builds nocturnes d'outils offensifs C# courants, fraîchement issus de leurs branches master respectives, construits et publiés de manière CDI à…
 otterhacker/labs4u2self
Lab de pentest Active Directory déployable et hébergé sur AWS avec contrôleur de domaine et MSSQL vulnérable ; pratiquez l'abus S4U2Self, la force…
 trustedsec/cs-remote-ops-bof
Remote operations commands implemented using Beacon Object Files
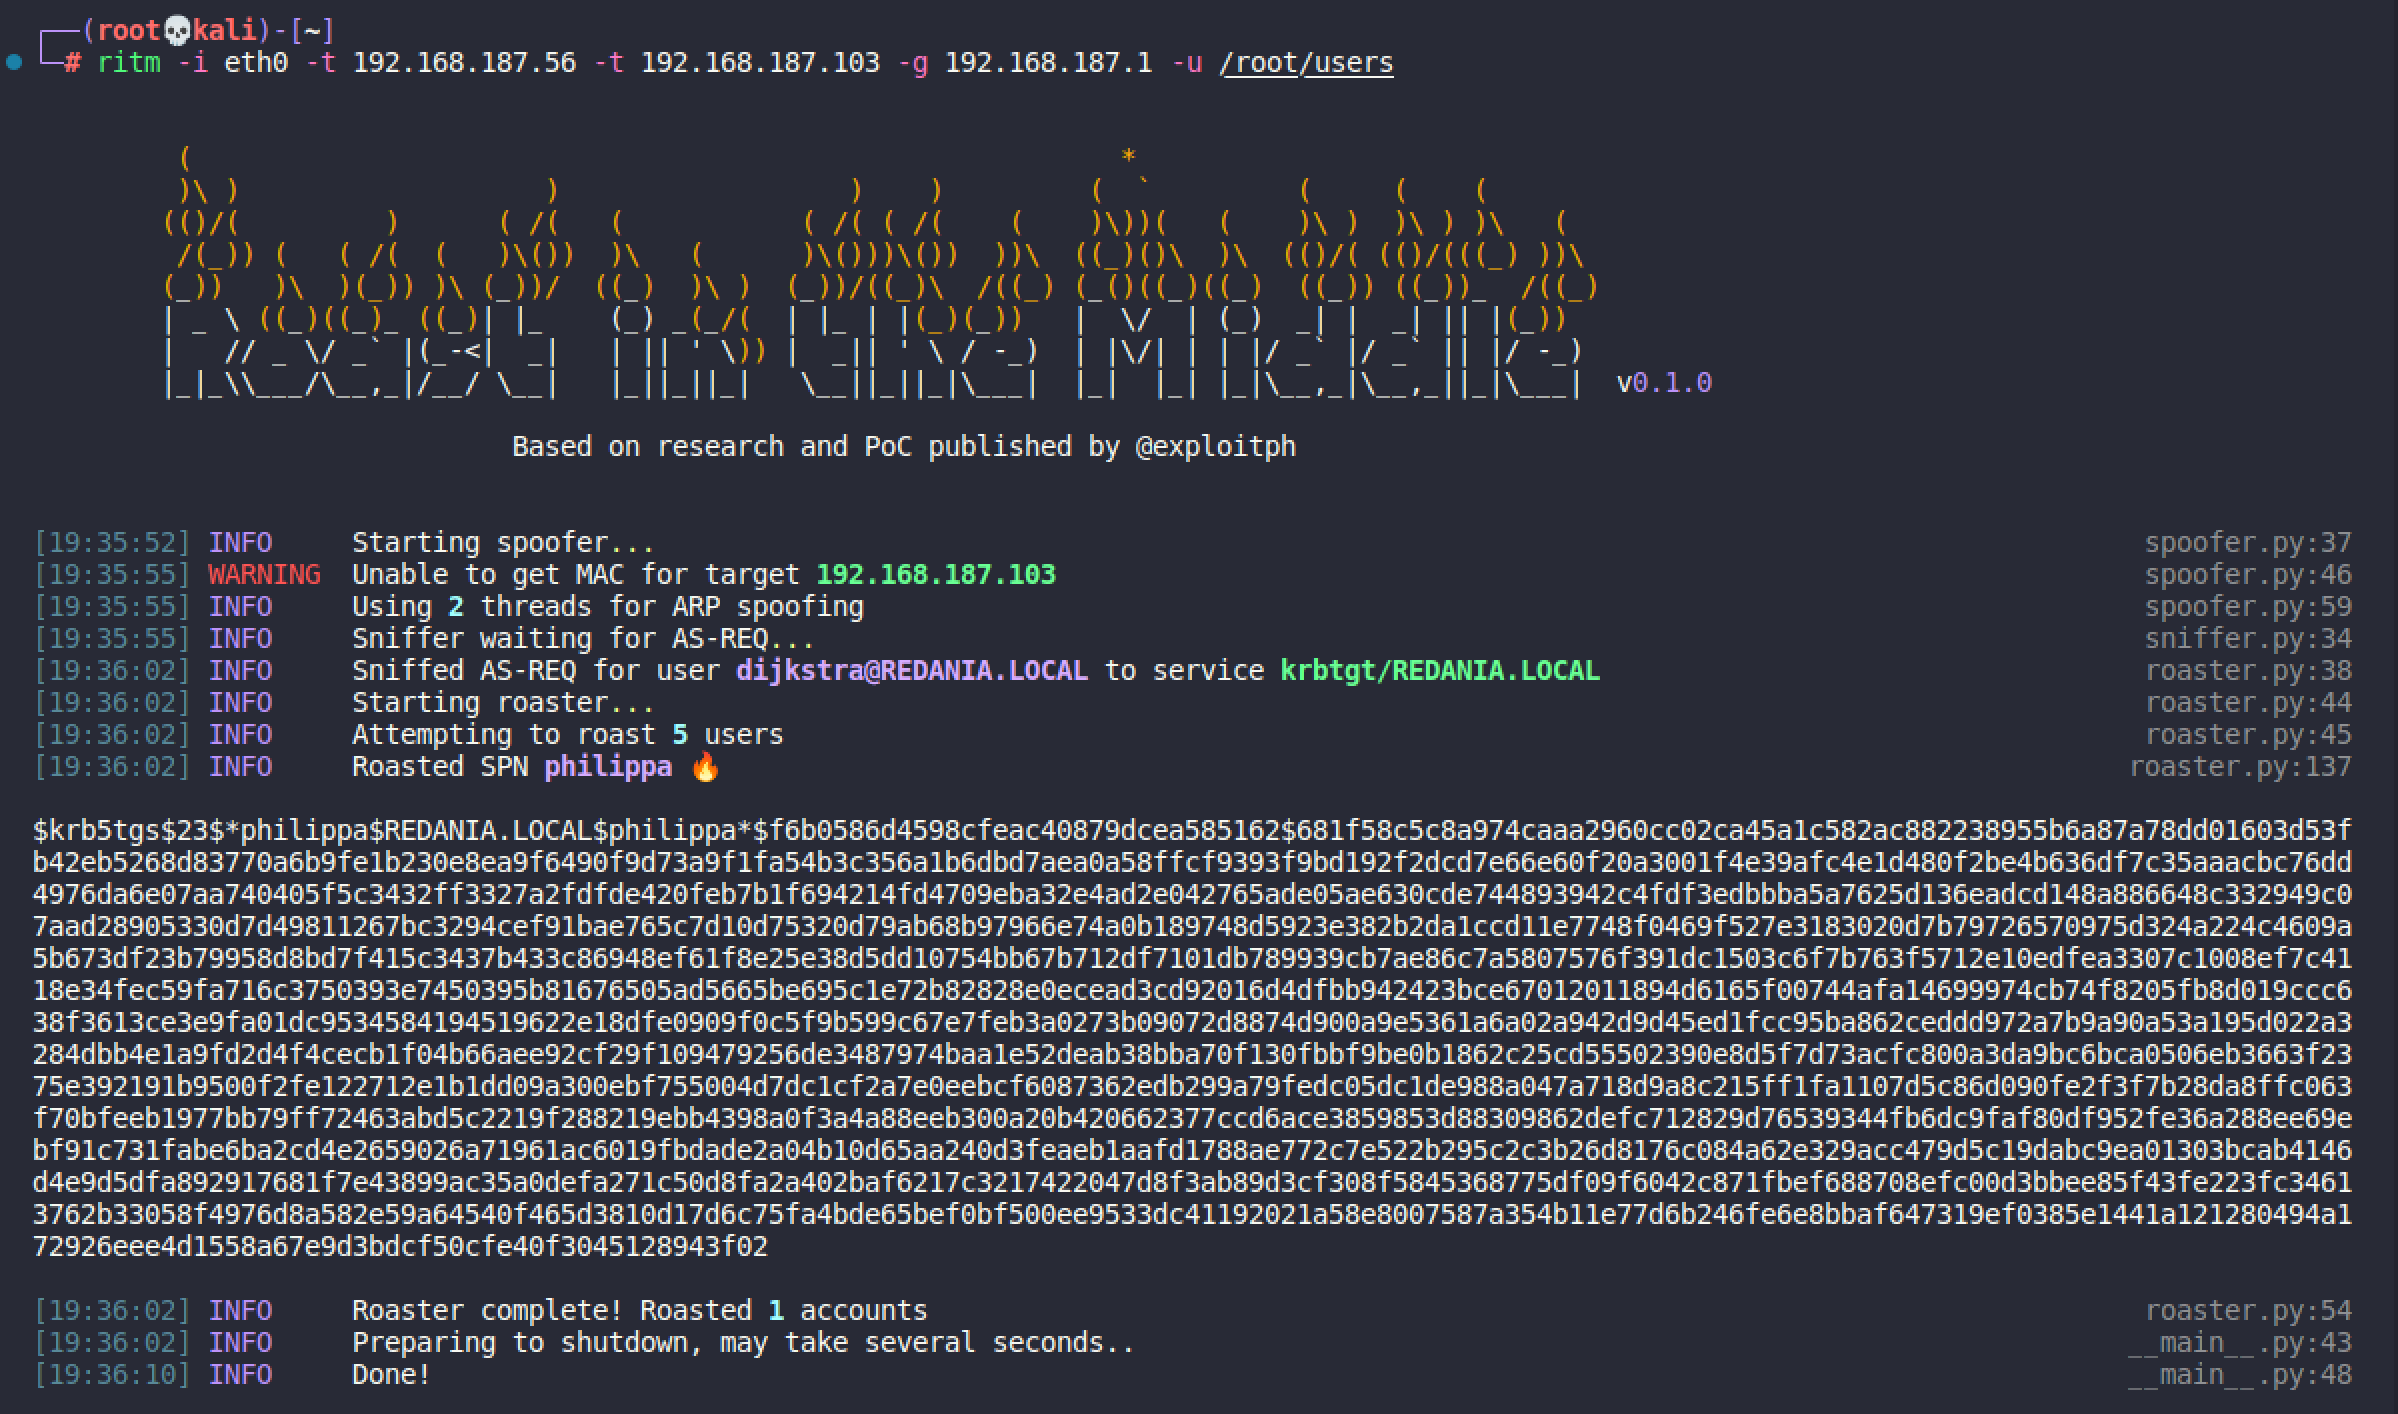
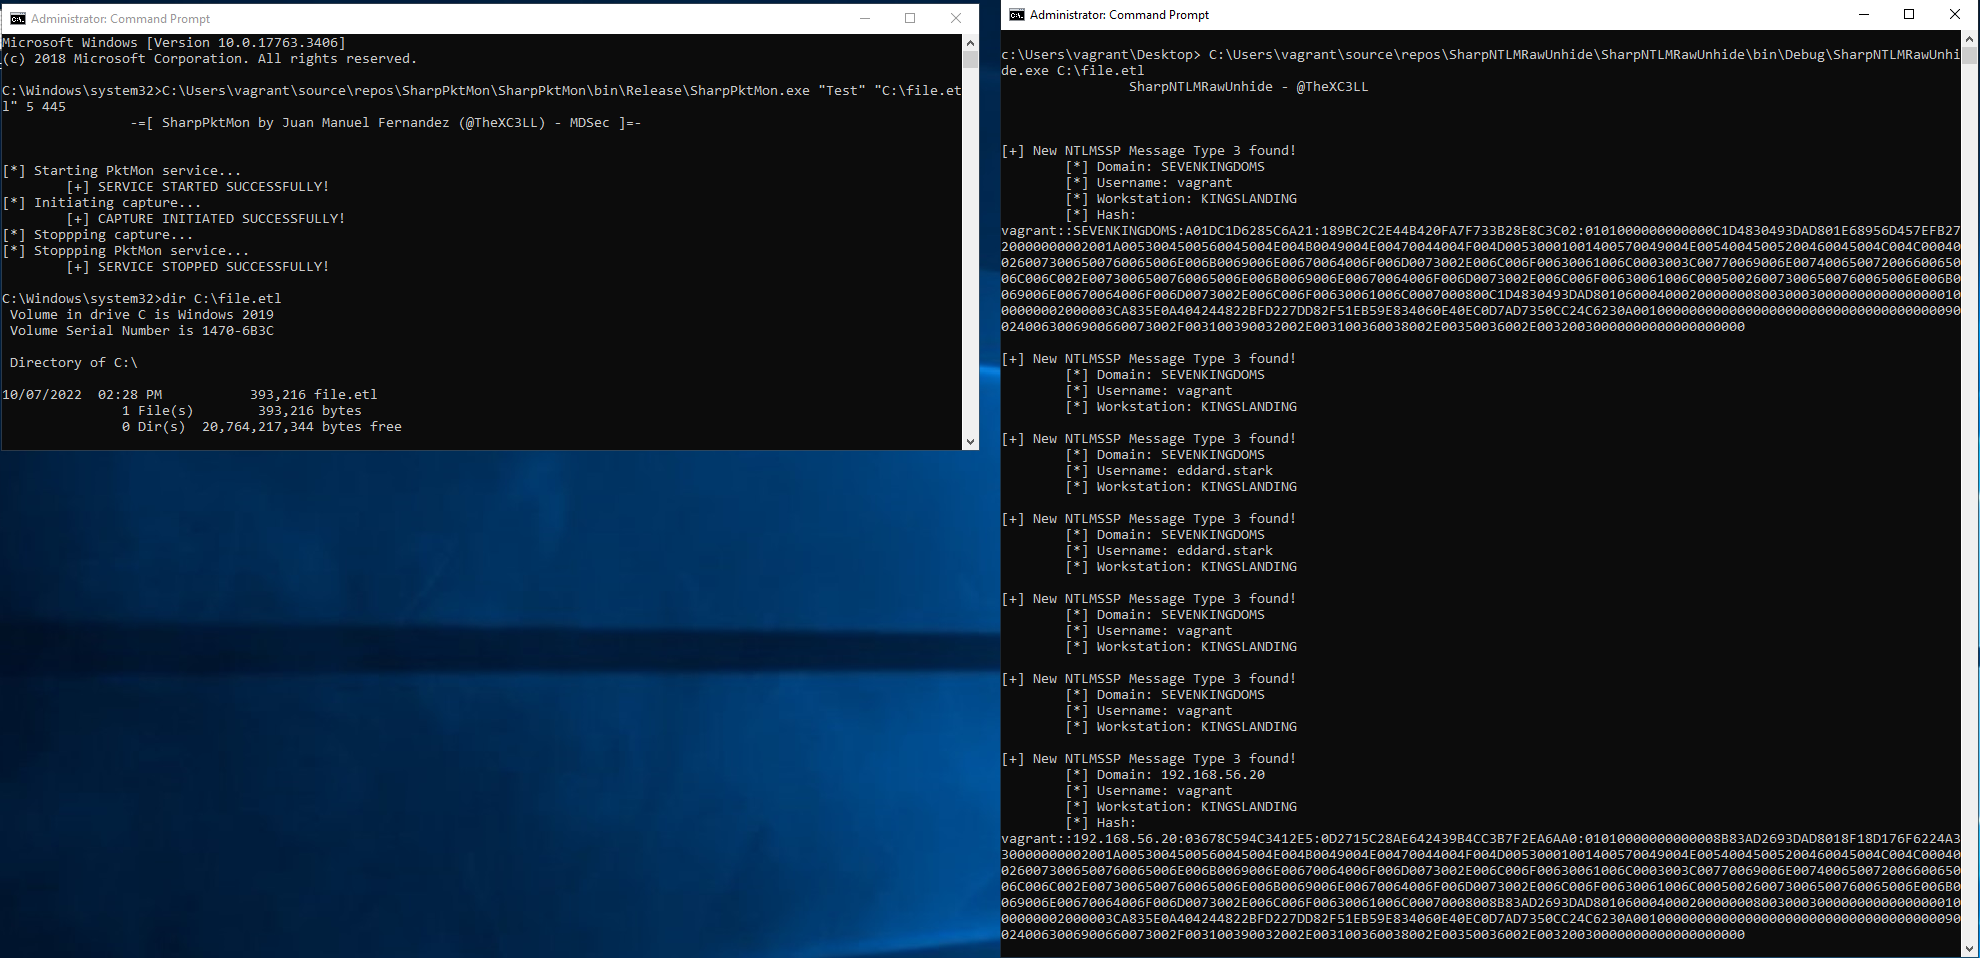 x-c3ll/sharpntlmrawunhide
Version C# de NTLMRawUnHide
 skelsec/aardwolf
Client RDP asynchrone pour Python (sans interface)
 xforcered/sqlrecon
Une boîte à outils C# MS SQL conçue pour la reconnaissance offensive et la post-exploitation.
 d3lb3/keefarcereborn
Une DLL autonome qui exporte les bases de données en clair une fois injectée dans le processus KeePass.
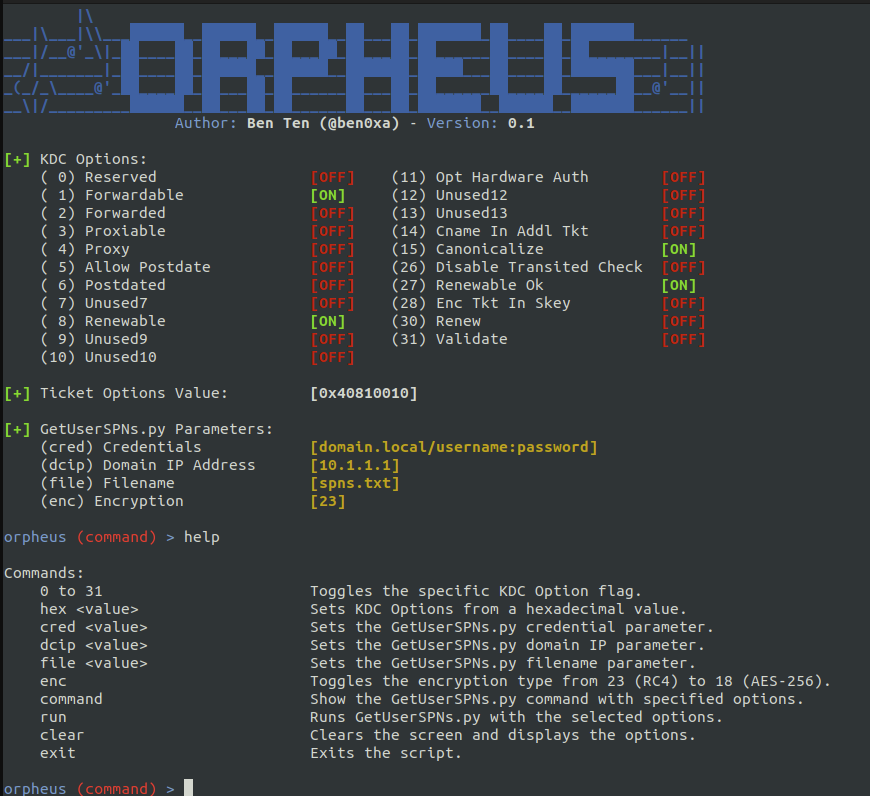 trustedsec/orpheus
Contournement des détections Kerberoast avec des options KDC et types de chiffrement modifiés
 postmodern/wordlist.rb
Une bibliothèque Ruby et un CLI pour générer et travailler avec des listes de mots.
 0xdea/tactical-exploitation
Outil moderne d'exploitation tactique.
 ignis-sec/pwdb-public
Une collection de toutes les données que j'ai pu extraire d'un milliard d'identifiants divulgués sur Internet.








