
 #1
Outils pour la capture, l'inspection et l'analyse du trafic réseau en temps réel ou à partir de fichiers de capture.
Recommandé par Kitploit

 kubeshark/kubeshark
Observabilité réseau basée sur eBPF pour Kubernetes. Indexe le trafic L4/L7 avec le contexte complet de K8s, déchiffre TLS sans clés. Interrogeable…
 p1sec/qcsuper
QCSuper est un outil permettant de communiquer avec les téléphones et modems basés sur Qualcomm, permettant de capturer les trames radio brutes…
 shizuku198411/cve-2026-99999-kvm-checksum-metadata-non-destructive-poc
PoC non destructif qui envoie des métadonnées de somme de contrôle partielle depuis un invité KVM et vérifie via PACKET_AUXDATA que l'hôte observe un…
 boredhackerblog/plex2shell_pcap
Artefacts de capture de paquets de l'exploitation de plex2shell contre Plex, incluant le trafic de laboratoire et celui observé dans la nature, pour…
 perongh/cve-2026-99999
Sonde Go qui reproduit le bug de déchargement de checksum IPv4 sous Linux PwnEscape sur un TAP préparé, en injectant des en-têtes virtio forgés et en…
 medpaf/hawk
Outil réseau, de reconnaissance et de sécurité offensive pour Linux.
 mchorfa/csumguard
Garde d'entrée eBPF TC restreinte, détecteur CO-RE, chargeur vérifié et superviseur de lancement VMM en C11 pour CVE-2026-99999
 0xblackash/cve-2026-110912
Preuve de concept Python/scapy pour CVE-2026-110912 (ARPBleed), une lecture hors limites ar_hln/ar_pln d'ARP dans DragonFly BSD qui divulgue la…
 i-am-shodan/usbarmyknife
USB Army Knife – l'outil ultime d'accès physique pour les testeurs d'intrusion et les red teamers.
 electroniccats/catsniffer
CatSniffer est une carte multiprotocole et multibande originale pour renifler, communiquer et attaquer des appareils IoT (Internet of Things) en…
 occasionpuffbird12/airstrike
Audit Wi-Fi security on Linux with monitor mode, handshake capture, and offline WPA/WPA2 password testing in one guided GUI
 dannagle/packetsender
Utilitaire réseau pour l'envoi / la réception TCP, UDP, SSL, HTTP
 aircrack-ng/aircrack-ng
Suite complète pour l'audit de sécurité des réseaux WiFi, incluant la capture de paquets, les attaques par injection, la désauthentification, la…
 c0dem4sters/cve-2026-57967
Exploits de preuve de concept en Python et Go, ainsi qu'un laboratoire Docker pour CVE-2026-57967, détournement de session ActiveMQ Artemis non…
 0ct0sec/m5porkchop
OH NON! Quelqu'un a mis un RPG dans un renifleur de paquets.
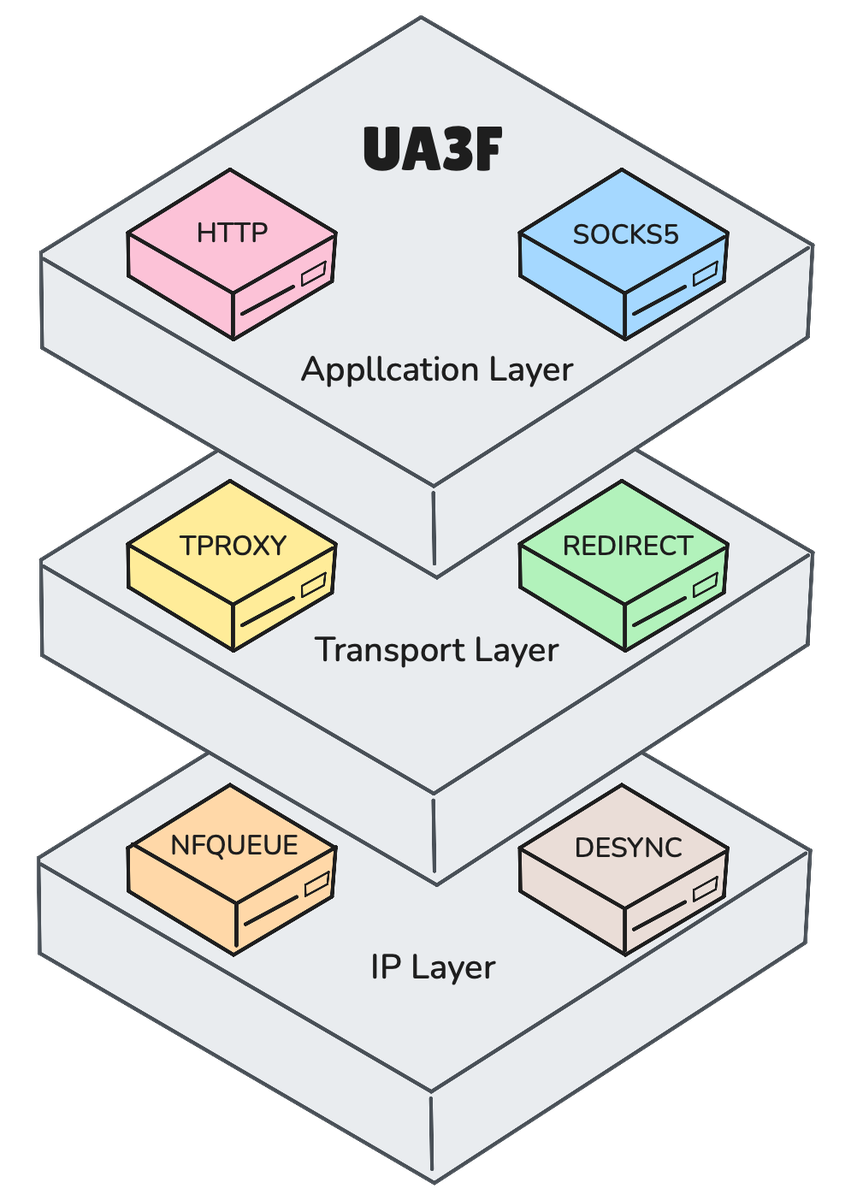 sunbk201/ua3f
Proxy de réécriture HTTP(S) transparent prenant en charge les modes HTTP, SOCKS5, TPROXY, REDIRECT et NFQUEUE avec MitM HTTPS, réécriture…
 robertdavidgraham/masscan
Scanner de ports TCP, envoie des paquets SYN de manière asynchrone, scannant l'ensemble d'Internet en moins de 5 minutes.
 seemoo-lab/nexmon
Le framework de patching de firmware en C pour les puces WiFi Broadcom/Cypress qui permet le mode moniteur, l'injection de trames et bien plus encore.








