Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Outils/GitHubGitHub/electroniccats/catsniffer
Sniffing et Analyse de PaquetsSécurité BluetoothSécurité IoTOutils RFID/NFCSécurité Sans FilTests d'IntrusionSécurité Matériel et IoTApprentissage et ÉducationRed Teaming
Labs et Pratique
GitHubelectroniccats/catsniffer

CatSniffer

Voir le dépôtSite web
92910552il y a 1 moisVérifié par Kitploit

À propos

CatSniffer est une carte multiprotocole et multibande originale pour renifler, communiquer et attaquer des appareils IoT (Internet of Things) en utilisant les derniers protocoles radio IoT. C'est une clé USB très portable qui intègre le TI CC1352, le Semtech SX1262, et un RP2040 pour V3 ou un Microchip SAMD21E17 pour V2.

Partager

CatSniffer

Où acheter et en savoir plus

Distributeurs officiels

CatSniffer 😼 est une carte originale multiprotocole et multibande conçue pour l'écoute, la communication et l'attaque d'appareils IoT (Internet of Things). Elle a été conçue comme une clé USB hautement portable qui intègre les nouveaux puces TI CC1352, Semtech SX1262, et un RP2040 pour la V3 ou un Microchip SAMD21E17 pour la V2.

Cette carte est un couteau suisse pour les chercheurs en sécurité IoT, les développeurs et les passionnés. La carte peut être utilisée avec différents types de logiciels, y compris des sniffers tiers tels que SmartRF Packet Sniffer, Sniffle, zigbee2mqtt, Z-Stack-firmware, Ubiqua Protocol Analyzer, notre logiciel personnalisé, ou vous pouvez même écrire votre propre logiciel pour vos besoins spécifiques.

CatSniffer peut fonctionner avec 3 technologies différentes :

  • LoRa
  • Sub 1 GHz
  • 2.4 GHz

Ce travail a été inspiré par le travail de notre ami Michael Ossmann en hommage à son travail remarquable chez Greatscott Gadgets, créant des appareils comme le YardStick, GreatFET, HackRF et Ubertooth.

Versions

Le CatSniffer a évolué depuis sa première version :

  • CatSniffer v1.2
  • CatSniffer v1.3
  • CatSniffer v2.0
  • CatSniffer v2.1
  • CatSniffer v3.1

En tant qu'entreprise pro-open-source, nous avons décidé de maintenir le support de chaque version, tout en gardant à l'esprit que les versions plus récentes auront plus de fonctionnalités que les premières versions.

Les différents firmwares se trouvent dans le dépôt et non dans la section des releases afin de conserver un suivi approprié des fichiers compilés et des fichiers sources.
Protocoles

  • Thread
  • Zigbee
  • Bluetooth 5 Low Energy (BLE)
  • IEEE 802.15.4g
  • 6LoWPAN (IPv6 over Low power Wireless Personal Area Networks)
  • Sub 1Ghz et systèmes brevetés
  • LoRa/LoRaWAN
  • Wi-SUN
  • Amazon Sidewalk
  • mioty®

Fonctionnalités

  • « Le dispositif SimpleLink™ CC1352P1F3RGZ est un microcontrôleur (MCU) sans fil multiprotocole et multibande Sub-1 GHz et 2,4 GHz prenant en charge Thread, Zigbee®, Bluetooth® 5.2 Low Energy, IEEE 802.15.4g, les objets intelligents compatibles IPv6 (6LoWPAN), MIOTY®, Wi-SUN® et les systèmes propriétaires ».
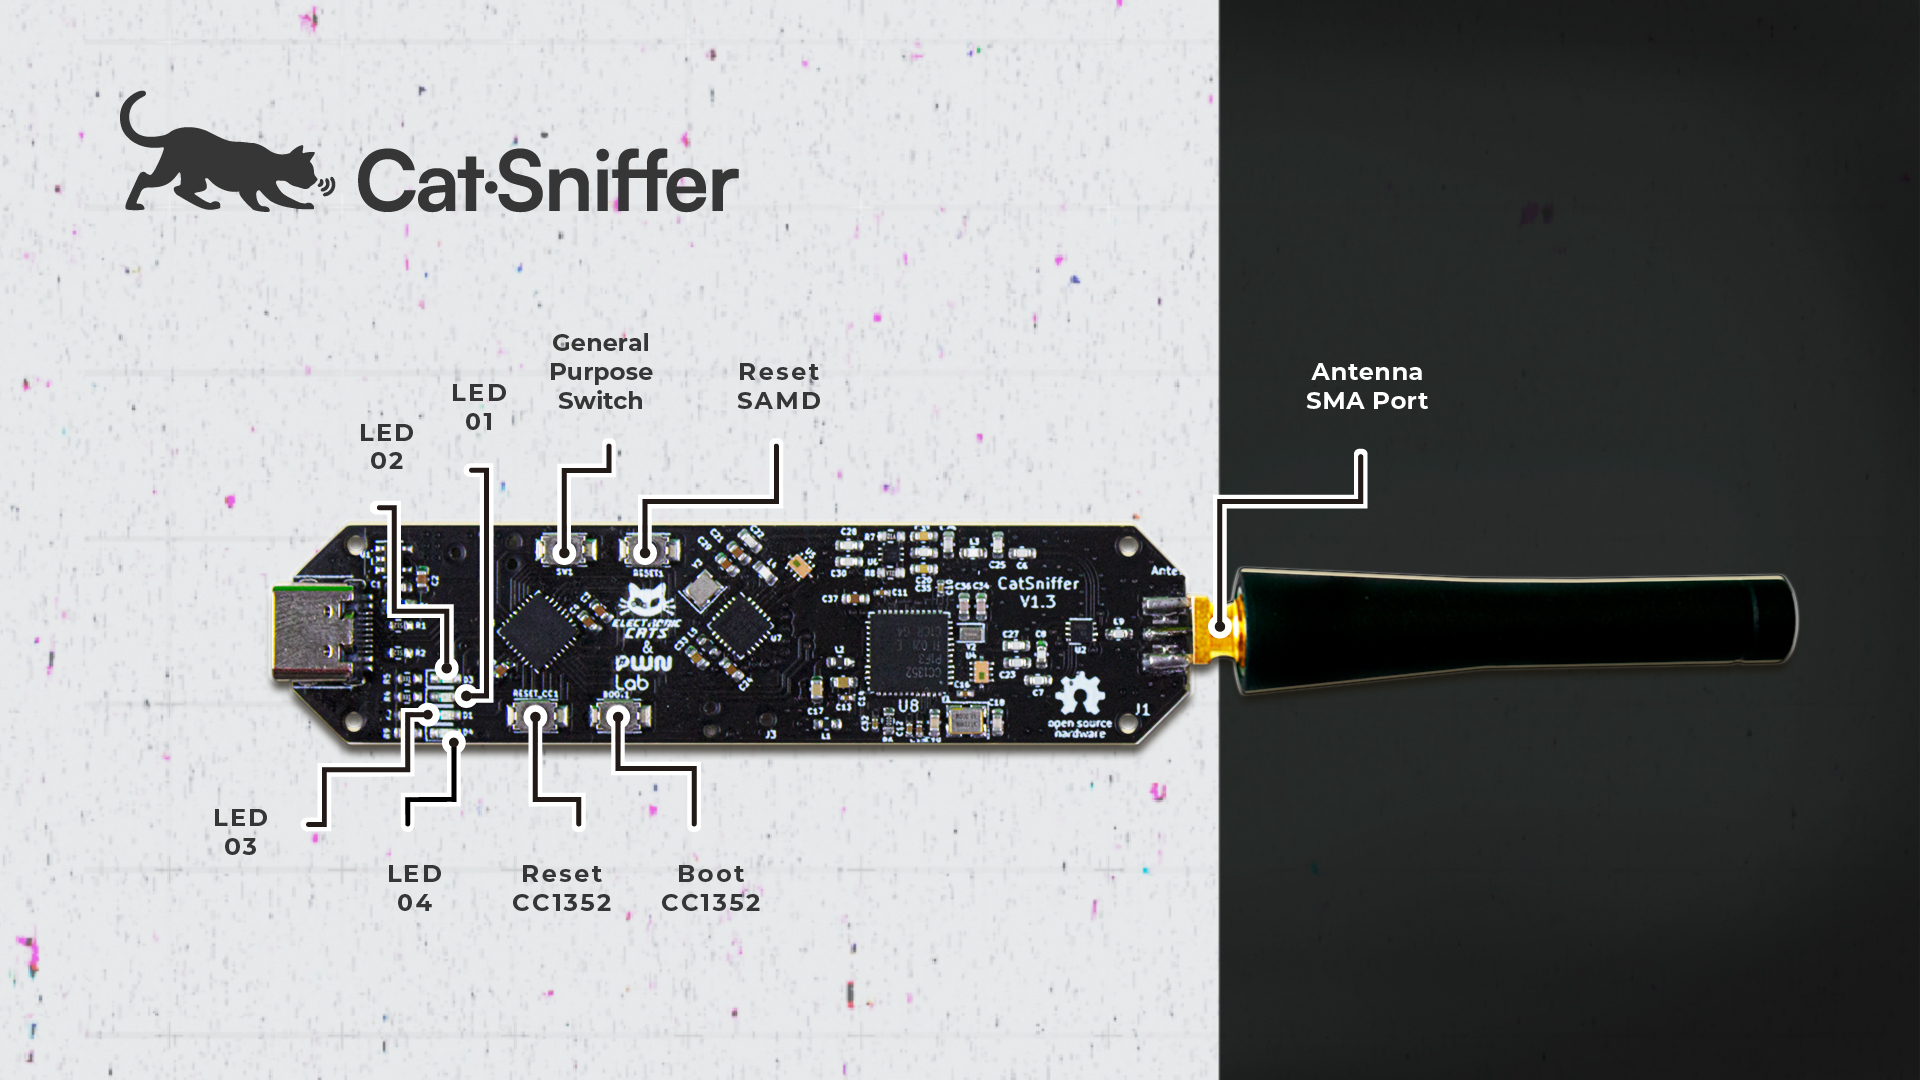
  • CatSniffer utilise un Microchip SAMD21E17 (V2 ou antérieur) et un RP2040 (V3 ou ultérieur) comme pont USB-UART pour communiquer avec la puce CC1352 ; aucune installation manuelle de pilote n'est nécessaire (des exceptions peuvent exister).
  • Systèmes d'exploitation compatibles : Windows et Linux.
  • Programmation automatique via le bootloader du TI CC (tant qu'il n'est pas désactivé dans le code). Aucun programmateur externe n'est nécessaire, et il peut être débogué via cJTAG grâce à la broche par défaut.
  • Port d'antenne SMA pour une antenne de votre choix.
  • LED d'usage général.
  • Bouton de réinitialisation pour le RP2040, le SAMD21 et le CC1352, bouton Boot du CC1352, et un autre à usage général.

Wiki et prise en main

Prise en main dans notre Wiki

WIKI

Dépôt du firmware

Tous les firmwares CatSniffer ont été déplacés vers un autre dépôt, afin d'avoir un meilleur contrôle de version et un meilleur suivi des tickets ; vous les trouverez ici :

https://github.com/ElectronicCats/CatSniffer-Firmware

Toutes les versions de CatSniffer sont prises en charge dans ce dépôt ; vous devrez vérifier la version que vous possédez et sélectionner la branche appropriée pour développer ou publier, ou simplement programmer votre carte.

Dépôt logiciel

Tous les logiciels CatSniffer ont été déplacés vers un autre dépôt, afin d'avoir un meilleur contrôle de version et un meilleur suivi des tickets ; vous les trouverez ici :

https://github.com/ElectronicCats/CatSniffer-Tools

Logiciels compatibles

  • Smart RF Packet Sniffer 2
  • Wireshark
  • pycatsniffer tool (BETA)
  • Sniffle
  • Ubiqua Protocol Analyzer
  • zigbee2mqtt
  • Z-Stack-firmware

Prérequis pour la compilation du firmware

  • Arduino IDE pour RP2040 ou SAMD21E17
  • Version CCS : le firmware du renifleur de paquets a été testé avec CCS 10.2
  • SimpleLink CC13x2 et CC26x2 SDK
  • Python 3

Remarque

Ce kit est conçu pour permettre aux développeurs de produits d'évaluer les composants électroniques, circuits ou logiciels associés au kit afin de déterminer s'il convient d'incorporer ces éléments dans un produit fini, et aux développeurs de logiciels d'écrire des applications logicielles destinées au produit final. Ce kit est un produit destiné aux développeurs et, une fois assemblé, il ne peut être revendu ni commercialisé d'une quelconque manière sans avoir préalablement obtenu toutes les autorisations d'équipement FCC (ou de toute autre autorité locale) requises. Son fonctionnement est soumis à la condition que ce produit ne cause pas d'interférences nuisibles aux stations radio sous licence et qu'il accepte les interférences nuisibles.

Ateliers

Nous avons organisé des ateliers lors de différents événements liés à la sécurité ; le matériel disponible est public et peut être consulté ici

Comment contribuer

Les contributions sont les bienvenues !

Veuillez lire le document Manuel de contribution qui vous montrera comment contribuer vos modifications au projet.

✨ Merci à tous nos contributeurs ! ✨

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    343
  • 5

    antifox

    antifox-ai/antifox

    Plateforme de test d'intrusion autonome multi-agents par IA qui exécute la reconnaissance, la découverte de la surface d'attaque, la validation de l'exploitation et la livraison de rapports étayés par des preuves.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    258

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →