
 #1
Outils pour l'analyse des dumps RAM afin de trouver les processus en cours d'exécution, les connexions réseau et les malwares cachés.
Recommandé par Kitploit
 harshrajsinghania/cve-2026-90782-s2opc-status-clobber
PoC autonome pour CVE-2026-90782 : déréférencement NULL par écrasement de statut dans S2OPC alloc_notification_message_items() (DataChange échoue,…
 ayushsinha322/heartbleed-lab
Lab autonome Heartbleed (CVE-2014-0160) : compile OpenSSL 1.0.1f vulnérable dans Docker et inclut un PoC Python de fuite mémoire pour des tests…
 manhndd/cve-2019-19012
Dépassement d'entier dans Oniguruma
 harshrajsinghania/cve-2026-90781-alsa-lib-oob
Reproducteur autonome pour CVE-2026-90781 : écriture hors limites d'un octet dans alsa-lib __snd_ctl_ascii_elem_id_parse() lors de l'analyse de name=…
 ctm1/cve-2023-32784-keepass-linux
KeePass Extraction du mot de passe principal - Preuve de concept pour Linux
 sneakynachos/cve-2026-85048-the-gpu-died
Reproducteur et analyse technique pour CVE-2026-85048, une utilisation après libération de la surface viz de Chrome dans le processus GPU, avec des…
 sneakynachos/cve-2026-84118-who-labeled-the-crit-as-a-high
Preuve de concept pour CVE-2026-84118, une utilisation après libération du ramasse-miettes (GC) de SpiderMonkey menant à une lecture/écriture hors…
 abhinavagarwal07/gdcm-security-poc
Package privé de reproduction de désinfectant de bout en bout pour six constats GDCM
 huaguiqi/asus-i005-cve-2026-43499
Adaptation de CVE-2026-43499 (GhostLock) pour ASUS ROG Phone 5S — déclenchement d'UAF + récupération de pile pselect, fuite KASLR bloquée
 pugazhendii22/keepass-exfil-forensics
Writeup de forensique réseau + outillage pour un challenge DFIR TryHackMe : inverse une chaîne d'exfiltration hex→Base64→XOR à partir du trafic PCAP,…
 delsploit/cve-2022-2078
Exploit de type preuve de concept pour CVE-2022-2078 démontrant une fuite de mémoire du noyau via la manipulation d'un tampon, avec divulgation des…
 gmh5225/evilkaspersky
Expérience de pilote de noyau Windows basée sur KasperskyHook qui utilise des appels système directs pour la copie de mémoire interprocessus, avec…
 kh4sh3i/cve-2021-30573
Exploit de preuve de concept pour CVE-2021-30573, une vulnérabilité de type use-after-free dans le composant GPU de Google Chrome permettant une…
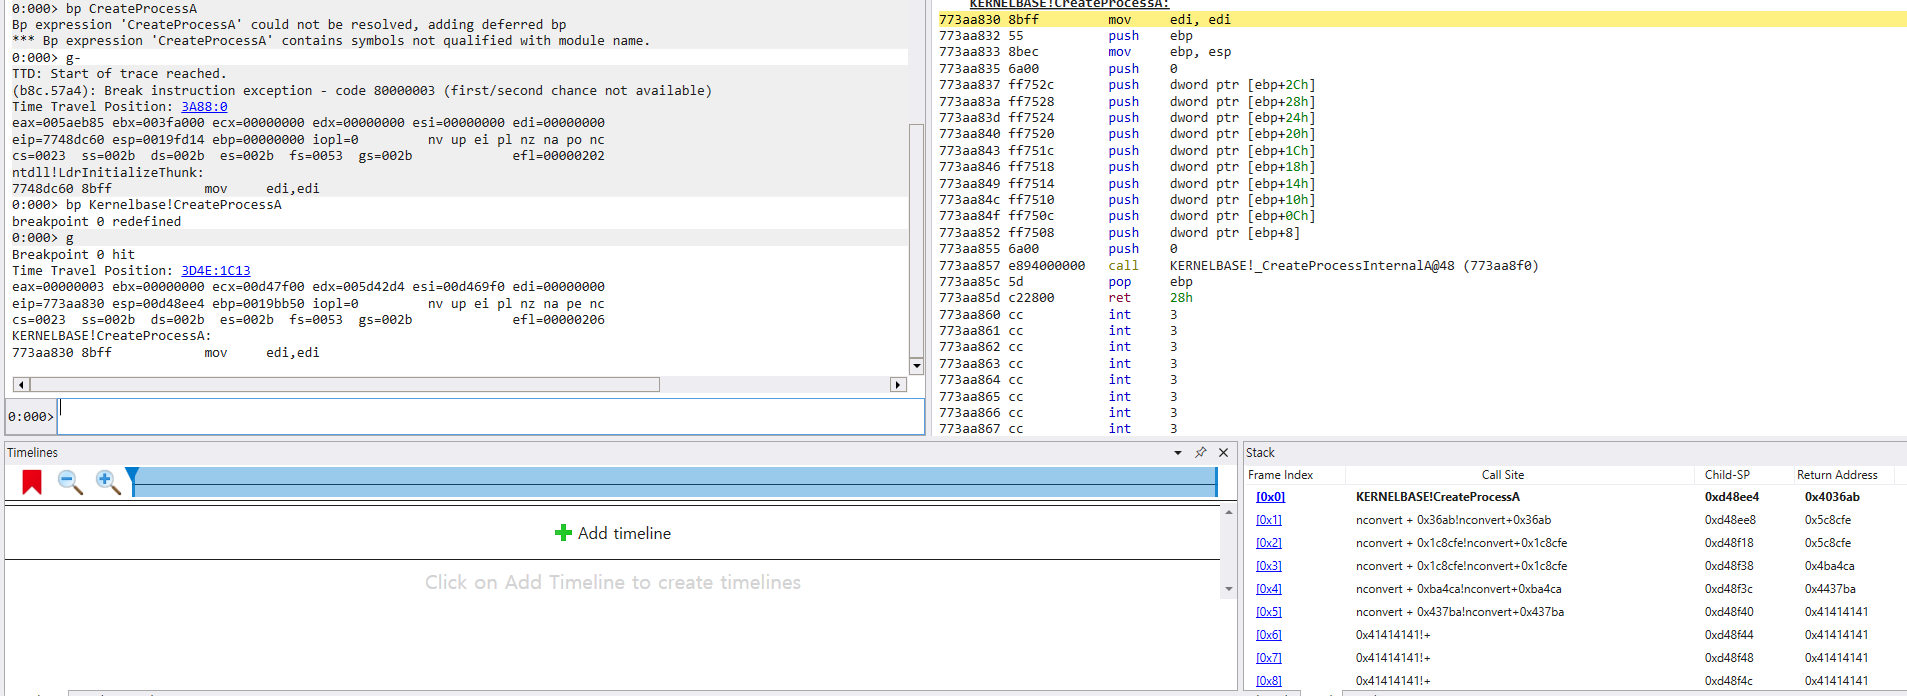 pwndorei/cve-2024-22532
Preuve de concept d'exploit pour CVE-2024-22532 : débordement de tampon basé sur le tas dans XnView Classic 2.51.5 et NConvert 7.163 via un fichier…
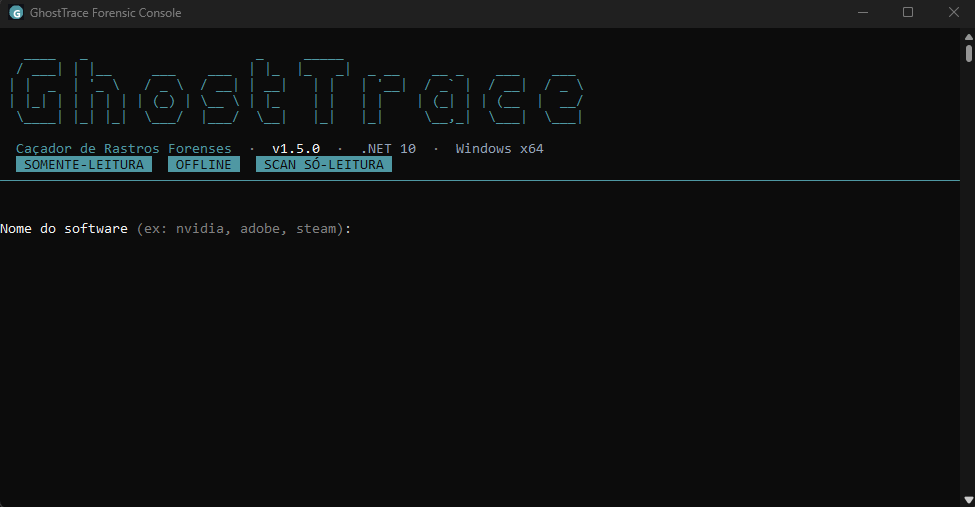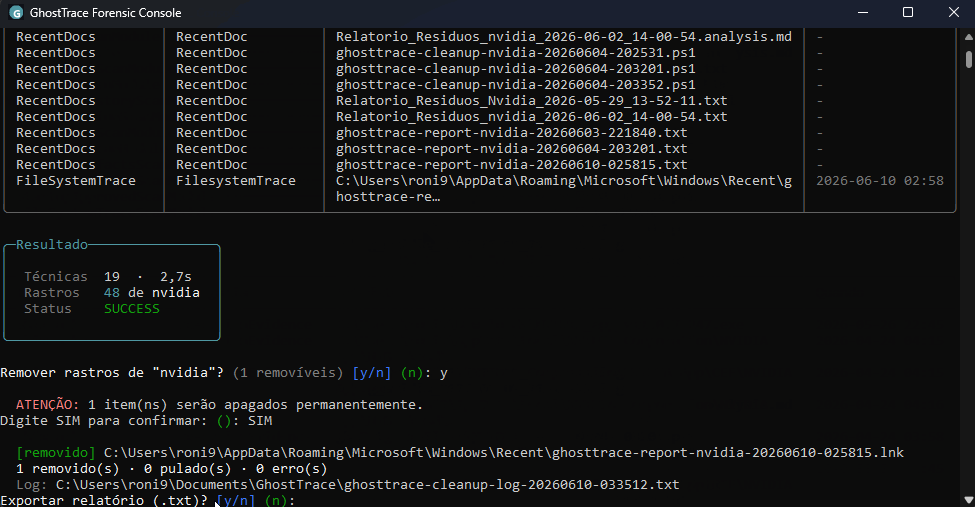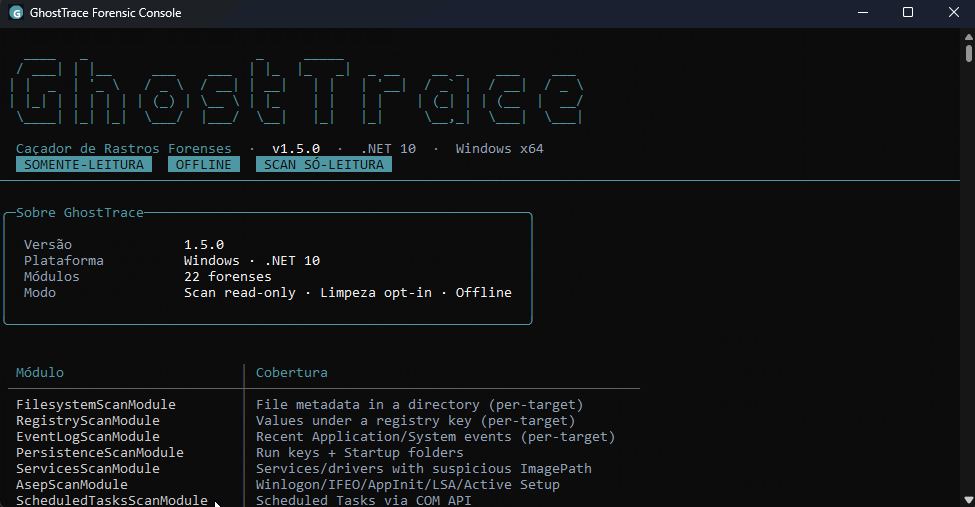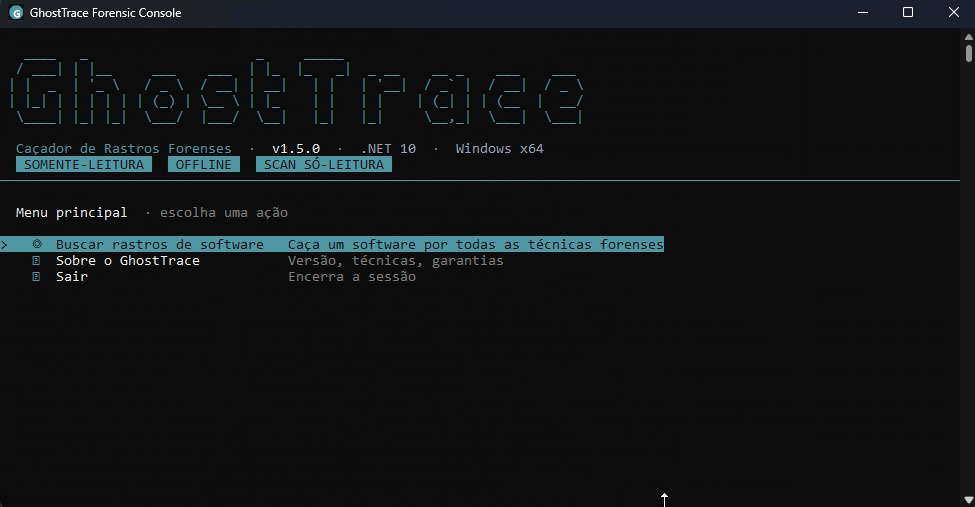 devzinh/ghosttrace
Scanner forensique Windows en lecture seule pour les traces logicielles — persistance, artefacts d'exécution (Prefetch, Shimcache, BAM), corrélation…
 gmh5225/kernelmode-driver
Pilote noyau pour système Windows x64 qui permet de lire/écrire la mémoire virtuelle/physique en hookant Win32k
 m4g1xx/cve-2024-36971
PoC pour CVE-2024-36971
 helpsystems/embarcadero-workaround
Il s'agit d'une solution de contournement pour CVE-2014-0993 et CVE-2014-0994 qui applique des correctifs en mémoire sans nécessiter de recompilation…








