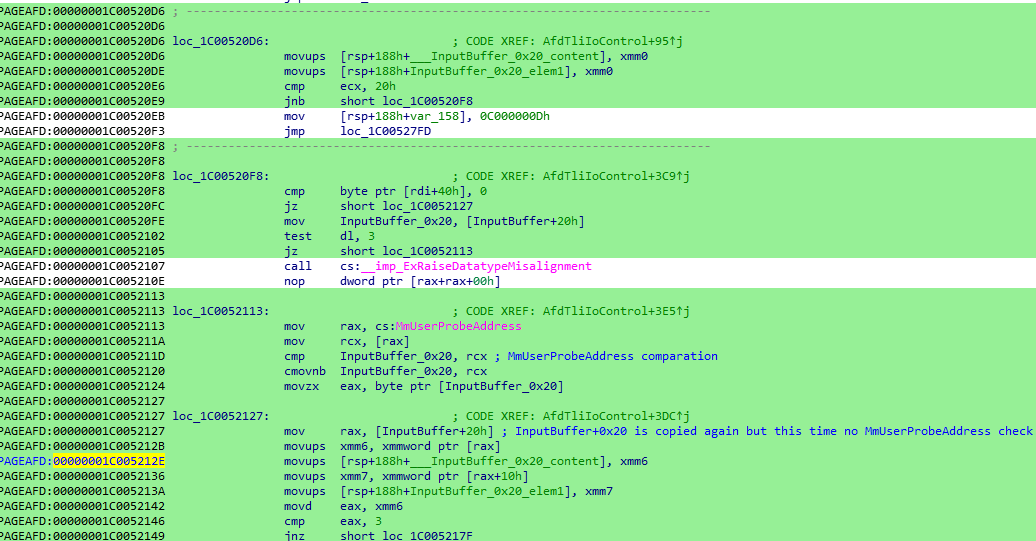
#1
Outils pour l'analyse des dumps RAM afin de trouver les processus en cours d'exécution, les connexions réseau et les malwares cachés.
Recommandé par Kitploit
 ntgabrielgomes/cve-2023-20564
Preuve de concept d'exploitation pour CVE-2023-20564 démontrant une lecture/écriture arbitraire de la mémoire physique via les gestionnaires IOCTL du…
 peterpan0927/cve-2017-2370
sur Mac 10.12.2
 jailbreaks/empty_list
empty_list - exploit pour le problème p0 1564 (CVE-2018-4243) iOS 11.0 - 11.3.1 lecture/écriture du noyau
 robertmotr/zirconium
Cheat de jeu interne injectable par DLL pour les zombies de Plutonium BO2
 spawn451/cve-2025-8061-exploit
Exploiter le pilote vulnérable LnvMSRIO.sys
 gmh5225/eac-kernel-packet-fucker
Contournement du pilote noyau Easy Anti-Cheat rétro-ingénieré qui intercepte l'allocation mémoire pour supprimer les paquets de violation, avec des…
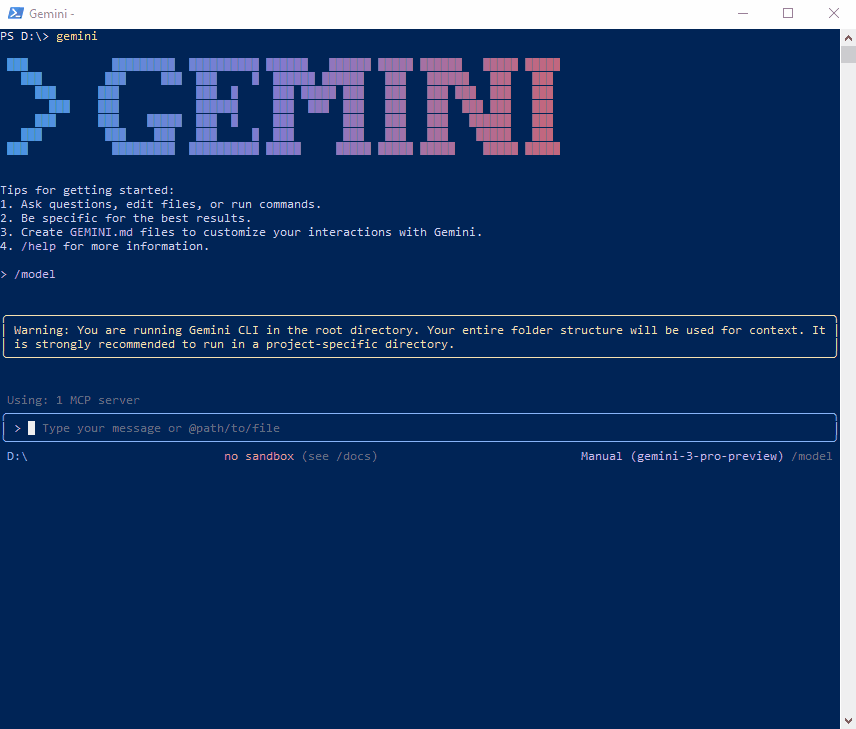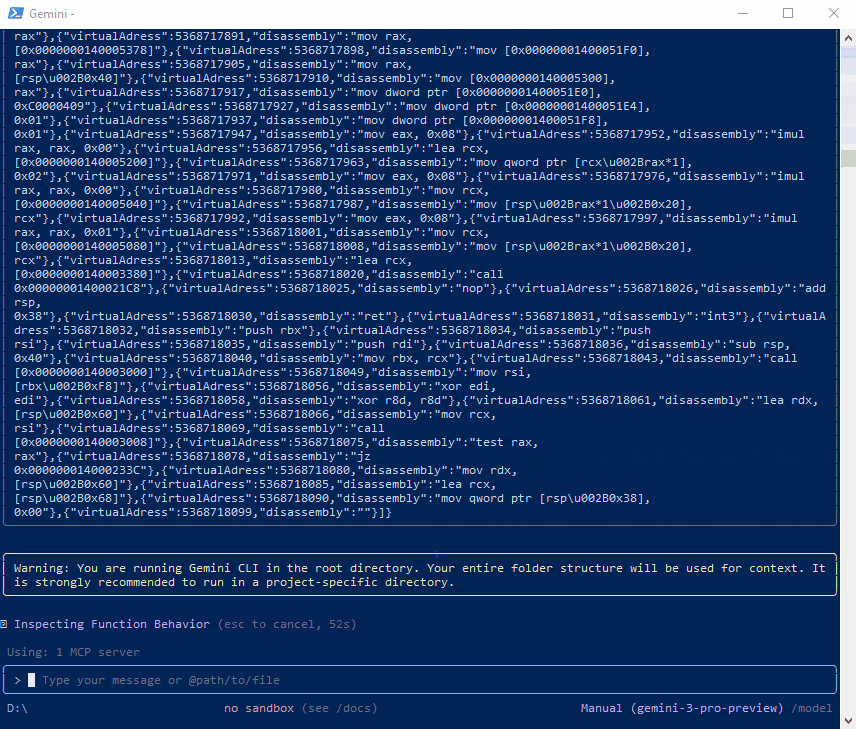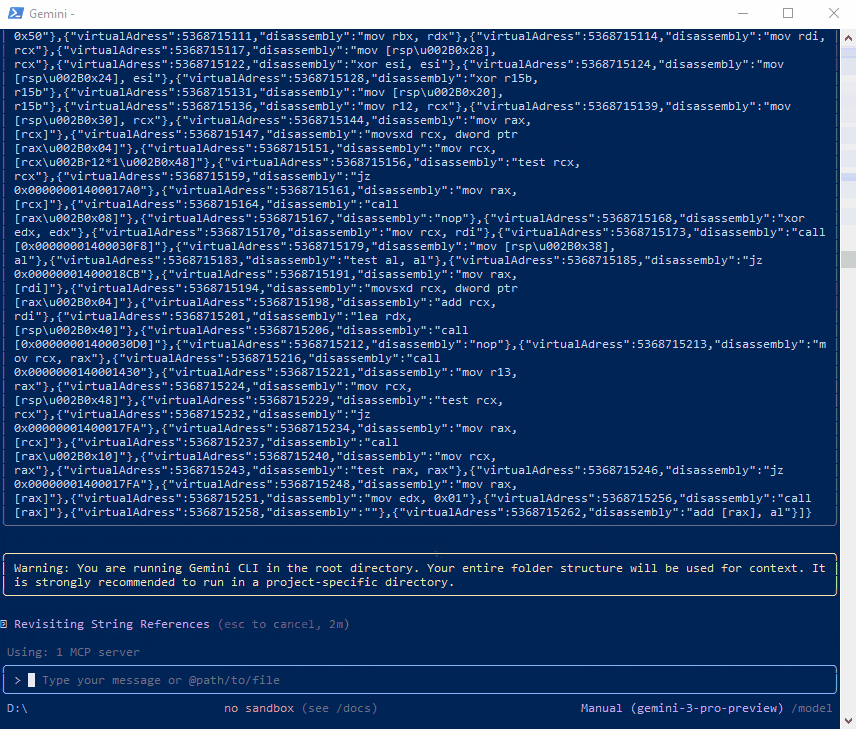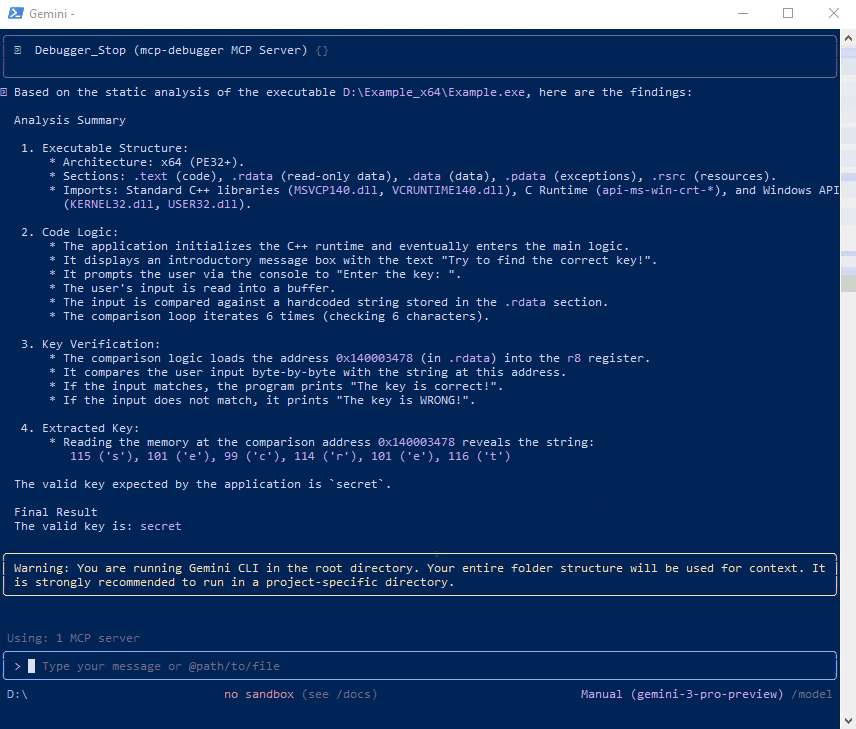 fatmike-gh/mcpdebugger
Un serveur de débogage MCP pour exécutables Windows (x86 et x64). Expose les fonctionnalités de débogage en tant qu'outils MCP pour l'analyse…
 gmh5225/frida-il2cpp-datacollector
Outil basé sur Frida qui porte MonoDataCollector de Cheat Engine vers Android et iOS, permettant la collecte de données Mono/IL2CPP à l'exécution et…
 nccgroup/libmempool
Outil d'analyse du tas pour mempool
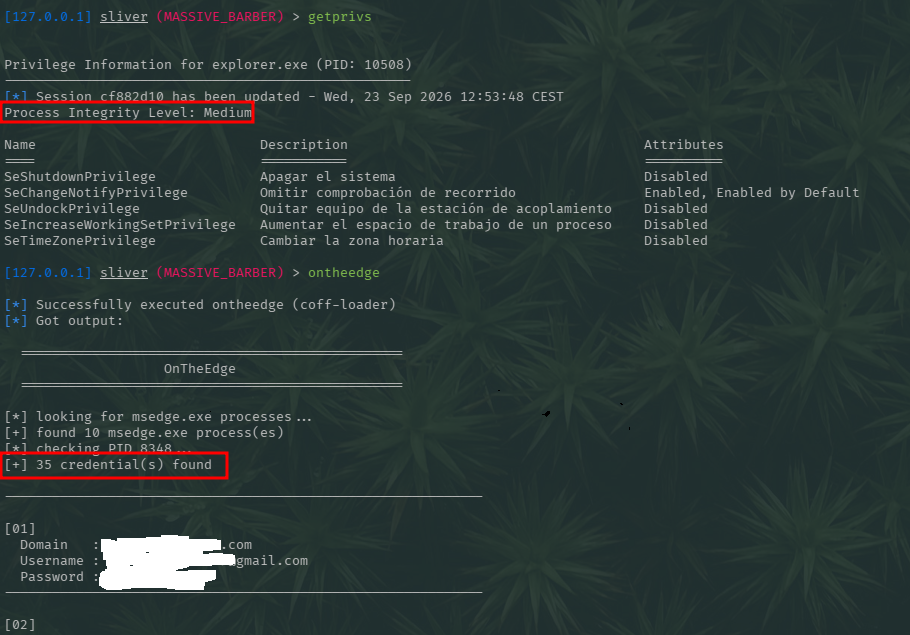 jssngc/ontheedge
PoC de recherche Windows en C qui analyse la mémoire du processus Microsoft Edge à la recherche de données liées aux identifiants, avec un exécutable…
 securityronin/memory-forensic
Parcourez n'importe quel dump mémoire. Trouvez ce qui est caché. Forensique du noyau Linux + Windows à partir d'un seul binaire Rust statique — aucun…
 watchtowrlabs/watchtowr-vs-netscaler-cve-2026-8451
Outil d'exploitation en Python pour la vulnérabilité de surlecture mémoire CVE-2026-8451 Citrix Netscaler. Génère des artefacts de détection en…
 whu-enjoy/cve-2016-5195
Une partie du code d'exploitation de la vulnérabilité Dirty COW est conservée ici.
 s1lkys/cve-2023-30367-mremoteng-password-dumper
PoC original pour CVE-2023-30367
 0xcyberstan/cve-2026-46215-poc
Exploit pour CVE-2026-46215, une élévation de privilèges locale par use-after-free dans le DRM GEM du noyau Linux. Utilise des courses, du slab…
 manizada/pppoeject
PoC d'élévation de privilèges locale du noyau Linux pour CVE-2026-68121, enchaînant PPPoE, FUSE et IP6GRE pour corrompre la mémoire du noyau et…
 hunters-sec/cve-2025-31200
Débordement de tampon audio IOS CVE-2025-31200 POC