
 #1
Outils d'analyse de journaux, SIEM, journalisation centralisée, chronologie forensique et corrélation d'événements de sécurité.
Recommandé par Kitploit
 ghostop14/sparrow-wifi
Analyseur WiFi et Bluetooth basé sur une interface graphique de nouvelle génération pour Linux
 abrignoni/ileapp
Parses iOS and iPadOS forensic extractions into HTML, TSV, timeline, KML, and LAVA reports with modular artifact discovery and encrypted iTunes…
 mattnotmax/cyberchef-recipes
Une liste de recettes cyber-chef et de liens sélectionnés
 reprise99/sentinel-queries
Collection de requêtes KQL
 pgaudit/pgaudit
Extension d'audit PostgreSQL
 cocoadebug/cocoadebug
Outil de débogage iOS 🚀
 tirrenotechnologies/tirreno
Framework de sécurité open-source pour le suivi d'événements en temps réel, la détection de menaces et l'évaluation des risques. Surveille le…
 paulsec/awesome-windows-domain-hardening
Une liste organisée de techniques de durcissement de sécurité pour Windows.
 domainaware/parsedmarc
Un paquet Python et une CLI pour analyser les rapports DMARC agrégés et forensiques.
 logpai/loglizer
Une boîte à outils d'apprentissage automatique pour la détection d'anomalies basée sur les journaux [ISSRE'16]
 digitalruby/ipban
Service automatisé de bannissement IP qui détecte les tentatives de connexion échouées à partir des journaux d'événements et de fichiers, bloquant…
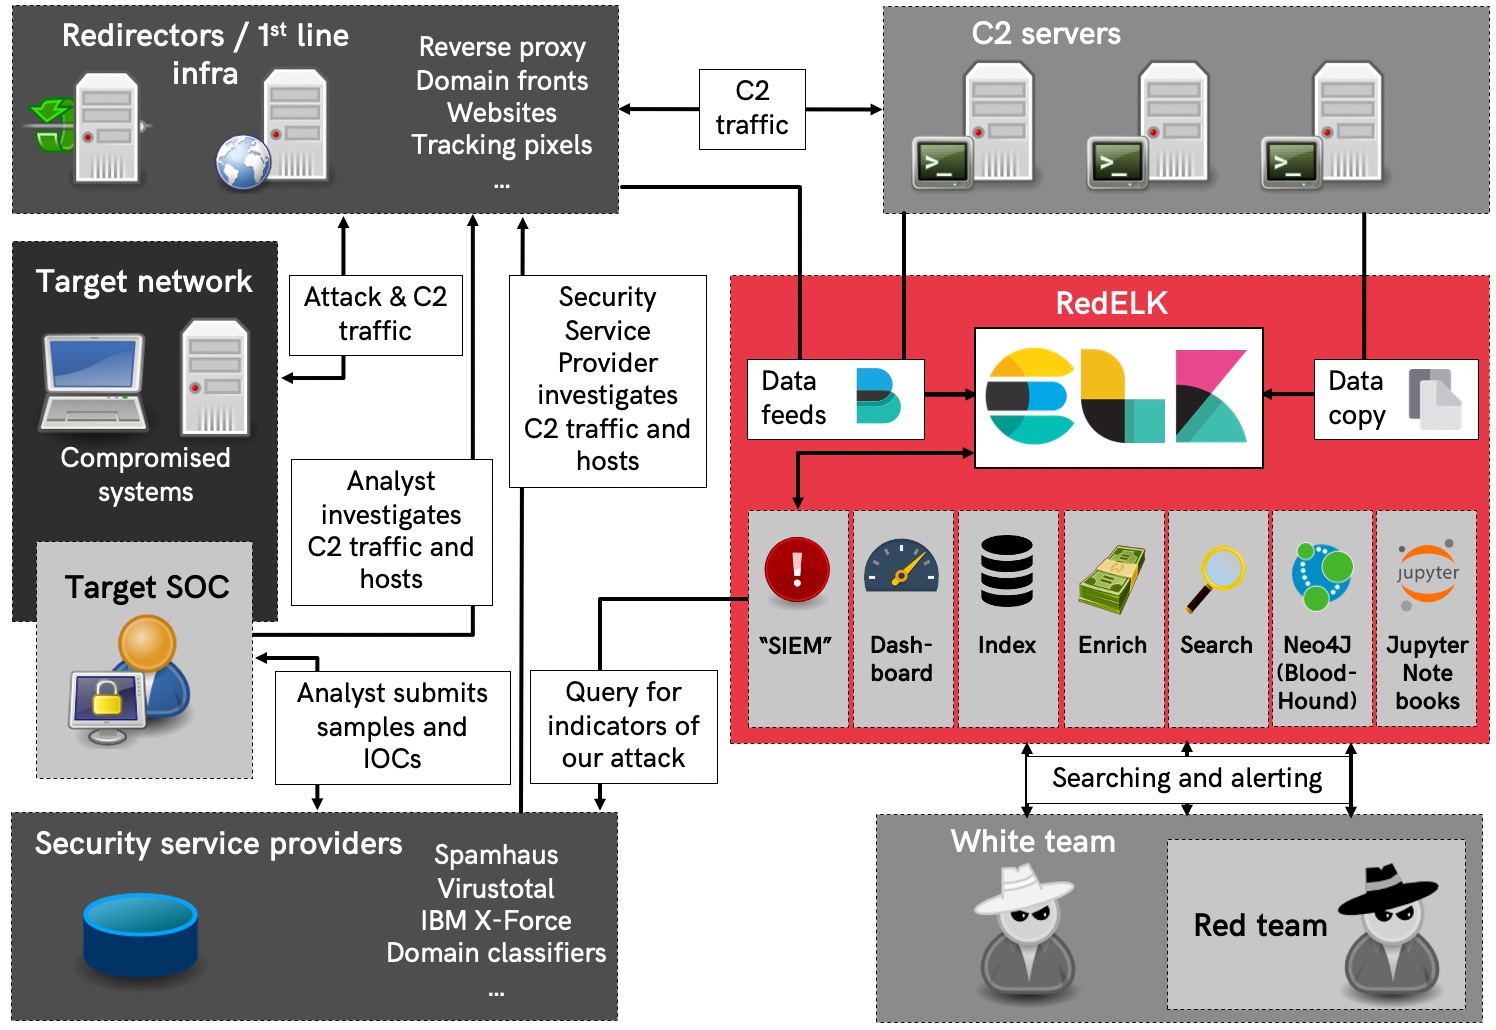 outflanknl/redelk
SIEM de l'équipe rouge - outil pour les équipes rouges utilisé pour le suivi et l'alerte sur les activités de l'équipe bleue ainsi qu'une meilleure…
 abrignoni/aleapp
Android Logs Events And Protobuf Parser
 cyb3rmik3/kql-threat-hunting-queries
Un dépôt de requêtes KQL axées sur la chasse aux menaces et la détection des menaces pour Microsoft Sentinel et Microsoft XDR (anciennement Microsoft…
 neo23x0/auditd
Meilleure pratique de configuration Auditd
 otrf/ossem
Projet communautaire pour documenter, normaliser et modéliser les journaux d'événements de sécurité afin d'améliorer l'analyse de détection et la…
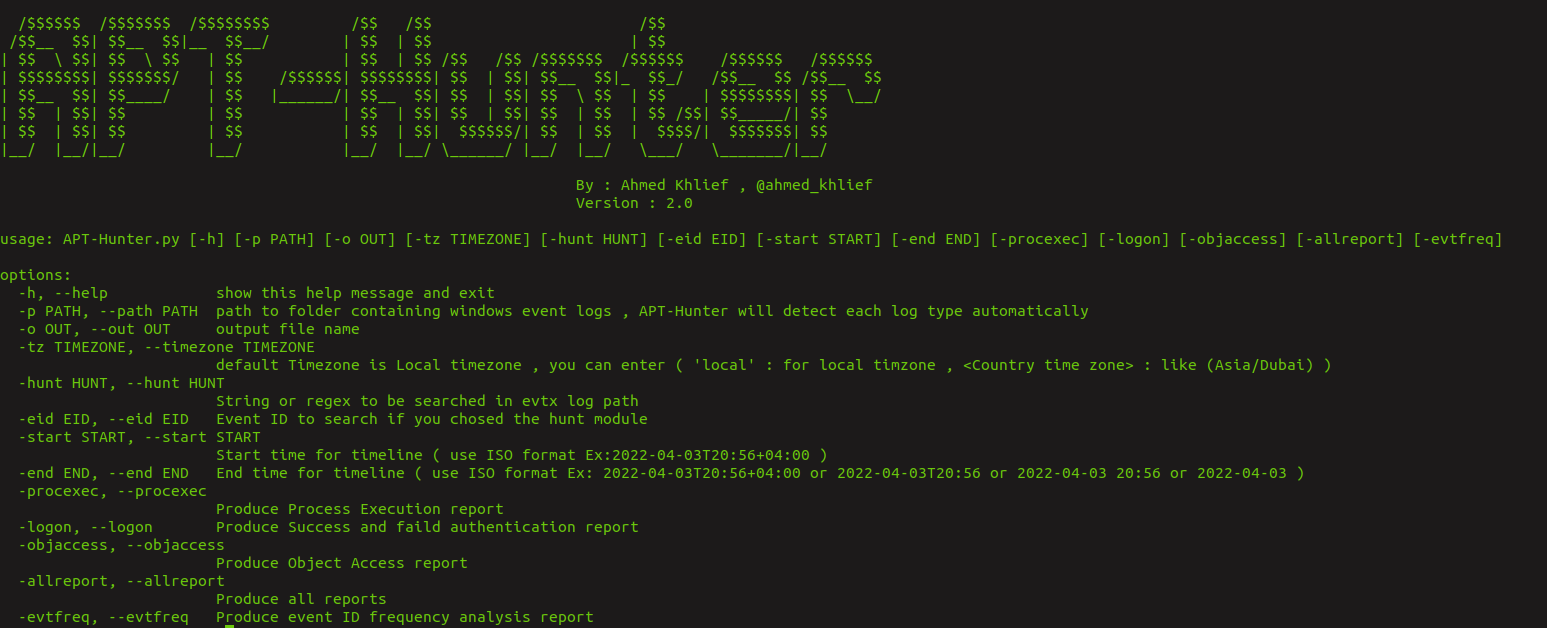 ahmedkhlief/apt-hunter
APT-Hunter est un outil de Threat Hunting pour les journaux d'événements Windows, conçu avec une mentalité de purple team pour détecter les…
 betterdb-inc/monitor
Surveillance en temps réel et analyse des slowlogs pour les bases de données Valkey et Redis avec détection d'anomalies, audit des ACL et export des…








