
 #1
Outils d'analyse de journaux, SIEM, journalisation centralisée, chronologie forensique et corrélation d'événements de sécurité.
Recommandé par Kitploit

 cisagov/malcolm
Suite conteneurisée d'analyse du trafic réseau ingérant les PCAP, les journaux Zeek et les alertes Suricata pour la normalisation, l'enrichissement…
 thinkst/opencanary
Honeypot léger qui émule des services réseau courants pour détecter l'activité d'attaquants après une compromission, avec des modules de protocole…
 purp1ew0lf/blue-team-notes
Tu ne pensais quand même pas que j'allais laisser le blue team de côté, si ?
 log2timeline/plaso
Moteur de criminalistique numérique qui analyse les journaux, fichiers et artefacts système pour construire des super-timelines, permettant la…
 usarmyresearchlab/dshell
Dshell est un framework d'analyse forensique réseau.
 jpcertcc/logontracer
Enquêter sur les connexions Windows malveillantes en visualisant et en analysant les journaux d'événements Windows
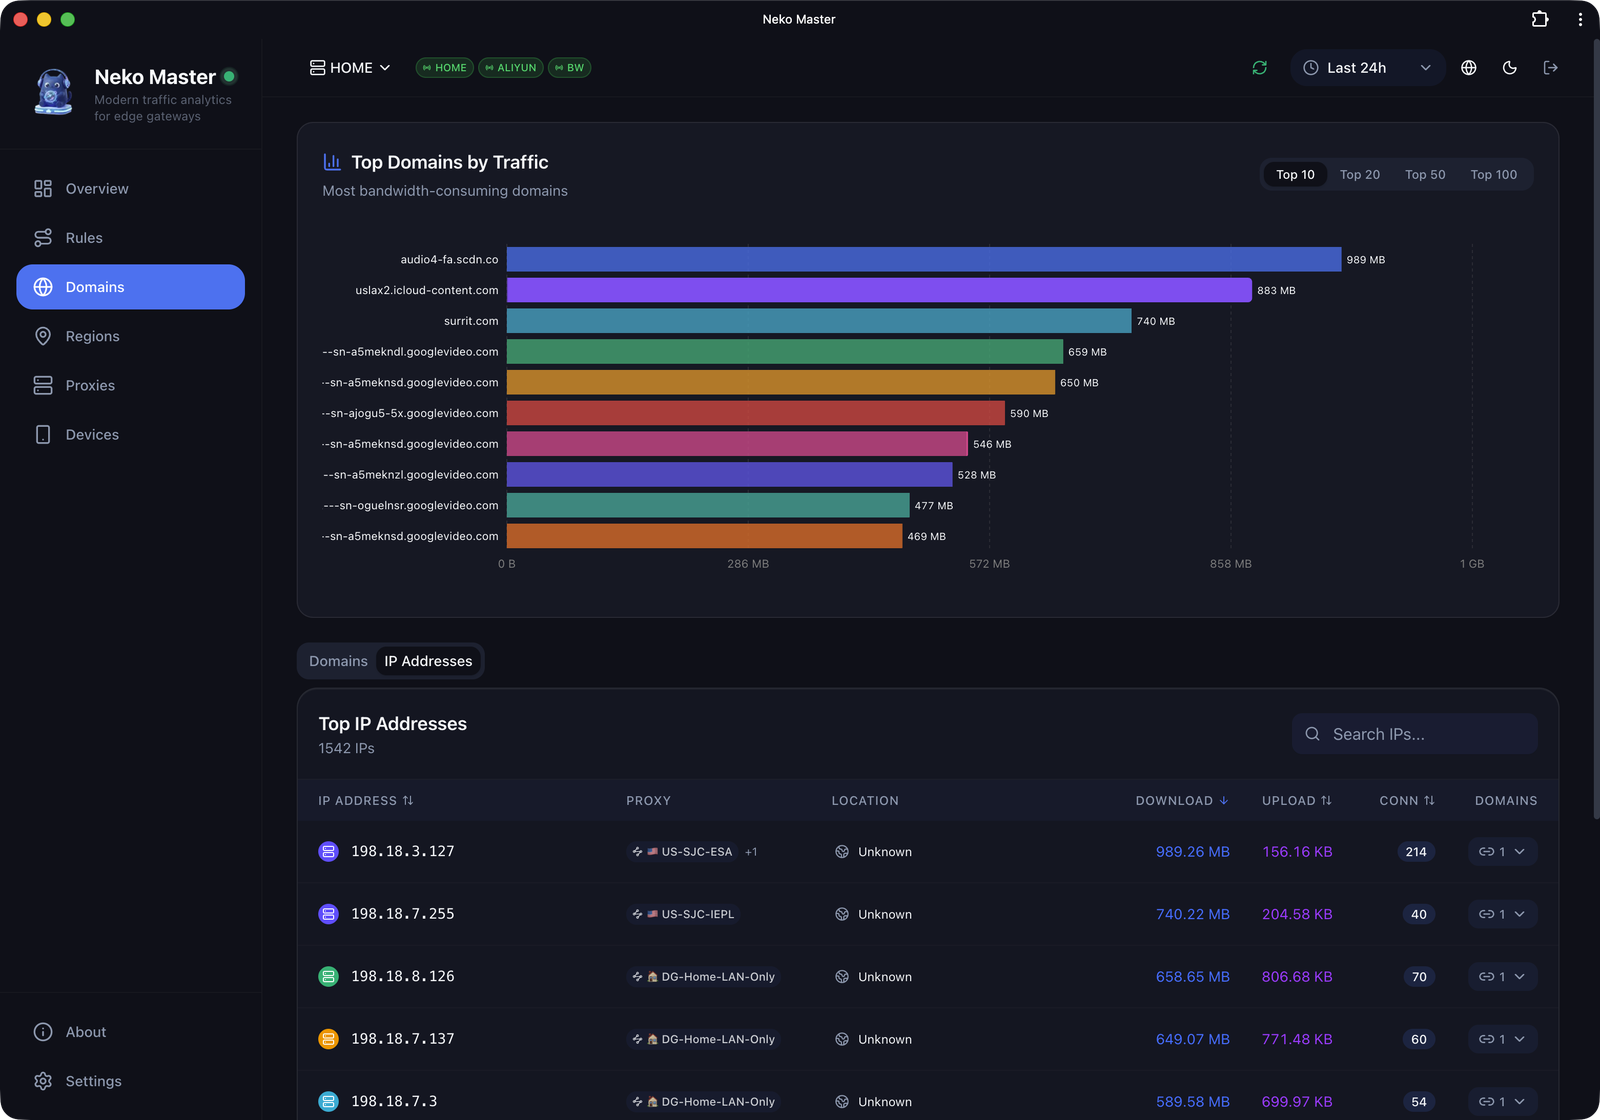 foru17/neko-master
Un tableau de bord moderne et élégant pour la visualisation et l'analyse du trafic réseau.
 rabobank-cdc/dettect
Détecter les tactiques, techniques et menaces de combat.
 jipegit/osxauditor
OS X Auditor est un outil de criminalistique informatique gratuit pour Mac OS X
 beenuar/aisoc
Self-hostable AI SOC that fuses security alerts, auto-triages via agentic AI, runs MITRE ATT&CK investigations, and logs every agent decision in a…
 sbousseaden/evtx-attack-samples
Collection organisée d’échantillons d’attaques Windows EVTX mappés aux techniques MITRE ATT&CK, conçue pour tester les scripts de détection, la…
 matthart1983/netwatch
Real-time network diagnostics in your terminal. One command, zero config, instant visibility.
 microsoft/msticpy
Outils de sécurité de renseignement sur les menaces de Microsoft
 sans-blue-team/deepbluecli
Outil de chasse aux menaces basé sur PowerShell qui analyse les journaux d'événements Windows pour détecter les activités malveillantes, notamment…
 ericzimmerman/kapefiles
Ce dépôt sert d'espace pour les Targets et Modules créés par la communauté pour une utilisation avec KAPE.
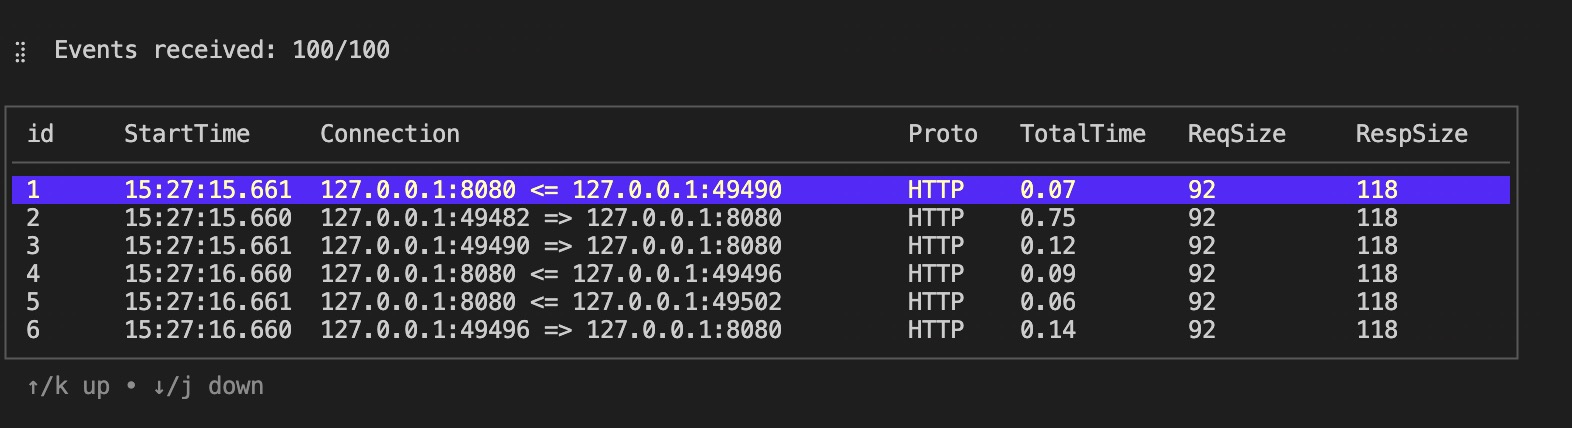 hengyoush/kyanos
Kyanos est un outil d'analyse réseau basé sur eBPF. Il permet de visualiser le temps que les paquets passent dans le noyau, de capturer les…
 tsale/edr-telemetry
Ce projet vise à comparer et évaluer la télémétrie de divers produits EDR.








