
 #1
Outils pour l'exploration et l'expansion du contrôle au sein des réseaux compromis en se déplaçant entre les systèmes.
Recommandé par Kitploit

 infosecn1nja/ad-attack-defense
Attaquez et défendez Active Directory en utilisant des activités modernes de tradecraft adversaire post-exploitation.
 bc-security/empire
Empire est un framework de post-exploitation et d'émulation d'adversaires utilisé pour aider les Red Teams et les testeurs d'intrusion.
 lgandx/responder
Responder est un empoisonneur LLMNR, NBT-NS et MDNS, avec un serveur d'authentification frauduleux intégré HTTP/SMB/MSSQL/FTP/LDAP prenant en charge…
 hackerschoice/thc-tips-tricks-hacks-cheat-sheet
Astuces et conseils divers
 adaptix-framework/adaptixc2
AdaptixC2 est une boîte à outils redteam avancée hautement modulaire
 guardicore/monkey
Infection Monkey - Une plateforme open-source d'émulation d'adversaires
 zer0yu/awesome-cobaltstrike
Liste de ressources Awesome CobaltStrike
 samugit83/redamon
Autonomous AI red team framework that chains reconnaissance, exploitation, and post-exploitation into a single pipeline, then triages findings,…
 fuzzysecurity/powershell-suite
Mes réflexions avec PowerShell
 ghostpack/rubeus
Essayer d'apprivoiser le chien à trois têtes.
 cdk-team/cdk
📦 Facilitez les tests de sécurité de K8s, Docker et Containerd.
 k8gege/ladon
Ladon, scanner d'intrusion réseau à grande échelle, plugin PowerShell, Cobalt Strike, chargement en mémoire, analyse sans fichier. Comprend le scan…
 netspi/powerupsql
PowerUpSQL: Une boîte à outils PowerShell pour attaquer SQL Server
 byt3bl33d3r/offensivenim
Mes expériences dans l'armement de Nim (https://nim-lang.org/)
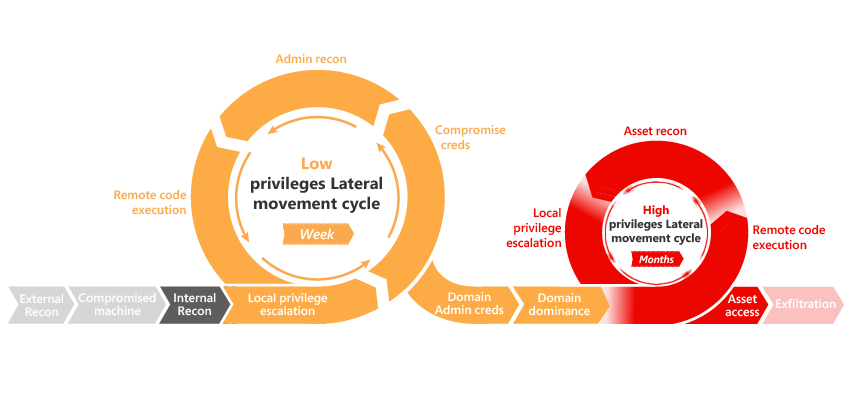 integration-it/active-directory-exploitation-cheat-sheet
Un aide-mémoire qui contient les méthodes courantes d'énumération et d'attaque pour Windows Active Directory.
 netbiosx/checklists
Red Teaming & Pentesting : listes de contrôle pour divers engagements
 0xthirteen/sharprdp
Application console .NET du protocole de bureau à distance pour l'exécution de commandes authentifiées
 s3n4t0r-0x0/apts-adversary-simulation
Ce dépôt contient des campagnes détaillées de simulation d'adversaire de type APT ciblant divers secteurs critiques. Chaque simulation inclut des…





