

 snaffcon/snaffler
un outil pour les pentesters afin de trouver de délicieux bonbons, par @l0ss et @Sh3r4 ( Twitter: @/mikeloss et @/sh3r4_hax )
Snaffler est un outil pour les pentesters et les red teamers afin de vous aider à trouver de délicieuses aiguilles de bonbons (surtout des creds, mais c'est flexible) dans un tas de meules de foin horribles et ennuyeuses (un environnement massif Windows/AD).
Il pourrait également être utile pour d'autres personnes faisant d'autres choses, mais il n'est explicitement PAS destiné à être un outil d'« audit ».
Pfff, d'accord. Mais nous ne sommes pas responsables des résultats. Nous avons écrit tout ce qui précède pour vous, mais ce n'est pas grave. Nous ne sommes pas en colère, juste déçus.
snaffler.exe -s -o snaffler.log
En gros - il récupère une liste d'ordinateurs Windows depuis Active Directory, puis déploie ses appendices snaffly vers eux tous pour déterminer lesquels ont des partages de fichiers, et si vous pouvez les lire.
Ensuite, ENCORE PLUS d'appendices snaffly énumèrent tous les fichiers dans ces partages et utilisent l'INTELLIGENCE ARTIFACTUELLE APPRISE pour MACHINES pour déterminer lesquels un petit hacker crasseux comme vous pourrait vouloir.
En fait, il ne fait rien de ML, car le faire correctement nécessiterait des données d'entraînement, et cela nécessiterait un temps énorme que nous n'avons pas. Au lieu de cela, comme tous les bons projets « ML », il utilise simplement une tonne de if et de regex.
Comme ça !
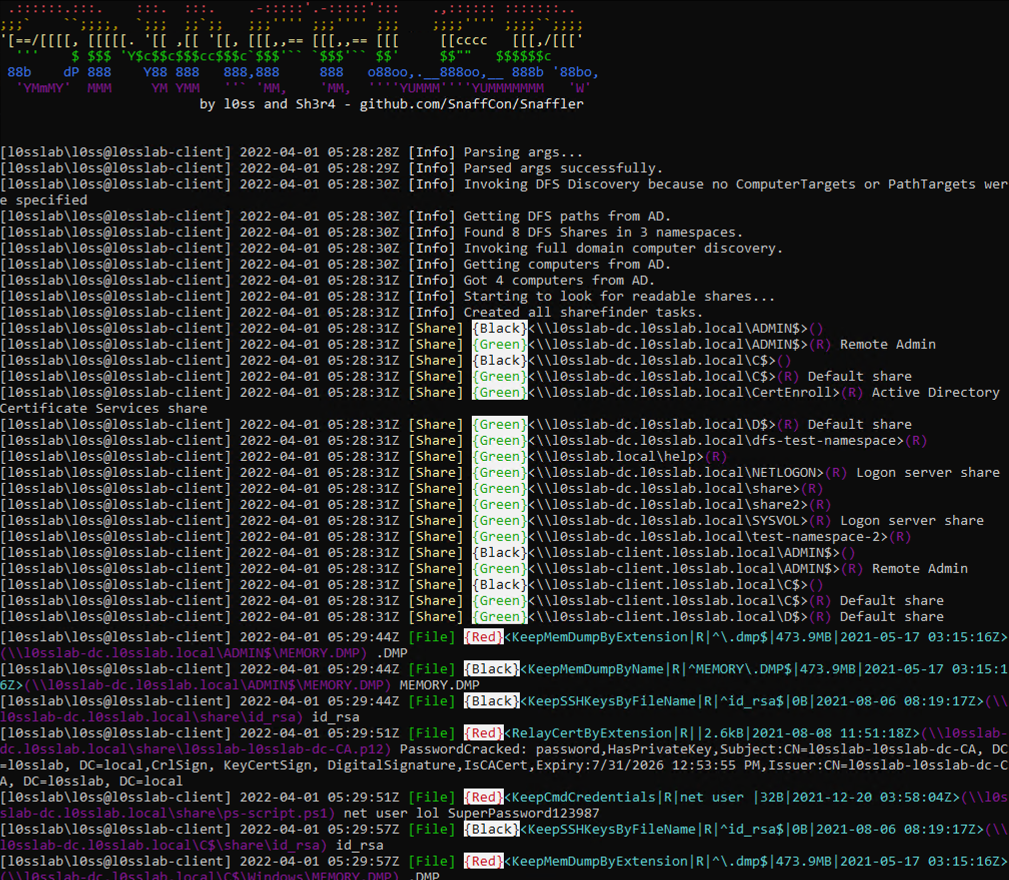
Si vous « exécutez littéralement l'EXE sur une machine jointe au domaine dans le contexte d'un utilisateur de domaine » (comme les gens ont été invités à le faire avec Grouper2, immédiatement avant de le lancer avec tous les commutateurs verbeux/de débogage activés, ce qui leur a craché plusieurs centaines de mégaoctets de traces de pile), il ne fera essentiellement rien. C'est notre idée d'une blagueTM pour les personnes qui ne lisent pas les fichiers README, parce que nous sommes des monstres.
CEPENDANT... si vous ajoutez les incantations correctes, cela activera le susmentionné L.A.I.M. et les chemins de fichiers où des bonbons peuvent être trouvés tomberont.
Les incantations clés sont :
-o Permet de sortir les résultats dans un fichier. Vous voulez probablement ceci si vous n'utilisez pas -s. p.ex. -o C:\users\thing\snaffler.log
-s Permet de sortir les résultats sur la sortie standard dès qu'ils sont trouvés. Vous voulez probablement ceci si vous n'utilisez pas -o.
-v Contrôle le niveau de verbosité, les options sont Trace (le plus bavard), Degub (moins bavard, moins de gubs), Info (encore moins bavard, par défaut) et Data (résultats uniquement). p.ex -v debug
-m Active et attribue un répertoire de sortie pour que snaffler prenne automatiquement une copie (ou Snaffle... si vous voulez) de tous les fichiers trouvés qu'il aime.
-l Taille maximale des fichiers (en octets) à Snaffler. Par défaut 10000000, ce qui fait environ 10 Mo.
-i Désactive la découverte des ordinateurs et des partages, nécessite un chemin vers un répertoire dans lequel effectuer la découverte de fichiers.
-n Désactive la découverte d'ordinateurs, prend une liste d'hôtes séparés par des virgules ou un fichier d'entrée pour faire la découverte des partages et fichiers. Note : si vous fournissez un fichier, l'entrée doit être un chemin, par exemple C:\targets.txt ou .\targets.txt.
-y Formate la sortie en TSV.
-b Saute les règles LAIM qui trouvent des choses moins intéressantes, ajustez avec un nombre entre 0 et 3.
-f Limite Snaffler à la recherche de partages de fichiers via DFS (Distributed File System) - cela devrait être beaucoup plus discret que par défaut tout en couvrant les plus gros partages de fichiers dans de nombreuses organisations.
-a Saute l'énumération des fichiers, donne juste une liste des partages listables sur les hôtes cibles.
-u Fait en sorte que Snaffler tire une liste de noms de comptes depuis l'AD, choisisse ceux qui semblent les plus intéressants, puis les utilise dans une règle de recherche.
-d Domaine dans lequel chercher des ordinateurs pour chercher des partages pour chercher des fichiers. Facile.
-c Contrôleur de domaine à interroger pour la liste des ordinateurs du domaine.
-r Taille maximale du fichier (en octets) à rechercher pour des chaînes intéressantes. Par défaut 500k.
-j Nombre d'octets de contexte de chaque côté des chaînes trouvées dans les fichiers à afficher, p.ex. -j 200
-z Chemin vers un fichier de configuration qui définit tout ce qui précède, et bien plus encore ! Voir ci-dessous pour plus de détails. Passez -z generate pour générer un exemple de fichier de configuration appelé .\default.toml.
-t Type de journal que vous souhaitez produire. Les options actuellement supportées sont plain et JSON. Par défaut plain.
-x Nombre maximum de threads à utiliser. Ne le mettez pas en dessous de 4 ou ça va casser.
-p Chemin vers un répertoire rempli de règles au format .toml. Snaffler chargera tous ces fichiers à la place de l'ensemble de règles par défaut.
Espérons que cet exemple annoté vous aidera :
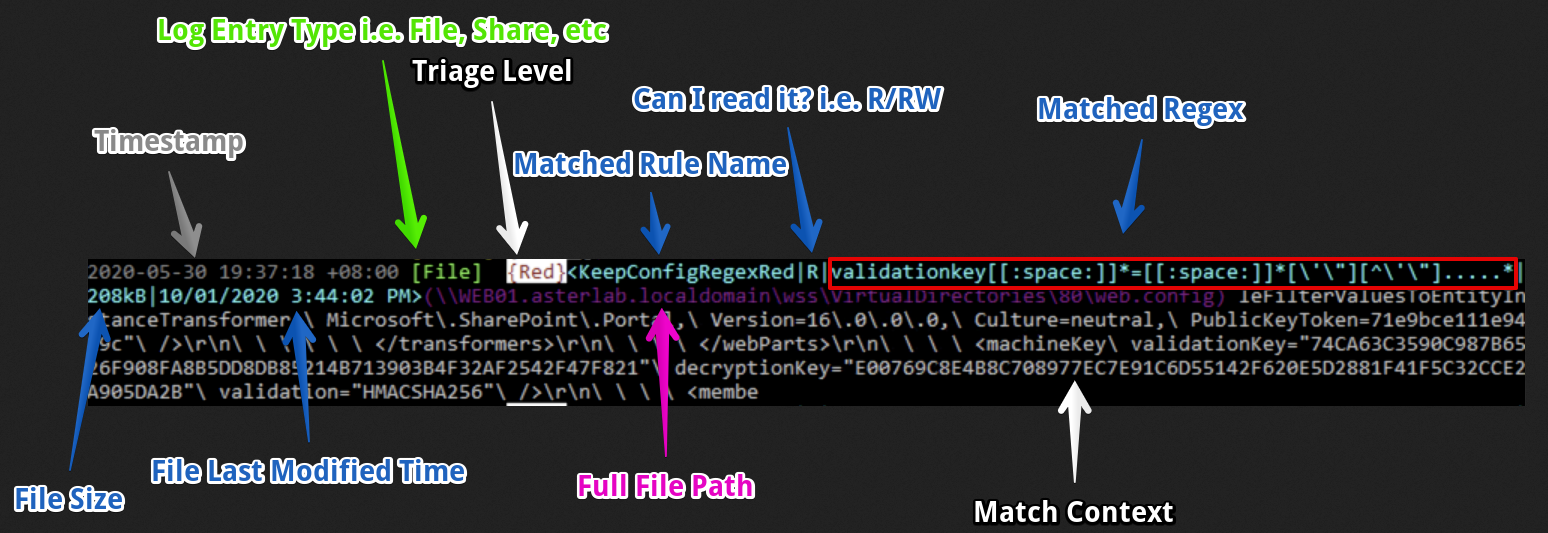
Cette entrée de journal doit être lue approximativement de gauche à droite comme suit :
... et le reste de la ligne (en gris) est un petit extrait de contexte du fichier où la correspondance a été trouvée.
Dans ce cas, nous avons trouvé des valeurs validationKey et decryptionKey d'ASP.NET, ce qui pourrait nous permettre de RCE l'application web via des bidouilles de désérialisation. Hourra !
Note : après que cette capture d'écran a été réalisée, Sh3r4 a ajouté un truc pour préfixer chaque ligne avec l'utilisateur et l'hôte actuels. Je ne veux pas refaire la capture d'écran cependant.
Chaque méthode magique de recherche de fichiers L.A.I.M. fait des choses comme :
Recherche par correspondance exacte d'extension de fichier, ce qui signifie que tout fichier avec une extension qui correspond à la liste de mots pertinente sera retourné. Cela est destiné aux extensions de fichier qui contiendront presque toujours des bonbons, p.ex. .kdbx, .vmdk, .ppk, etc.
Recherche par correspondance exacte (insensible à la casse) du nom de fichier. Cela est destiné aux noms de fichier qui contiendront presque toujours des bonbons, p.ex. id_rsa, shadow, NTDS.DIT, etc.
