
 #1
Outils pour l'exploration et l'expansion du contrôle au sein des réseaux compromis en se déplaçant entre les systèmes.
Recommandé par Kitploit

 squidsec/bloodbash
Analyseur de chemins d'attaque AD/Entra hors ligne pour JSON SharpHound/AzureHound. Met en évidence les constats prioritaires d'élévation de…
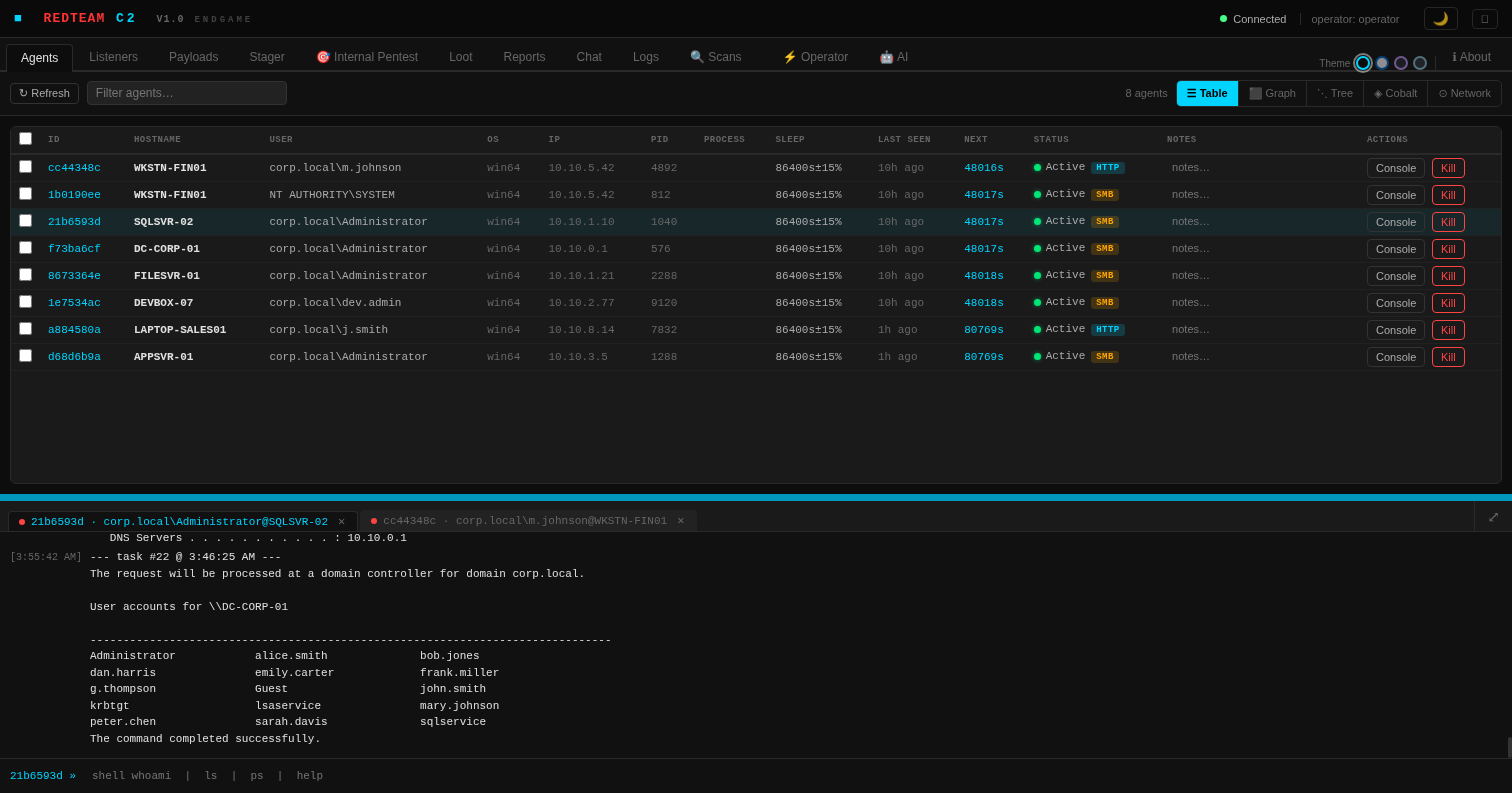 endgamec2framework/endgame
ENDGAME C2 FRAMEWORK — AI-powered command and control for professional red team operations
 blue0x1/nimux
Toolkit d’énumération réseau et d’exécution à distance en Nim pur pour les évaluations de sécurité autorisées. Prend en charge SMB, LDAP, Kerberos,…
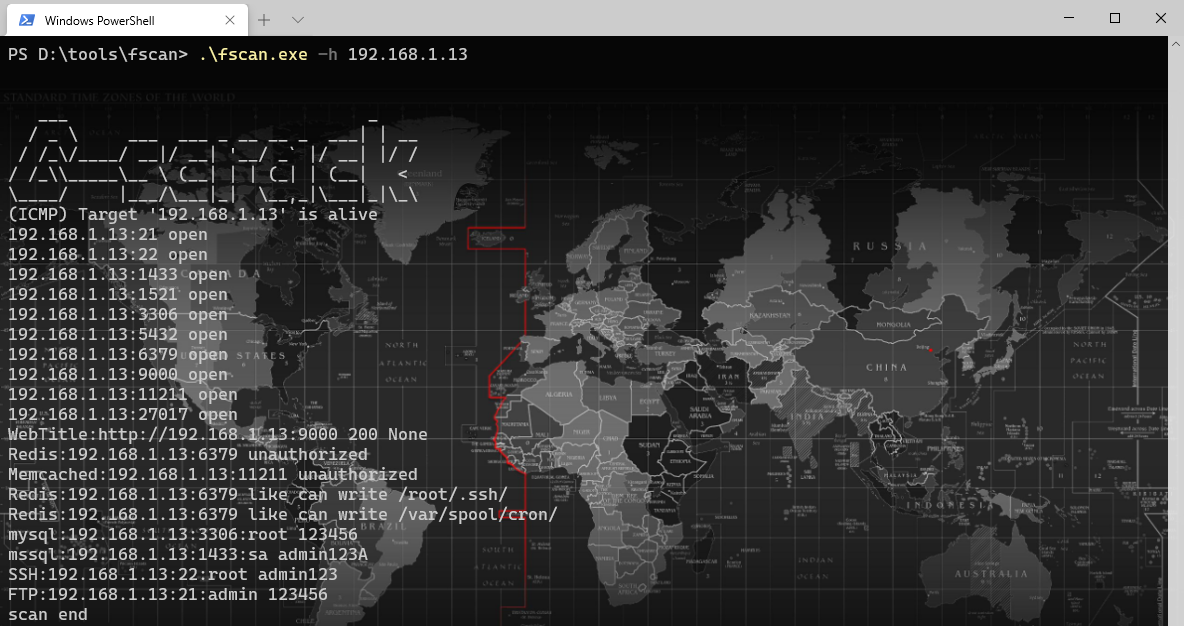 shadow1ng/fscan
Un outil de scan complet pour réseau interne, permettant un scan automatisé en un clic et une couverture exhaustive des vulnérabilités.(An intranet…
 hasanuyarrr/cve-2026-18782-trex-mes-uygulamalarinda-sql-zafiyeti
Avis et analyse technique pour CVE-2026-18782, une injection SQL critique dans les points de terminaison de l'API web de TREX MES permettant un…
 g13net/lockjaw
Framework C2 Windows modulaire avec un teamserver Rust, un implant Zig, des appels système indirects, un contournement de l'AMSI, une injection…
 mayyhem/sharpsccm
Outil de post-exploitation en C# pour abuser de Microsoft Configuration Manager (SCCM) afin d'effectuer des mouvements latéraux, de collecter des…
 tc4dy/cve-2026-54121-poc-exploit
👻 CVE-2026-54121 - Best CertiGhost AD CS Multi-Exploit Framework | Boîte à outils avancée avec serveurs DC/LDAP non autorisés, abus de certificats,…
 shadowforge-cyber/cve-2026-65660-poc
Exploit d'injection de code par directive de registre malveillante
 jonaslejon/ad-autopwn
Chaîne d'attaque Active Directory automatisée de zéro authentification à Admin de domaine. Enchaîne plus de 25 techniques, notamment Kerberoast, AD…
 adaptix-framework/adaptixc2
AdaptixC2 est une boîte à outils redteam avancée hautement modulaire
 trustedsec/cs-remote-ops-bof
Remote operations commands implemented using Beacon Object Files
 bardlaudian/cve-2025-24071
Générateur de PoC Python sans dépendances pour CVE-2025-24071 qui crée un fichier .library-ms malveillant dans un ZIP pour déclencher la divulgation…

 wattocyber/oscp-notes-2026
Coffre de notes OSCP + tableau de bord de cockpit d'examen : notes de techniques fusionnées, jeux de commandes préremplies avec variables, machines,…

 trustedsec/titanis
Bibliothèque de protocoles Windows, incluant les implémentations SMB et RPC, entre autres.
 karmanya03/overthrone
Framework d'exploitation Active Directory entièrement en Rust : énumération LDAP/SMB/Kerberos, recherche de chemins dans un graphe d'attaque,…
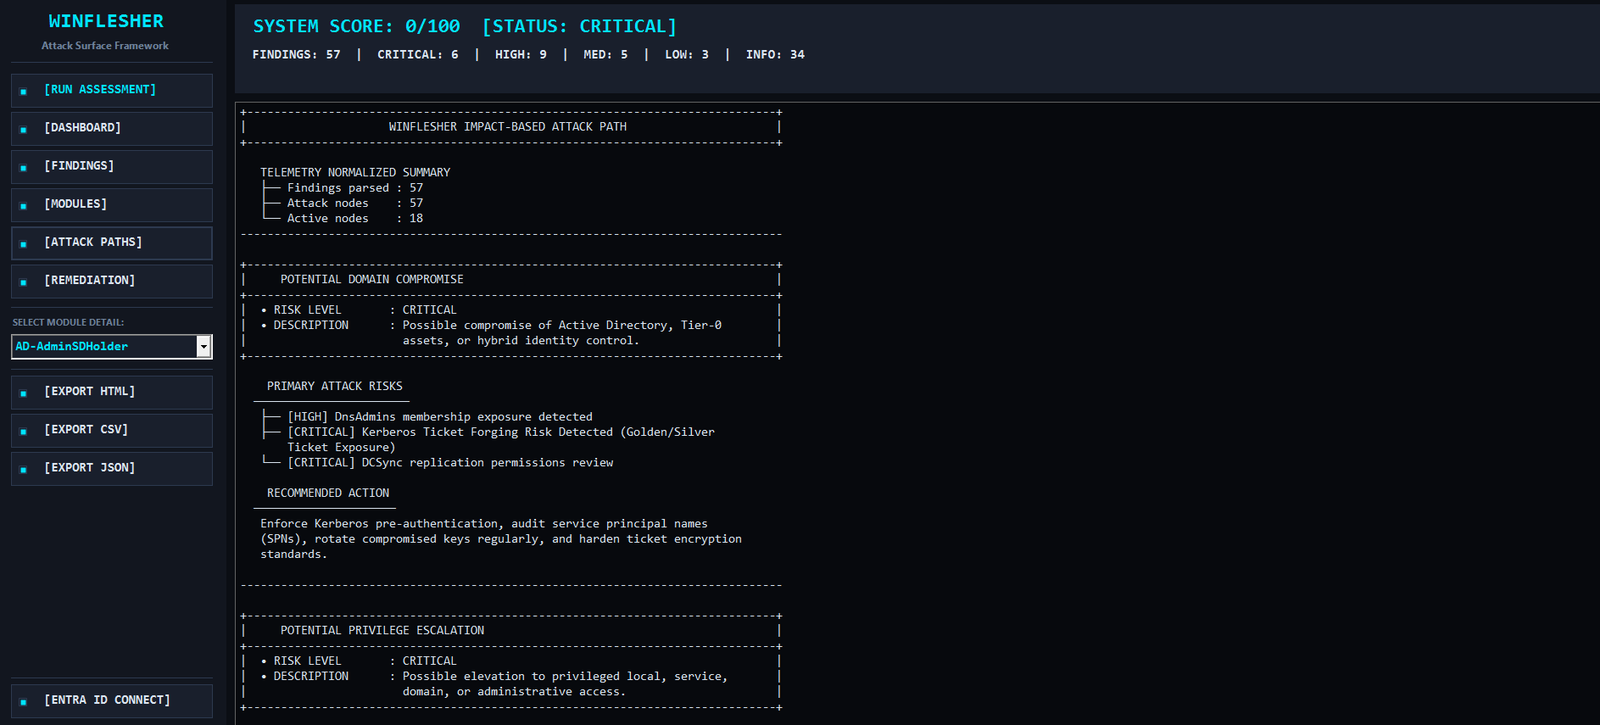 mindsflee/winflesher
Cadre automatisé d'évaluation de la surface d'attaque pour Active Directory et les infrastructures locales, corrélant les vulnérabilités avec les…








