#1
Labs, environnements pratiques et défis reproductibles pour s’exercer à la cybersécurité de façon autorisée et sûre.
Recommandé par Kitploit

 joshuagodwin7929/purple-team-automation
Émulation automatisée d'adversaire (Caldera) contre un lab AD afin de valider la couverture de détection Sigma et de mapper les résultats à MITRE…
 theporgs/exegol
Environnement de hacking complet et piloté par la communauté
 devcop95/bugbounty-lab101
Un espace de travail complet pour le bug bounty destiné aux chercheurs HackerOne. Comprend l'application du périmètre, un pipeline automatisé de…
 botesjuan/burp-suite-certified-practitioner-exam-study
Notes d'étude pratiques et guides pas à pas pour les laboratoires PortSwigger Academy, couvrant les vulnérabilités web, les payloads, l'énumération…
 webgoat/webgoat
Application web volontairement vulnérable avec des leçons interactives et des défis pour apprendre la sécurité des applications web et les techniques…
 the-art-of-hacking/h4cker
Collection organisée de ressources en cybersécurité, de laboratoires et de supports de formation couvrant le hacking éthique, le test d'intrusion, le…
 adamkadaban/ctfs
CTF Cheat Sheet + Writeups / Fichiers pour certains des CTF de sécurité auxquels j'ai participé
 rawfilejson/awesome-osint-arsenal
Boîte à outils OSINT & recon // Plus de 100 outils, installateur en une commande, SOCMINT, GEOINT, reconnaissance réseau, dark web, forensique et…
 s1n6h/pentest-harness
Harnais d'agent IA auto-hébergé pour les pentests autorisés, le bug bounty, les laboratoires de sécurité et les CTF. Basé sur des plugins, prise en…
 security-prince/resources-for-application-security
Quelques bonnes ressources pour débuter en sécurité des applications
 vaib25vicky/awesome-mobile-security
Un effort pour construire un lieu unique pour toutes les choses utiles liées à la sécurité android et iOS. Toutes les références et outils…
 qazbnm456/awesome-web-security
🐶 Une liste organisée de matériel et de ressources sur la sécurité Web.
 mitsu-bis/security-portfolio
Portefeuille de sécurité regroupant des découvertes originales issues de divulgations responsables, des write-ups de CTF et de laboratoires, des…
 madhuakula/kubernetes-goat
Environnement de cluster Kubernetes intentionnellement vulnérable pour une formation pratique à la sécurité. Comprend plus de 22 scénarios couvrant…
 metarget/metarget
Metarget est un framework fournissant la construction automatique d'infrastructures vulnérables.
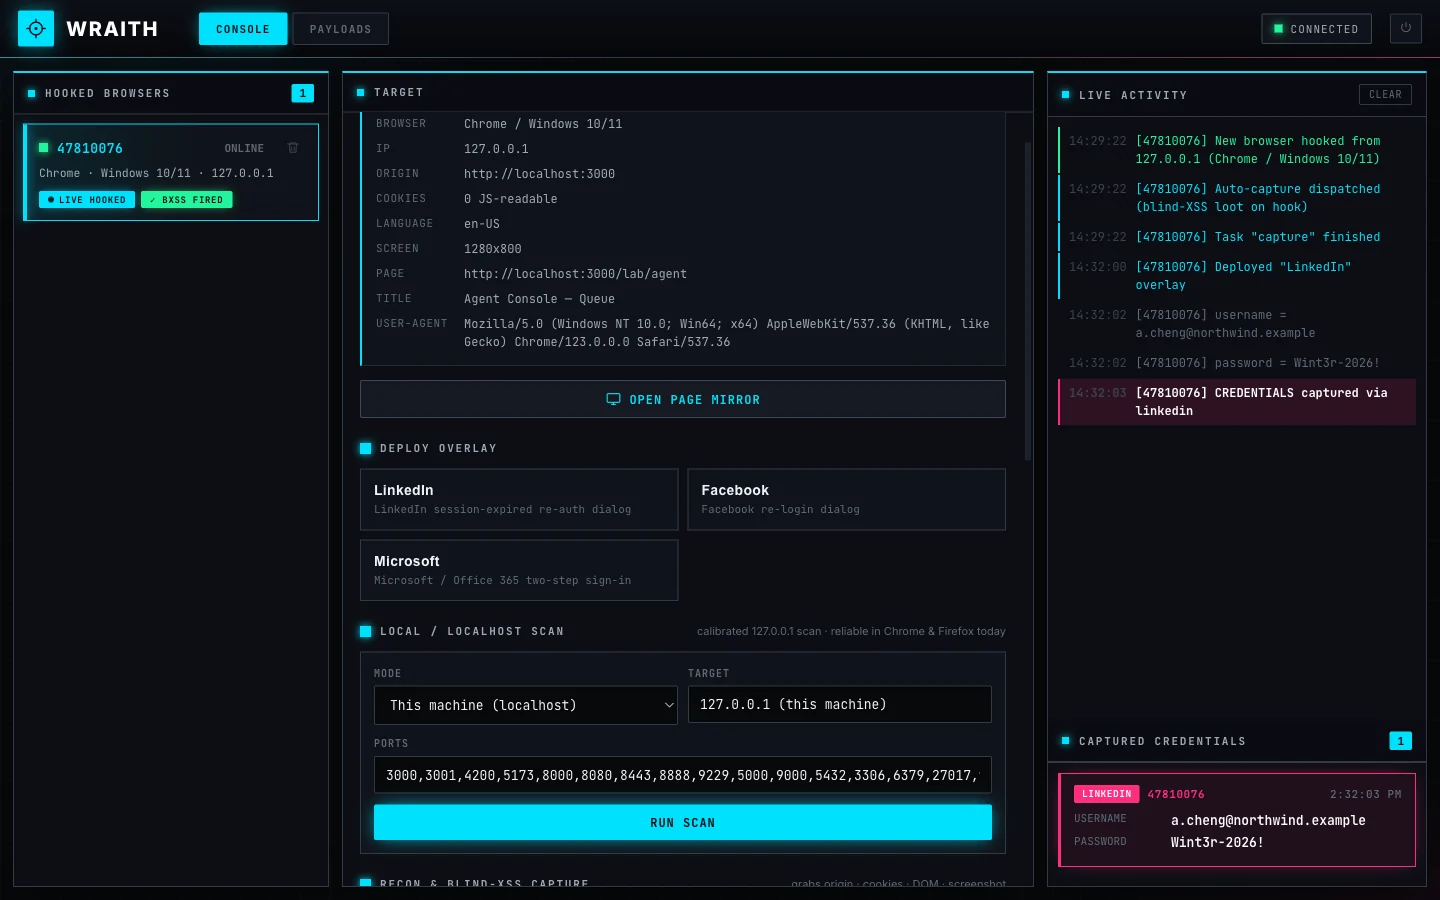 arcanum-sec/wraith
Framework de hooking de navigateurs pour équipes rouges autorisées et formateurs. Hooking des navigateurs via XSS, contrôle interactif…
 onion2203/lab_reportlab
Ce laboratoire a été mis en place pour tester CVE-2023-33733
 gmh5225/awesome-web3-security
A curated list of Web3 Security materials and resources for Pentesters and Bug Hunters.