
 #1
Labs, environnements pratiques et défis reproductibles pour s’exercer à la cybersécurité de façon autorisée et sûre.
Recommandé par Kitploit

 zhengxr930/apex_official
Framework de défense pour la sécurité des agents LLM qui compile des contrats de tâches, valide les manifestes de capacités et vérifie les effets via…
 carterperez-dev/cybersecurity-projects
Construire 70 projets allant du niveau débutant au niveau avancé afin que chacun puisse — apprendre, s'en inspirer, les utiliser comme référence, ou…
 kaill-jlq/mmskillrisk
Banc d'essai et harnais d'évaluation testant si les agents LLM résistent aux instructions malveillantes cachées dans des images de compétences…
 devzero-security/redstackpro
Composez une infrastructure red team et des environnements Active Directory sur un canevas, puis compilez-les en un répertoire de travail Terraform…
 gmh5225/awesome-ai-security
Une liste organisée de ressources et de documents sur la sécurité de l'IA pour les pentesters, les chasseurs de bugs et les chercheurs en sécurité.
 renode/renode
Cadre de simulation open-source pour développer, tester et déboguer des logiciels non modifiés destinés aux systèmes embarqués multi-nœuds et IoT,…
 ko0ler/homelab
Labo domestique GNS3 documentant un réseau segmenté avec un pare-feu Cisco ASAv, un cœur L3, une DMZ et un domaine Active Directory pour s'exercer en…
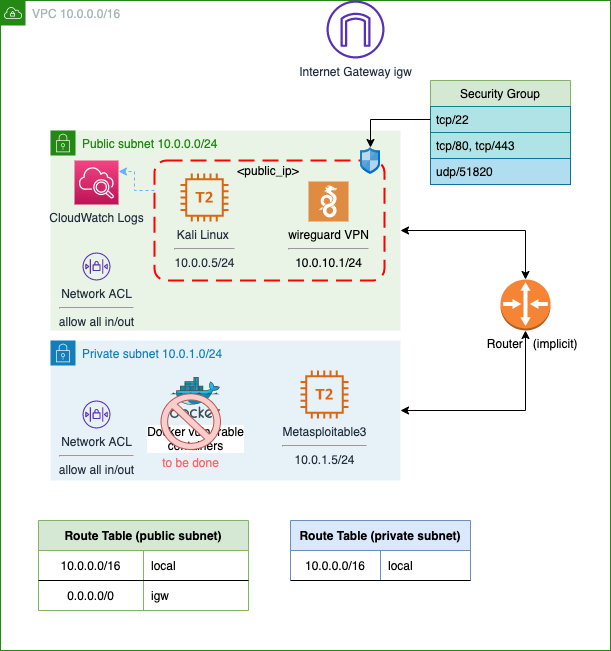 juanjosanz/aws-pentesting-lab
Laboratoire de pentesting avec une instance Kali Linux accessible via SSH et VPN WireGuard et avec des instances vulnérables dans un sous-réseau…
 horkimhab/cve-2026-wordpress
Collection éducative de preuves de concept CVE ciblant les vulnérabilités WordPress, avec scripts d'installation et conseils de laboratoire pour la…
 euph00/zoneclaw-code
Code de benchmark et de défense contre les attaques de mémoire persistante sur les agents d'utilisation informatique de style OpenClaw, avec…
 xairy/linux-kernel-exploitation
Une collection de liens liés à la sécurité et à l'exploitation du noyau Linux.
 mfthomps/labtainers
Labtainers : Un cadre de laboratoire cyber basé sur Docker
 whgojp/javaseclab
Laboratoire complet sur les vulnérabilités Java avec code vulnérable et corrigé, scénarios d'attaque, notes d'audit source/sink et recommandations de…
 owasp/wrongsecrets
Application vulnérable avec des exemples montrant comment ne pas utiliser les secrets
 rufflabs/ludus_crushftp_cve-2025-31161_sim
Rôle Ansible qui simule un scénario réaliste d'exploitation de la CVE-2025-31161 sur CrushFTP, avec rotation des fichiers de données sensibles et…
 pinksawtooth/how_to_become_a_malware_analyst
Guide organisé pour devenir analyste en malware, couvrant les connaissances essentielles, l'ingénierie inverse, les outils d'analyse et…
 cr0nx/awesome-linux-attack-forensics-purplelabs
Cette page est le résultat de recherches pratiques en cours sur les techniques et outils avancés d'attaques Linux, de détection et de forensique.
 cyberharsh/apache-couchdb-cve-2017-12635
Environnement de reproduction basé sur Docker pour l'escalade de privilèges verticaux via une incohérence du parseur JSON dans Apache CouchDB…







