
 #1
Outils pour tester et sécuriser les appareils, protocoles et plateformes de l'Internet des Objets (IoT).
Recommandé par Kitploit
 ethancunt/cve-2022-45600
Preuve de concept d'exploitation d'une vulnérabilité d'injection de commande dans les routeurs Aztech WMB250AC, permettant une escalade de privilèges…
 db44k/cve-2020-12124
Preuve de concept d'exploitation pour CVE-2020-12124, une vulnérabilité d'injection de commandes dans les routeurs Wavlink WN530H4 via le point de…
 emadyay/cve-2022-36779
code d'exploitation
 redfox-security/digisol-dg-gr1321-s-improper-access-control-cve-2024-4231
Exploit pour CVE-2024-4231, une vulnérabilité de contrôle d'accès inapproprié dans les routeurs Digisol DG-GR1321, permettant un accès non autorisé à…
 amirasaiyad/ble-tpms
CVE-2024-39081. Manipulation des données TPMS BLE via communication Bluetooth.
 g-rubert/cve-2020-14965
TP-LINK Multiples vulnérabilités d'injection HTML
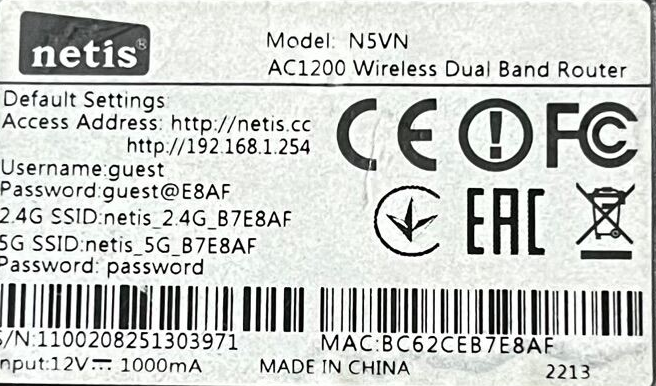 vanlam2001/netis-n5vn-ac1200-dos
Preuve de concept d'exploitation pour une vulnérabilité de débordement de tampon (CVE-2024-44596) dans les routeurs Netis N5VN AC1200, provoquant un…
 hamza0x/cve-2023-37073
Les identifiants par défaut de Telnet peuvent entraîner une divulgation d'informations et des attaques par déni de service (DoS).
 robintrigon/cve-2023-36143
Maxprint Maxlink 1200G v3.4.11E présente une vulnérabilité d'injection de commandes OS dans la fonctionnalité "Outil de diagnostic" de l'appareil.
 abhijithaj/dorset_smartlock_vulnerability
Ce dépôt concerne Dorset_SmartLock_vulnerability. CVE-2025-25650 est suggéré par MITRE, qui ne l’a pas encore confirmé.
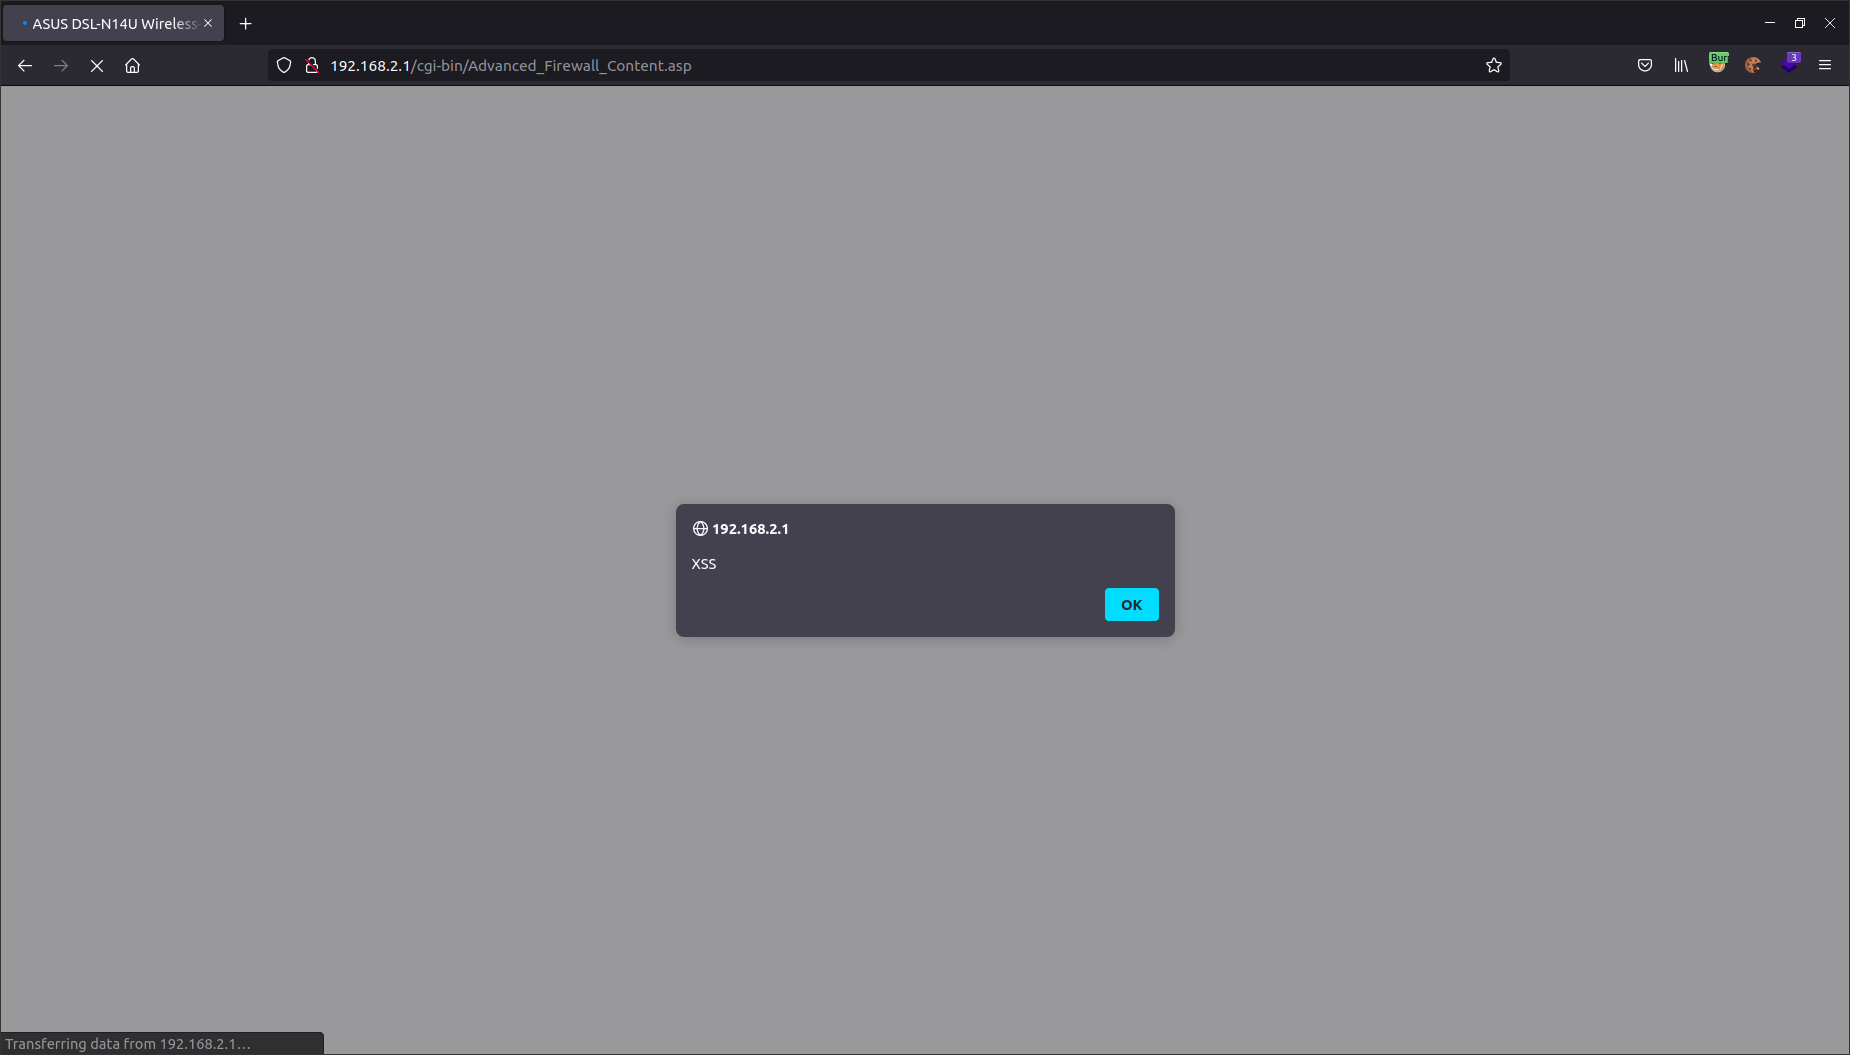 federicoheichou/cve-2022-32988
Preuve de concept pour la vulnérabilité XSS stockée dans le firmware du routeur Asus DSL-N14U, avec des payloads d'exploitation et une liste de plus…
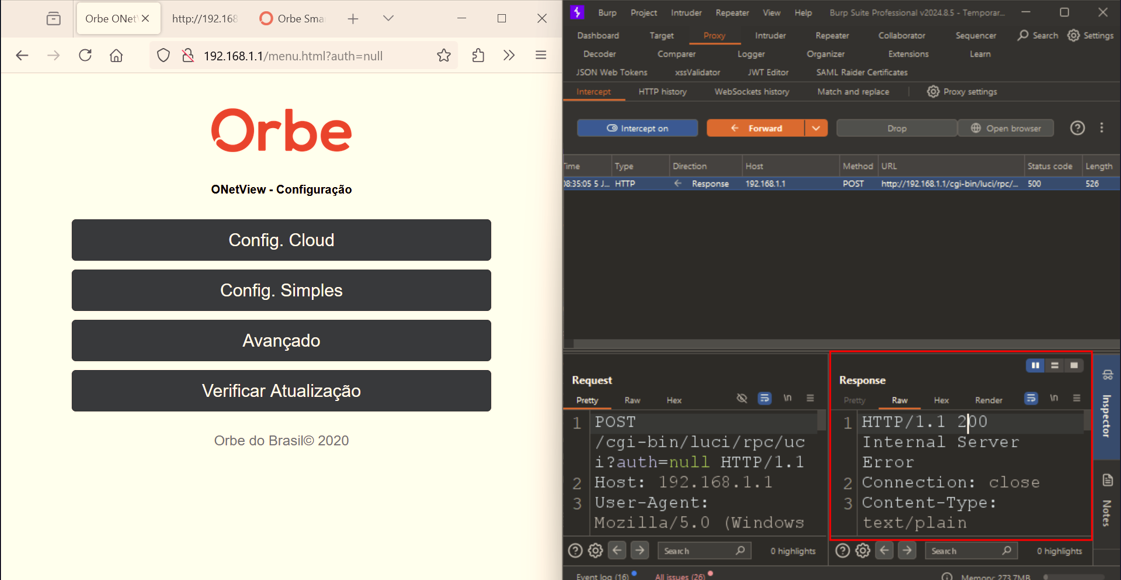 kuk3n4n/cve-2024-57778
Un problème dans Orbe ONetView Roteador Onet-1200 Orbe 1680210096 permet à un attaquant distant d'élever ses privilèges via la réponse du serveur…
 tpdlshdmlrkfmcla/backdoor.mirai.helloworld
backdoor.mirai.helloworld cve2018-20561, cve-2018-10562 piratage
 jianchun-ding/cve-poc-update
Mise à jour des CVE-2023-46371 et CVE-2023-46527
 miguelhamal/cve-2019-19393
Preuve de concept pour une vulnérabilité XSS stockée dans l'interface de gestion web du Rittal CMC PU III, permettant une injection persistante de…
 redfox-security/digisol-dg--gr1321-s-password-storage-in-plaintext--cve-2024-4232
Exploit de preuve de concept pour CVE-2024-4232 ciblant le stockage en clair des mots de passe sur les routeurs Digisol DG-GR1321. Démontre…
 badboycxcc/cve-2021-41822
个人CVE








