
 #1
Outils pour la gestion, le partage et l'intégration des Indicateurs de Compromission (IOC) dans les défenses de sécurité.
Recommandé par Kitploit
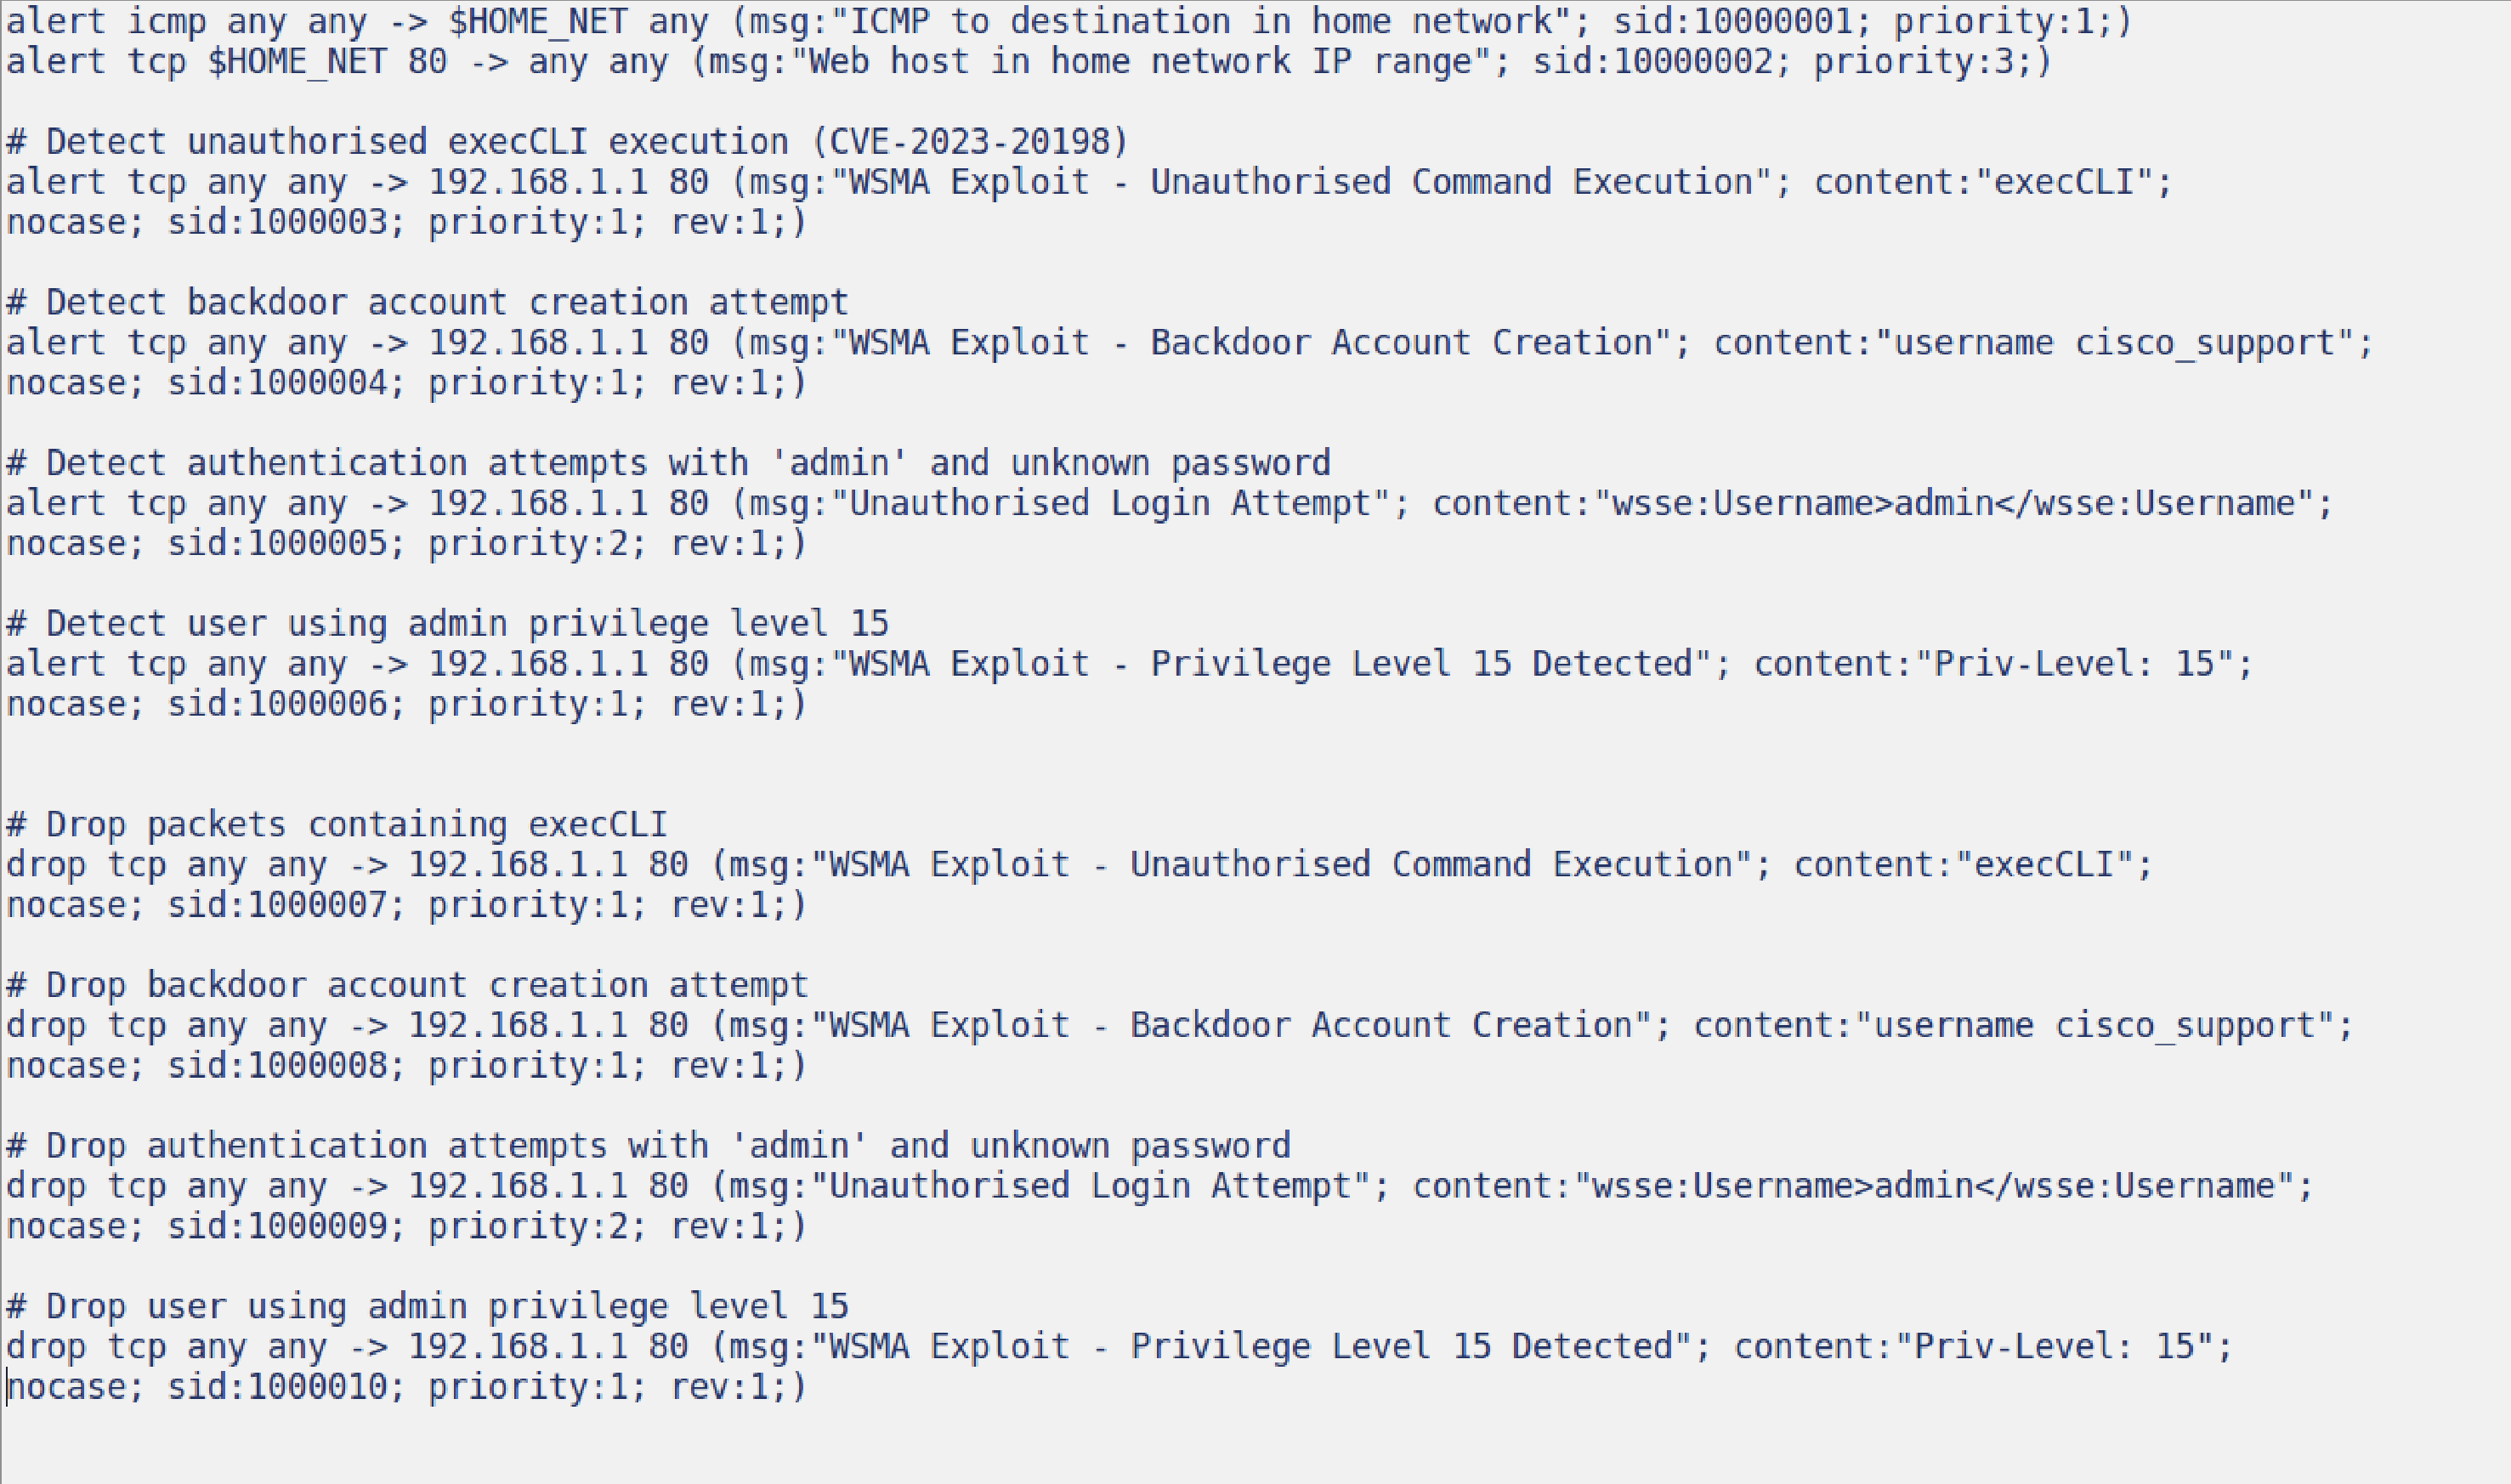
 dominic471/qub-network-security-cve-2023-20198
Analyse, détection et atténuation de l'exploitation de CVE-2023-20198 dans Cisco IOS XE – QUB CSC3064 Évaluation de la sécurité réseau
 honeynet/log4shell-data
Données que nous recevons de nos honeypots concernant CVE-2021-44228
 michaael01/letsdefend--soc-342-cve-2025-53770-sharepoint-exploit-toolshell
Procédure détaillée de l'exploitation de la vulnérabilité zero-day CVE-2025-53770 (ToolShell) dans SharePoint, incluant l'analyse RCE, l'exfiltration…
 nivdolgin/cve-2018-13379
Chasse à CVE-2018-13379
 cyprianatsyor/letsdefend-cve-2022-41082-exploitation-attempt
Rapport d'incident détaillé et analyse pédagogique de la tentative d'exploitation de CVE-2022-41082 (ProxyNotShell) sur Microsoft Exchange Server,…
 bakedmuffinman/blacklotusdetection
Créé pour aider à détecter les IOCs pour CVE-2022-21894: la campagne BlackLotus
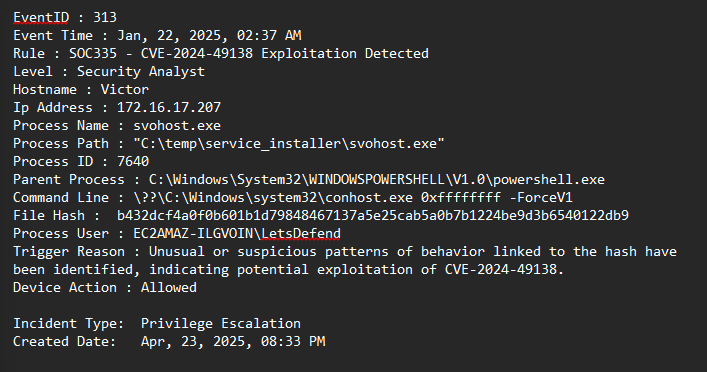 cyprianatsyor/letsdefend-cve-2024-49138-investigation
Investigation SOC pratique de CVE-2024-49138 en utilisant LetsDefend, VirusTotal, Hybrid Analysis, TrueFort et ChatGPT.
 ben-smash/l4j-info
Compilation de liens utiles que je trouve concernant CVE-2021-44228
 jmussmann/cve-2023-4966-iocs
Script Python pour rechercher dans les journaux Citrix NetScaler une éventuelle exploitation de la CVE-2023-4966.
 hahasagined/cve-2024-3400
Liste dynamique externe (EDL) d'adresses IP exploitant activement CVE-2024-3400, destinée à être utilisée dans les listes de blocage des pare-feu et…
 ernestak/sigma-rule-for-cve-2022-30190
Règle Sigma pour détecter l'exploitation de CVE-2022-30190 (Follina) via les événements de création de processus Windows, permettant aux équipes SOC…
 niklasmato/fortileak-01-2025-be
Ce dépôt contient des informations sur la vulnérabilité du pare-feu Fortigate (CVE-2022-40684) et les données affectées qui ont été divulguées…
 tica506/siem-queries-for-cve-2021-44228
Collection de requêtes SIEM pour détecter les tentatives d'exploitation de Log4Shell (CVE-2021-44228). Fournit des règles de détection prêtes à…
 mikesxrs/cve-2023-21716_yara_results
Résultats de la recherche rétroactive pour les fichiers correspondant aux règles YARA provenant de…
 ncsc-nl/php2shell
Référentiel d'avis opérationnels suivant les failles RCE PHP CVE-2026-109618 et CVE-2026-109619, avec des recommandations de détection et…
 inquest/yara-rules
Collection de règles YARA pour la chasse aux malwares, aux documents Office malveillants et aux artefacts d'exploitation, avec des références aux…
 nextronsystems/iocs
Indicateurs de compromission issus de l'analyse et des recherches de l'équipe Nextron Threat Research
 eddyflores100-lang/taikotalent-phishing-iocs
IoC, chaîne d'attaque et détection pour la campagne de faux recruteur Taiko sur taikotalent.xyz, qui diffuse un trojan Bash auto-suppresseur via…








