
 #1
Outils pour la gestion, le partage et l'intégration des Indicateurs de Compromission (IOC) dans les défenses de sécurité.
Recommandé par Kitploit

 microsoft/msticpy
Outils de sécurité de renseignement sur les menaces de Microsoft
 neo23x0/loki
Scanneur basé sur les IOC et YARA pour détecter les indicateurs de compromission via des regex sur les noms de fichiers, des signatures YARA, la…
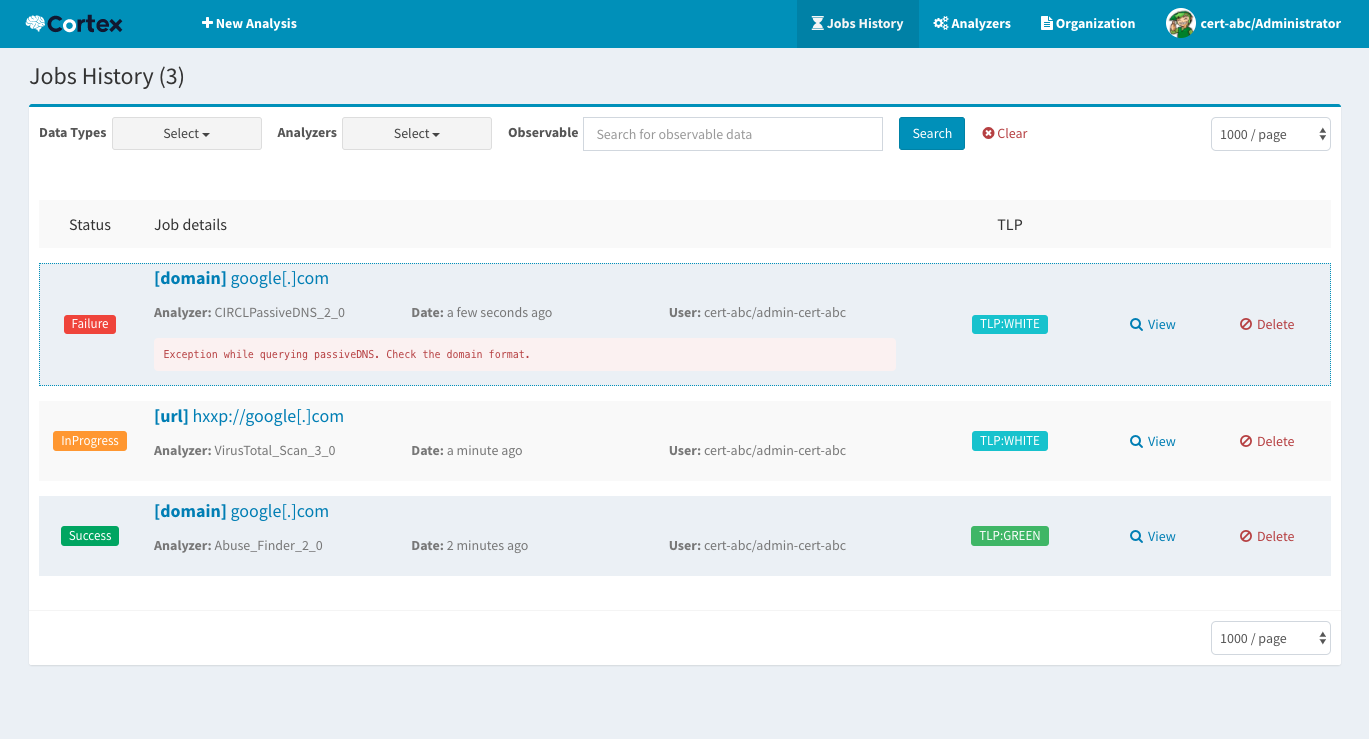 thehive-project/cortex
Cortex : un puissant moteur d'analyse des observables et de réponse active
 mthcht/awesome-lists
Dépôt organisé de flux de threat intelligence, de listes d'IoC, de règles YARA et de références d'outils DFIR pour la détection et la réponse aux…
 circl/ail-framework
AIL framework - Cadre d'analyse des fuites d'informations. Projet déplacé vers https://github.com/ail-project
 facebook/threatexchange
Outils de confiance et de sécurité pour travailler ensemble à la lutte contre les préjudices numériques.
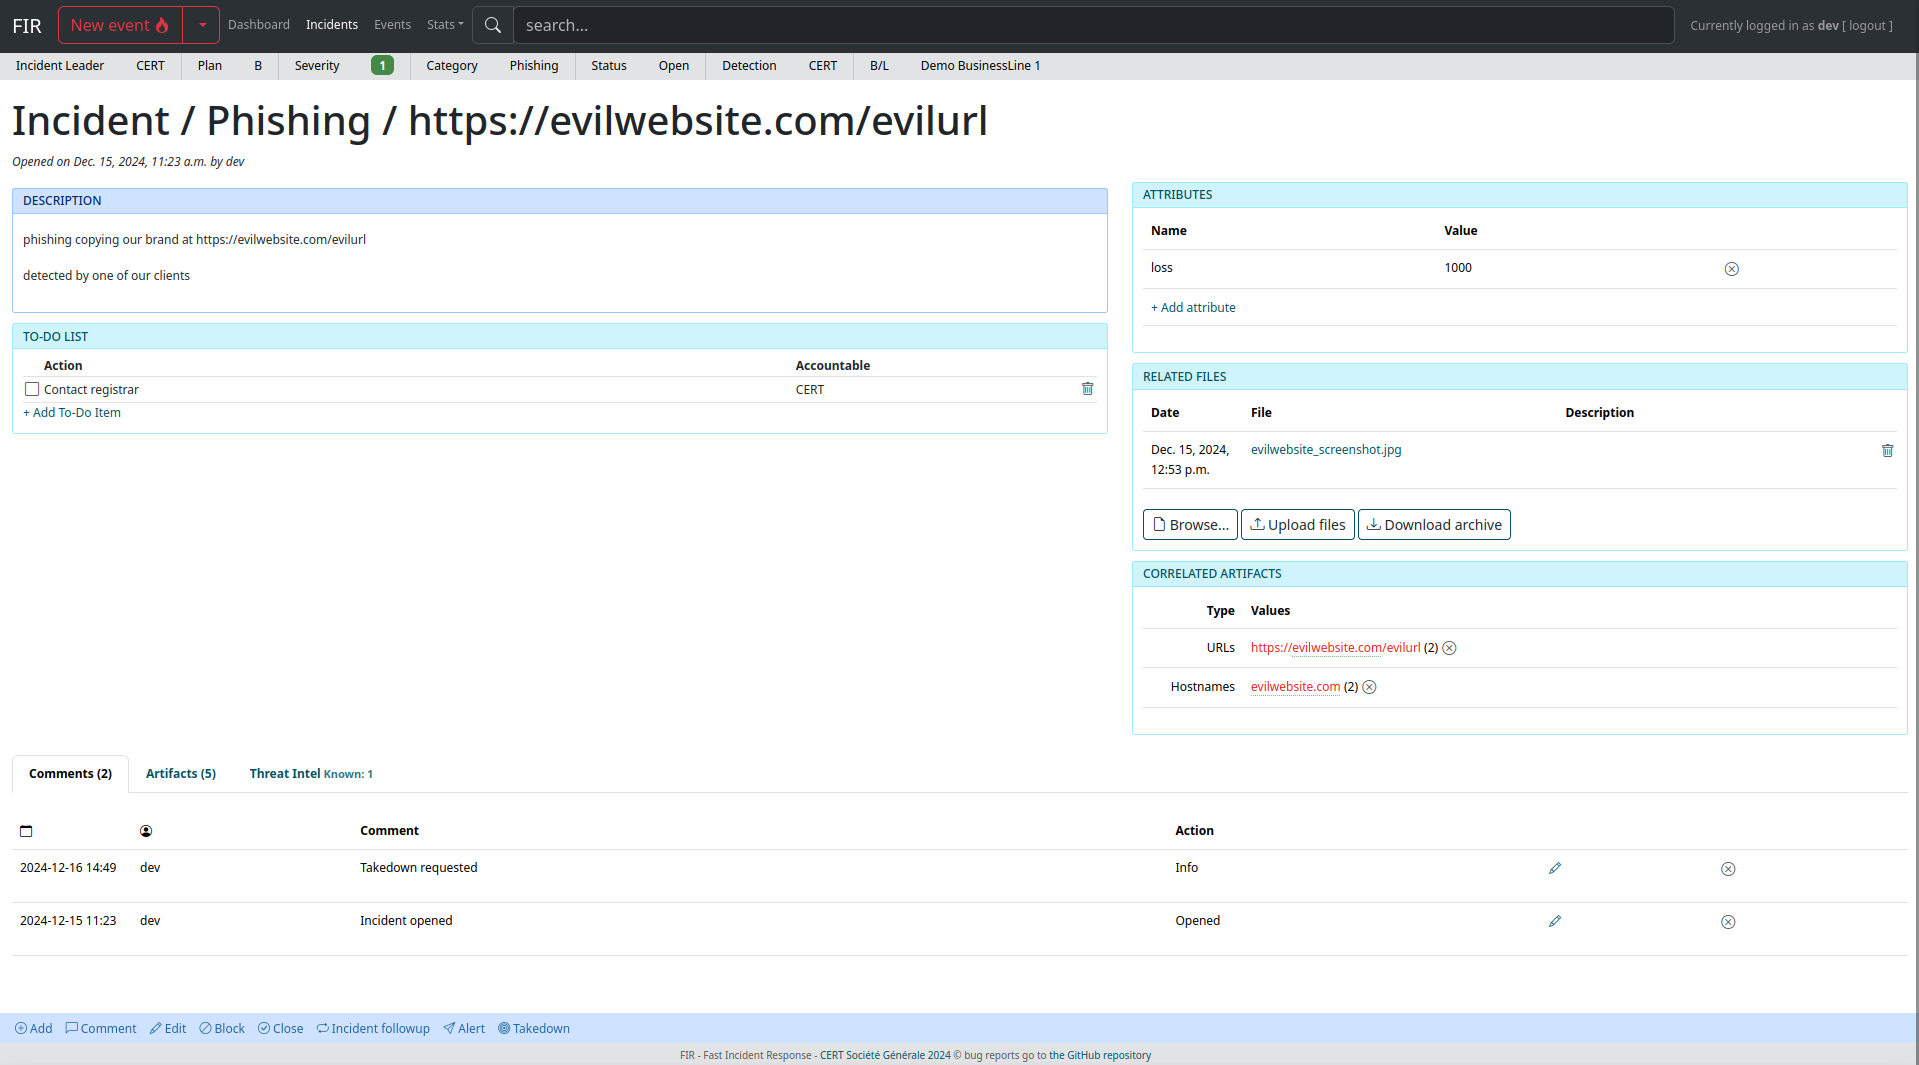 certsocietegenerale/fir
Réponse rapide aux incidents
 magicsword-io/loldrivers
Base de données organisée de pilotes Windows vulnérables et malveillants avec des règles de détection YARA, Sigma, ClamAV et Sysmon pour la chasse…
 cisagov/vulnrichment
Un dépôt pour réaliser l'enrichissement des vulnérabilités.
 bert-janp/open-source-threat-intel-feeds
Ce dépôt contient des flux Threat Intel Open Source librement utilisables, qui peuvent être exploités sans exigences supplémentaires. Il comprend…
 sophoslabs/iocs
Indicateurs de compromission d'origine Sophos issus de rapports publiés.
 virustotal/yara-x
Une réécriture de YARA en Rust.
 amnestytech/investigations
Indicateurs de compromission issus des enquêtes cyber d'Amnesty International
 opencti-platform/connectors
Collection de connecteurs OpenCTI qui ingèrent et synchronisent le renseignement sur les menaces, les IOC et les données CTI provenant de sources…
 kevthehermit/ratdecoders
Décodeurs Python pour les chevaux de Troie d'accès à distance courants
 paloaltonetworks/unit42-timely-threat-intel
Une collection de fichiers avec des indicateurs soutenant les publications sur les réseaux sociaux de l'équipe Unit 42 de Palo Alto Networks pour…
 rurik/noriben
Sandbox d'analyse de malware basée sur Python qui s'intègre à Sysinternals Procmon pour collecter, analyser et rapporter automatiquement les…
 perplexityai/numbat
Visibility into AI agent activity on endpoints, with on-device detection, optional pre-action blocking, and forensic reconstruction.





