
 #1
Outils pour la gestion, le partage et l'intégration des Indicateurs de Compromission (IOC) dans les défenses de sécurité.
Recommandé par Kitploit

 cspf-founder/darwis-taxii
Un serveur TAXII (Trusted Automated eXchange of Indicator Information) haute performance écrit en Rust.
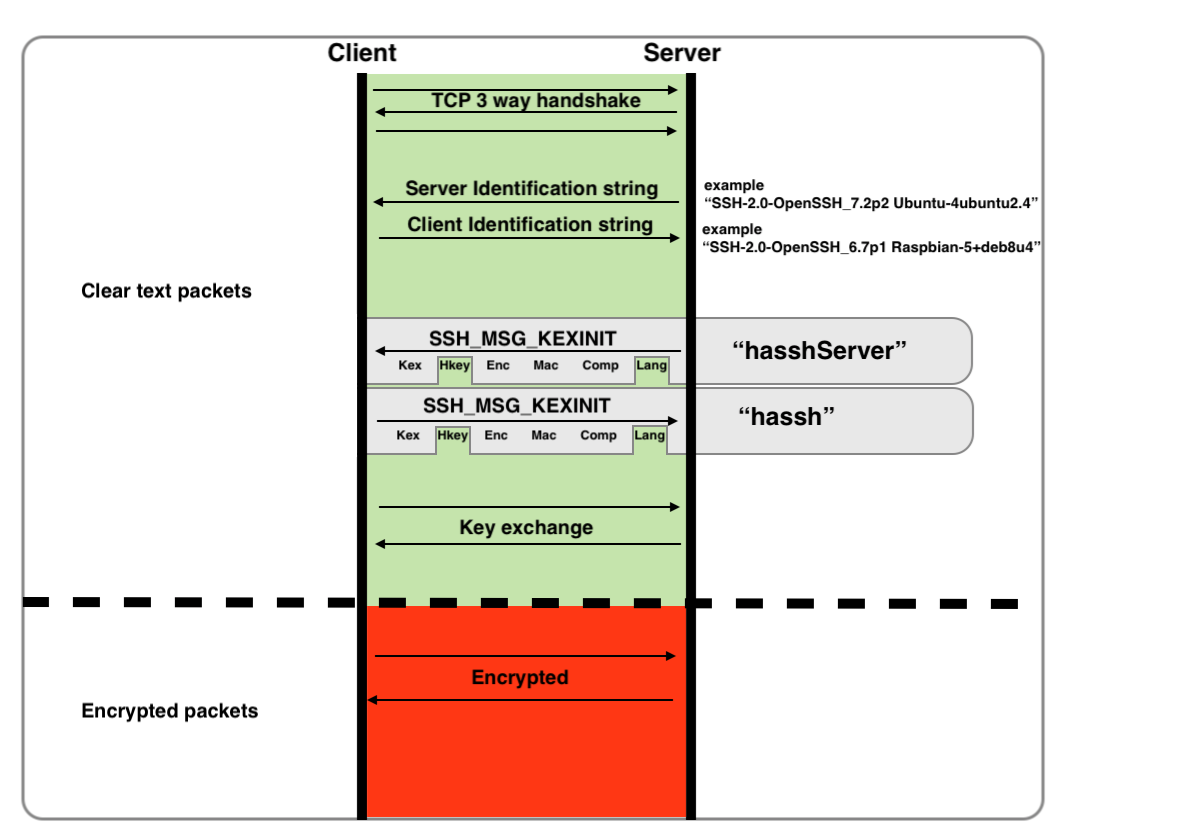 corelight/hassh
Prendre l’empreinte des clients et serveurs SSH.
 eddyflores100-lang/taikotalent-phishing-iocs
IoC, chaîne d'attaque et détection pour la campagne de faux recruteur Taiko sur taikotalent.xyz, qui diffuse un trojan Bash auto-suppresseur via…
 fabriziosalmi/tanstack-compromise-checker
Script shell pour détecter les indicateurs d'attaque de la chaîne d'approvisionnement npm TanStack (CVE-2026-45321 / GHSA-g7cv-rxg3-hmpx)
 0xblackash/cve-2026-21589
Analyse technique et conseils de détection pour CVE-2026-21589, une vulnérabilité de traversée de chemin pré-authentification permettant un accès…
 watchtowrlabs/citrix-netscaler-cve-2026-88771-iocs
Indicateurs de compromission et conseils de recherche pour CVE-2026-88771, une injection de commande non authentifiée dans Citrix NetScaler ADC et…
 helgesverre/livewire-honeypot
Honeypot à haute interaction imitant une application Laravel/Livewire vulnérable. Capture les exploits RCE et les webshells ciblant CVE-2024-47823,…
 0xsyr0/log4shell
Ce dépôt contient toutes les ressources que nous avons rassemblées lors de notre réponse à incident sur CVE-2021-44228 et CVE-2021-45046, alias…
 ptkthg/statecraftcyber
Plateforme de threat intelligence en PT-BR - CVEs, briefings, IOCs et actualités de sécurité
 sgnls/exchange-0days-202103
Détermination des IoC pour l'exploitation de CVE-2021-26855, CVE-2021-26857, CVE-2021-26858 et CVE-2021-27065.
 pduggusa/dugganusa-ietf
DugganUSA threat-intelligence contributions to the IETF Hackathon: real-world agentic-attack benchmark vectors, CVE-2026-33697 attestation analysis,…
 itskill-jp/wordpress-upgrade-check
Vérification en lecture seule de chaque version du cœur de WordPress sur un serveur. Signale CVE-2026-87902 (corrigée dans 7.1.2 et les…
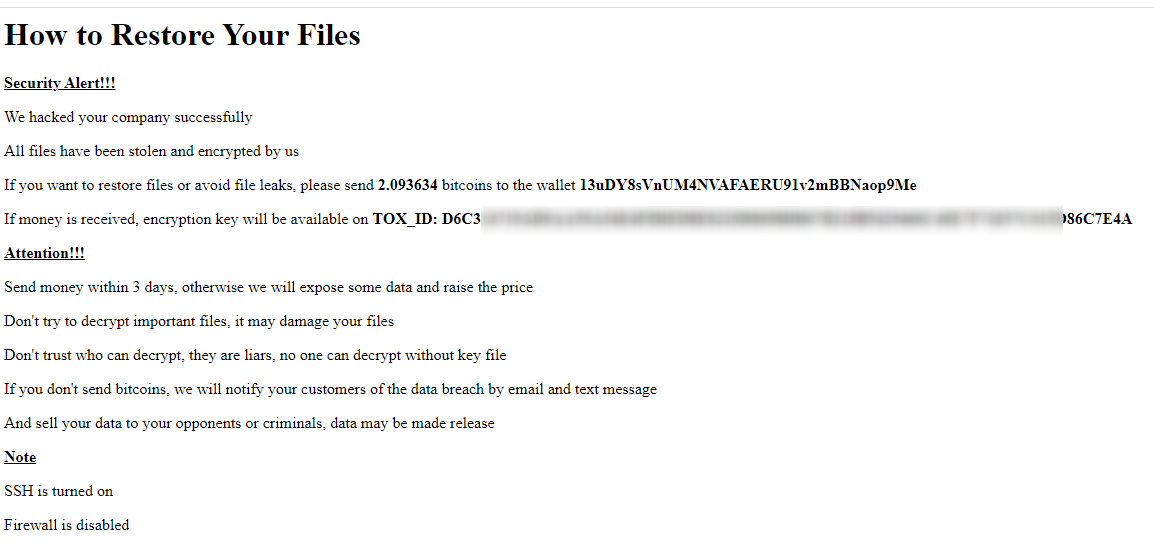 soufianetahiri/esxi_ransomware_bitcoinwallets
ESXi attaques de ransomware semi-automatisées portefeuilles bitcoin
 onapsis/onapsis-mandiant-cve-2025-31324-vuln-compromise-assessment
CVE-2025-31324 & CVE-2025-42999 outil d'évaluation des vulnérabilités et des compromissions
 suominen/cve-2026-53266
Tracker sur une seule page recensant les distributions Linux ayant publié des correctifs pour la vulnérabilité d'écriture dans le page-cache via la…
 techupdate24/fortimail-zero-day-cve-2026-104286
Un guide complet et un workflow pour intégrer les sprints Agile aux pipelines CI/CD DevOps.
 suominen/cve-2025-39682
Tracker d'une seule page enregistrant l'état des correctifs par distribution pour CVE-2025-39682, un use-after-free dans le chemin de réception kTLS…
 0xblackash/cve-2024-3094
CVE-2024-3094








