
 #1
Outils pour la gestion, le partage et l'intégration des Indicateurs de Compromission (IOC) dans les défenses de sécurité.
Recommandé par Kitploit

 abdaullahag/threatlens
Outil CLI Python pour l'analyse rapide d'IOC (IPs, Domaines, CVE) via 6 API gratuites de Threat Intel. Sorties : Excel coloré, JSON, CSV. Utilise :…
 rapticore/orenpmguard
Défense contre l'attaque de la chaîne d'approvisionnement Shai-Hulud
 zephrfish/cve-2025-53770-scanner
ToolShell scanner - CVE-2025-53770 et informations de détection
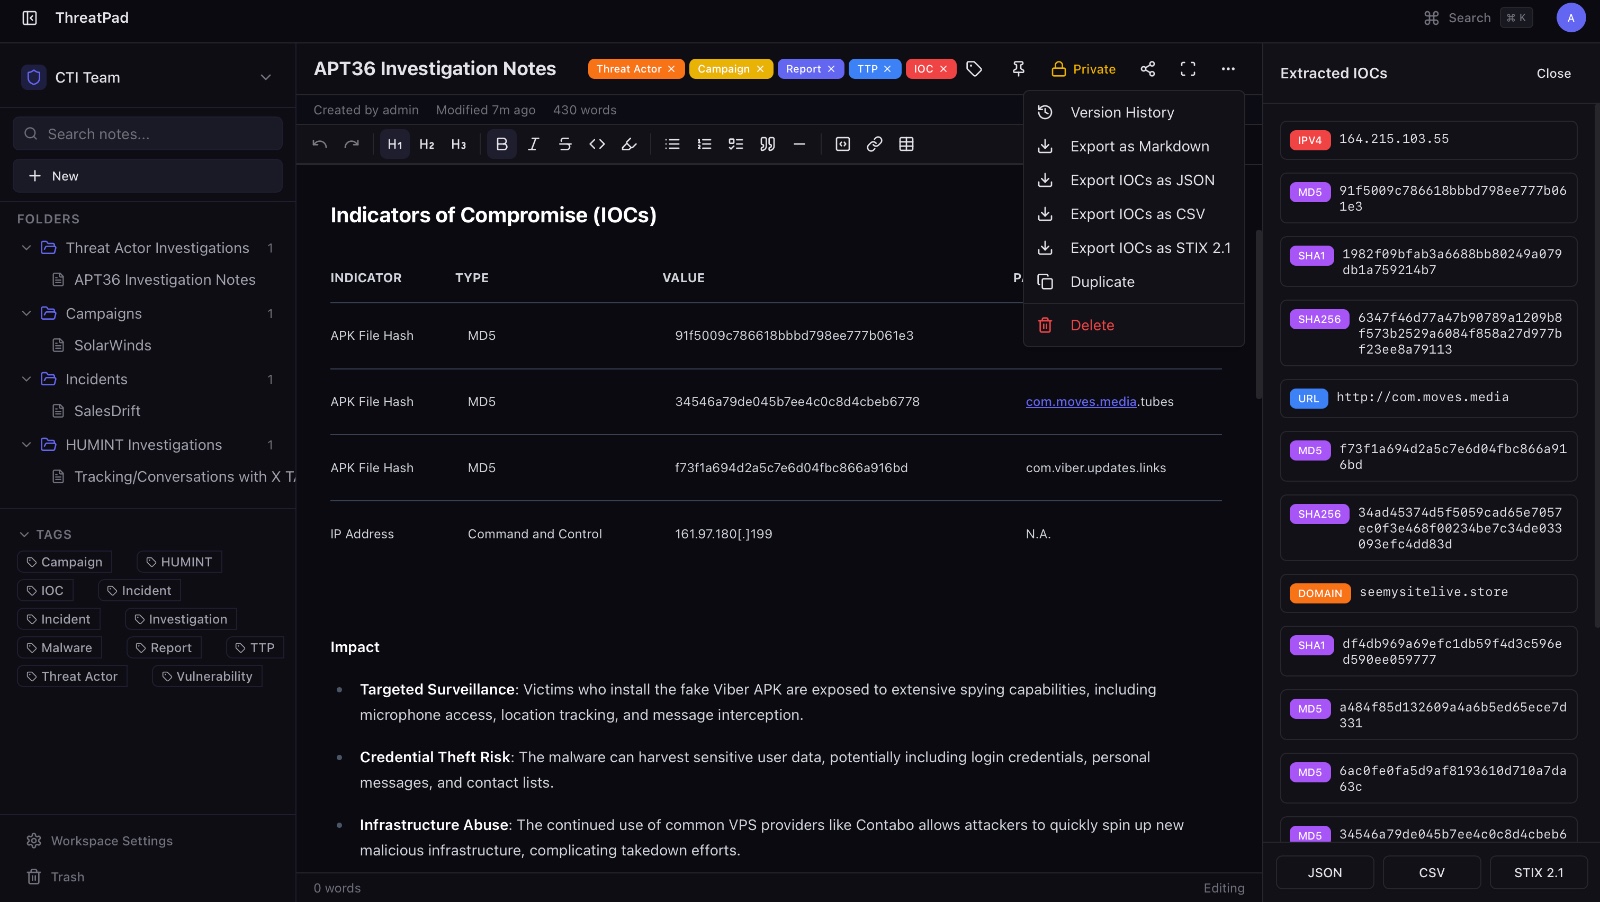 bhavikmalhotra/threatpad
Plateforme open-source collaborative de prise de notes pour les équipes de cybersécurité et de CTI. Extraction automatique d'IOC, export STIX 2.1,…
 rorywag/hayabusa-bulk-runner
Bulk-run Hayabusa across a folder of triage collections, one run per host, with per-host reports and a cross-host triage dashboard
 synacktiv/synacktiv-rules
Dépôt public de règles Sigma et YARA créées par Synacktiv
 r3mrum/loki-parse
Un script Python capable de détecter et d'analyser le trafic réseau lié à loki-bot (malware). Ce script peut être utile aux analystes DFIR et aux…
 kaandemir993/overlord-rat-reverse-engineering-a-go-based-rat-injection-keylogging-c2-exfiltration-analysis
Analyse statique et mémoire complète du RAT Overlord : architecture de l'agent Go, C2 HTTP/2 + WebSocket, injection DLL réflective, keylogging de…
 f5devcentral/cve-2020-5902-ioc-bigip-checker
Script F5 BIG-IP local qui recherche des indicateurs de compromission (IoCs) liés à CVE-2020-5902, en vérifiant les journaux, les fichiers et…
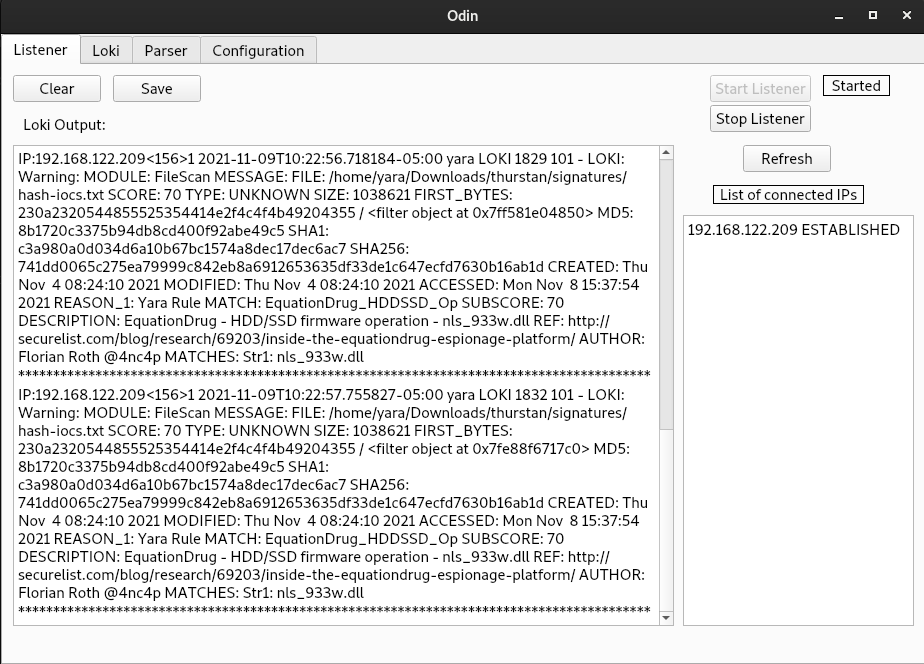 hamza-megahed/odin
Scanner IoC centralisé qui déploie Loki sur les points de terminaison, collecte les résultats de détection et analyse les journaux en CSV pour la…
 nccgroup/mimikatz-detector-busylight
Émulation de pilote HID USB avec PID/VID (0x3bca/0x27bb) du Plenom A/S Busylight Alpha, pris en charge par Mimikatz. Lorsque mimikatz est exécuté, un…
 infostealers-stats/credential-and-breach-monitoring
Ce dépôt fournit une comparaison pratique des services de renseignement sur les fuites, de surveillance du dark web et d'exposition d'identité, en…
 00gxd14g/misp-extractor
Extrait les attributs MISP sélectionnés, y compris les adresses IP, les URL et les hachages, dans des fichiers de sortie réutilisables.
 santosomar/log4j-ioc-detector
Un simple détecteur Linux d'indicateurs de compromission Log4j
 emrekybs/osintcase
Un outil de cartographie d'enquête OSINT pour organiser les entités, les relations, les preuves et le renseignement.
 nccgroup/mortimer
Une collection de scripts pour traiter des données et du renseignement de type forensique réseau, principalement dans une base de données postgres.
 fastfire/ioc_attack_esxi_feb_2023
Collection d'IoC disponibles et liés aux attaques sur les infrastructures ESXi survenues à partir du vendredi 3 février 2023.
 zerodayvpn/cve-2026-41089-netlogon
🛡️ Module de diagnostic officiel de l'outil de sécurité IA pour CVE-2026-41089 (débordement de tampon de pile Netlogon Windows RCE). Comprend une…








