
 #1
Systèmes IDS/IPS, surveillance réseau, détection basée sur les anomalies et outils d'alerte de menace.
Recommandé par Kitploit
 defenxor/dsiem
Moteur de corrélation d'événements de sécurité pour ELK stack
 0x4d31/galah
Galah : Un honeypot web alimenté par un LLM.
 syworks/wireless-ids
Capacité à détecter les activités suspectes telles que les attaques (WEP/WPA/WPS) en analysant les paquets sans fil sur les ondes.
 an0nud4y/av-edr-lab-environment-setup
Références pour la mise en place d'un environnement de laboratoire AV/EDR pour aider au développement de malware
 mrash/psad
psad : Détection d'intrusion et analyse des logs avec iptables
 v1d1an/s1em
Ce projet est un SIEM avec SIRP et Threat Intel, le tout en un.
 linux-audit/audit-kernel
Miroir GitHub du dépôt d'audit du noyau Linux.
 cybereason-public/owlsm
Moteur de règles Sigma à l'intérieur du noyau Linux utilisant eBPF. Axé sur les capacités de prévention.
 cr0nx/awesome-linux-attack-forensics-purplelabs
Cette page est le résultat de recherches pratiques en cours sur les techniques et outils avancés d'attaques Linux, de détection et de forensique.
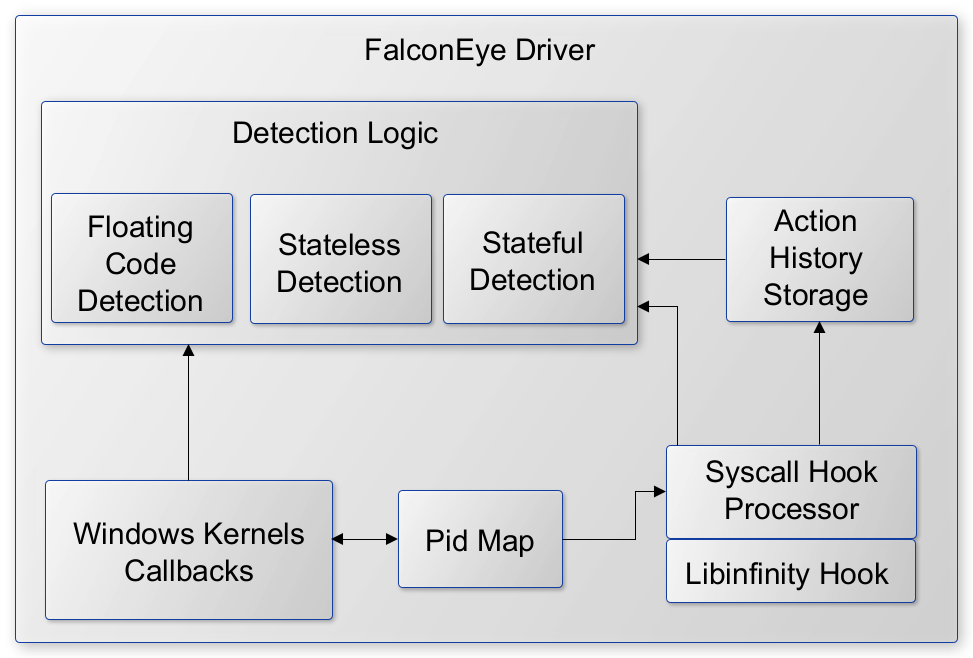 rajiv2790/falconeye
Pilote Windows en mode noyau pour la détection en temps réel des techniques d'injection de processus, y compris l'injection de shellcode, de DLL et…
 barghest-ngo/mesh
VPN maillé pair-à-pair chiffré pour la forensique mobile à distance, permettant l'acquisition sans fil via ADB et libimobiledevice, la surveillance…
 corelight/zeek-cheatsheets
Antisèches des logs Zeek
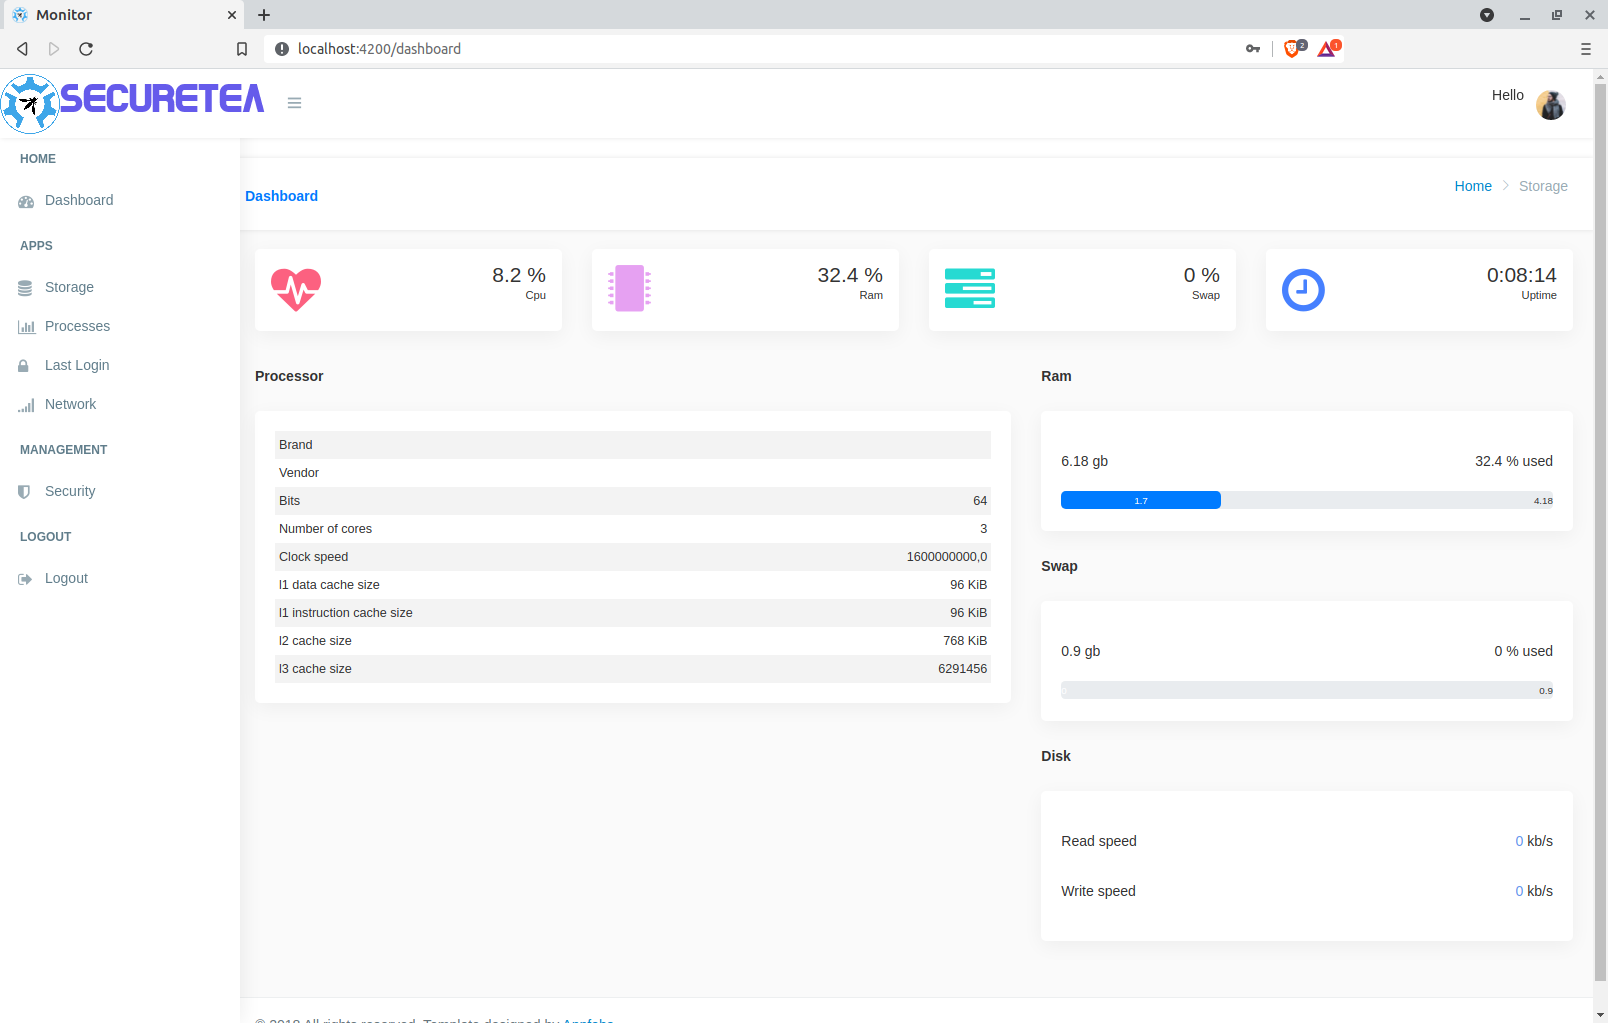 owasp/securetea-project
Le projet OWASP SecureTea fournit une solution de sécurité tout-en-un pour divers appareils (ordinateurs personnels / serveurs / appareils IoT).
 a3sal0n/falcongate
Une passerelle intelligente pour arrêter les cybercriminels - Sponsorisé par Falcon Guard
 mgreen27/detectraptor
Un dépôt pour partager des contenus de détection Velociraptor disponibles publiquement
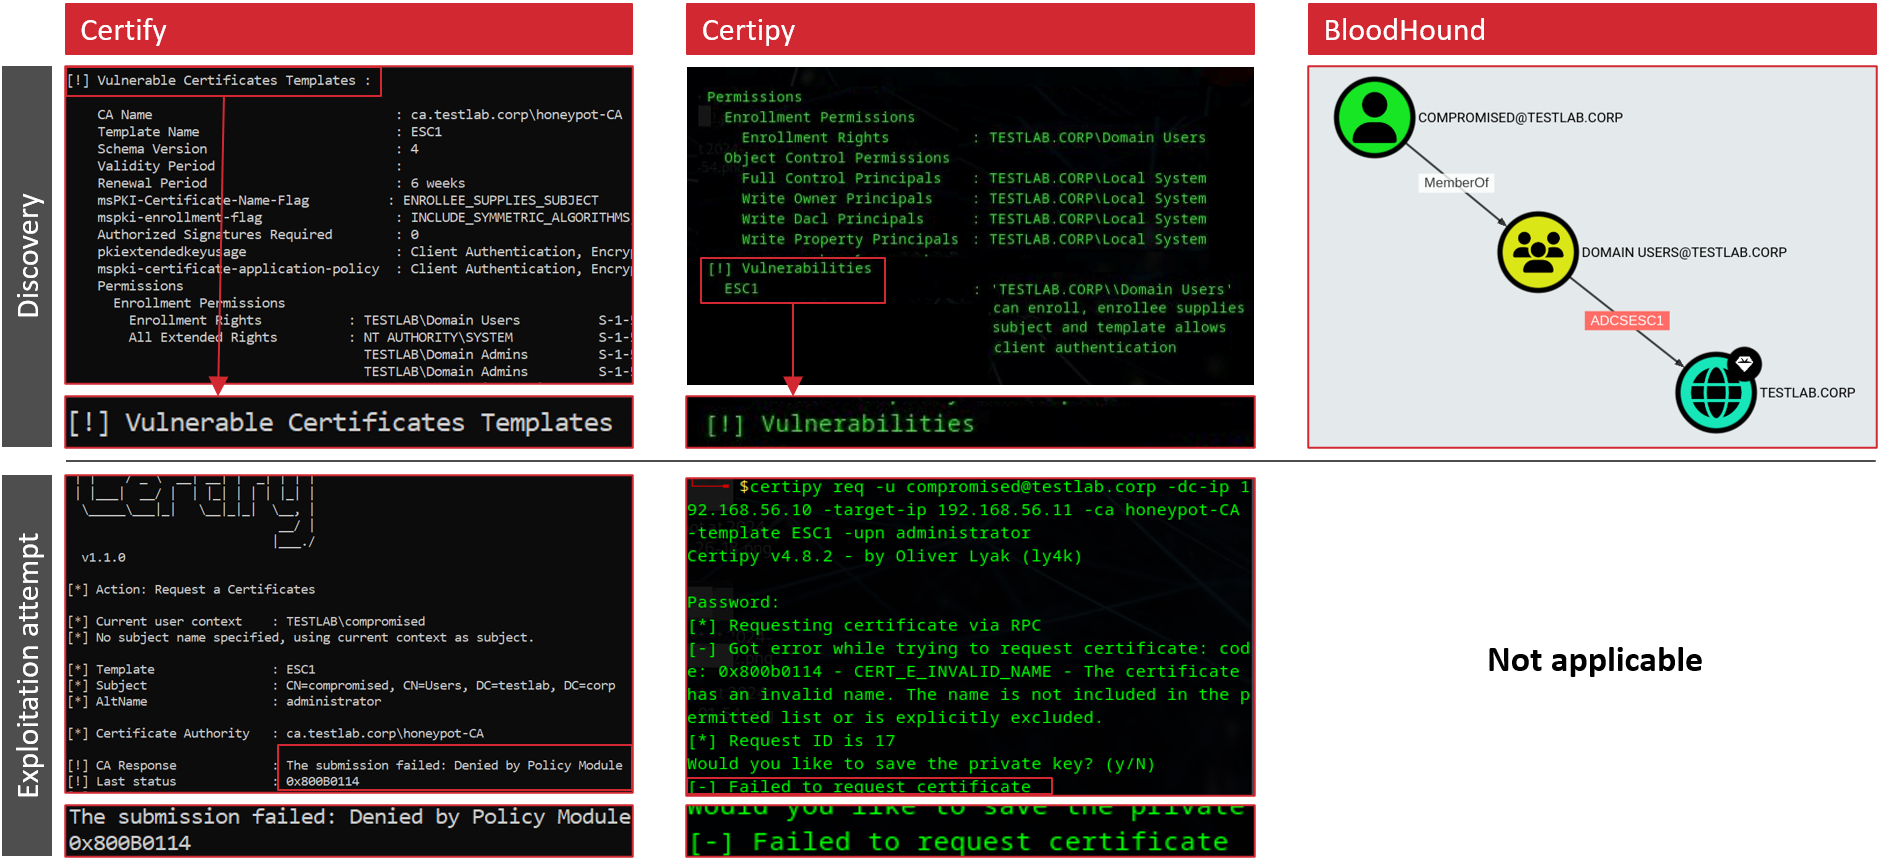 srlabs/certiception
Un honeypot ADCS pour attraper les attaquants dans votre réseau interne.
 gojue/ehids-agent
Un système de détection d'intrusion basé sur l'hôte Linux utilisant eBPF.








