
 #1
Systèmes IDS/IPS, surveillance réseau, détection basée sur les anomalies et outils d'alerte de menace.
Recommandé par Kitploit

 ntop/ntopng
Surveillance du trafic réseau basée sur le web pour la cybersécurité
 zoneminder/zoneminder
ZoneMinder est une application logicielle de télévision en circuit fermé, gratuite et open source, développée pour Linux, qui prend en charge les…
 ossec/ossec-hids
OSSEC est un système open source de détection d'intrusion basé sur l'hôte qui effectue l'analyse des journaux, la vérification de l'intégrité des…
 ntop/ndpi
Kit d'outils open source pour l'inspection approfondie des paquets
 efforg/rayhunter
Outil Rust pour détecter les simulateurs de station de base sur un point d'accès mobile Orbic
 netalertx/netalertx
Visibilité réseau centralisée et découverte continue des actifs. Surveillez les appareils, détectez les changements et restez informé sur les…
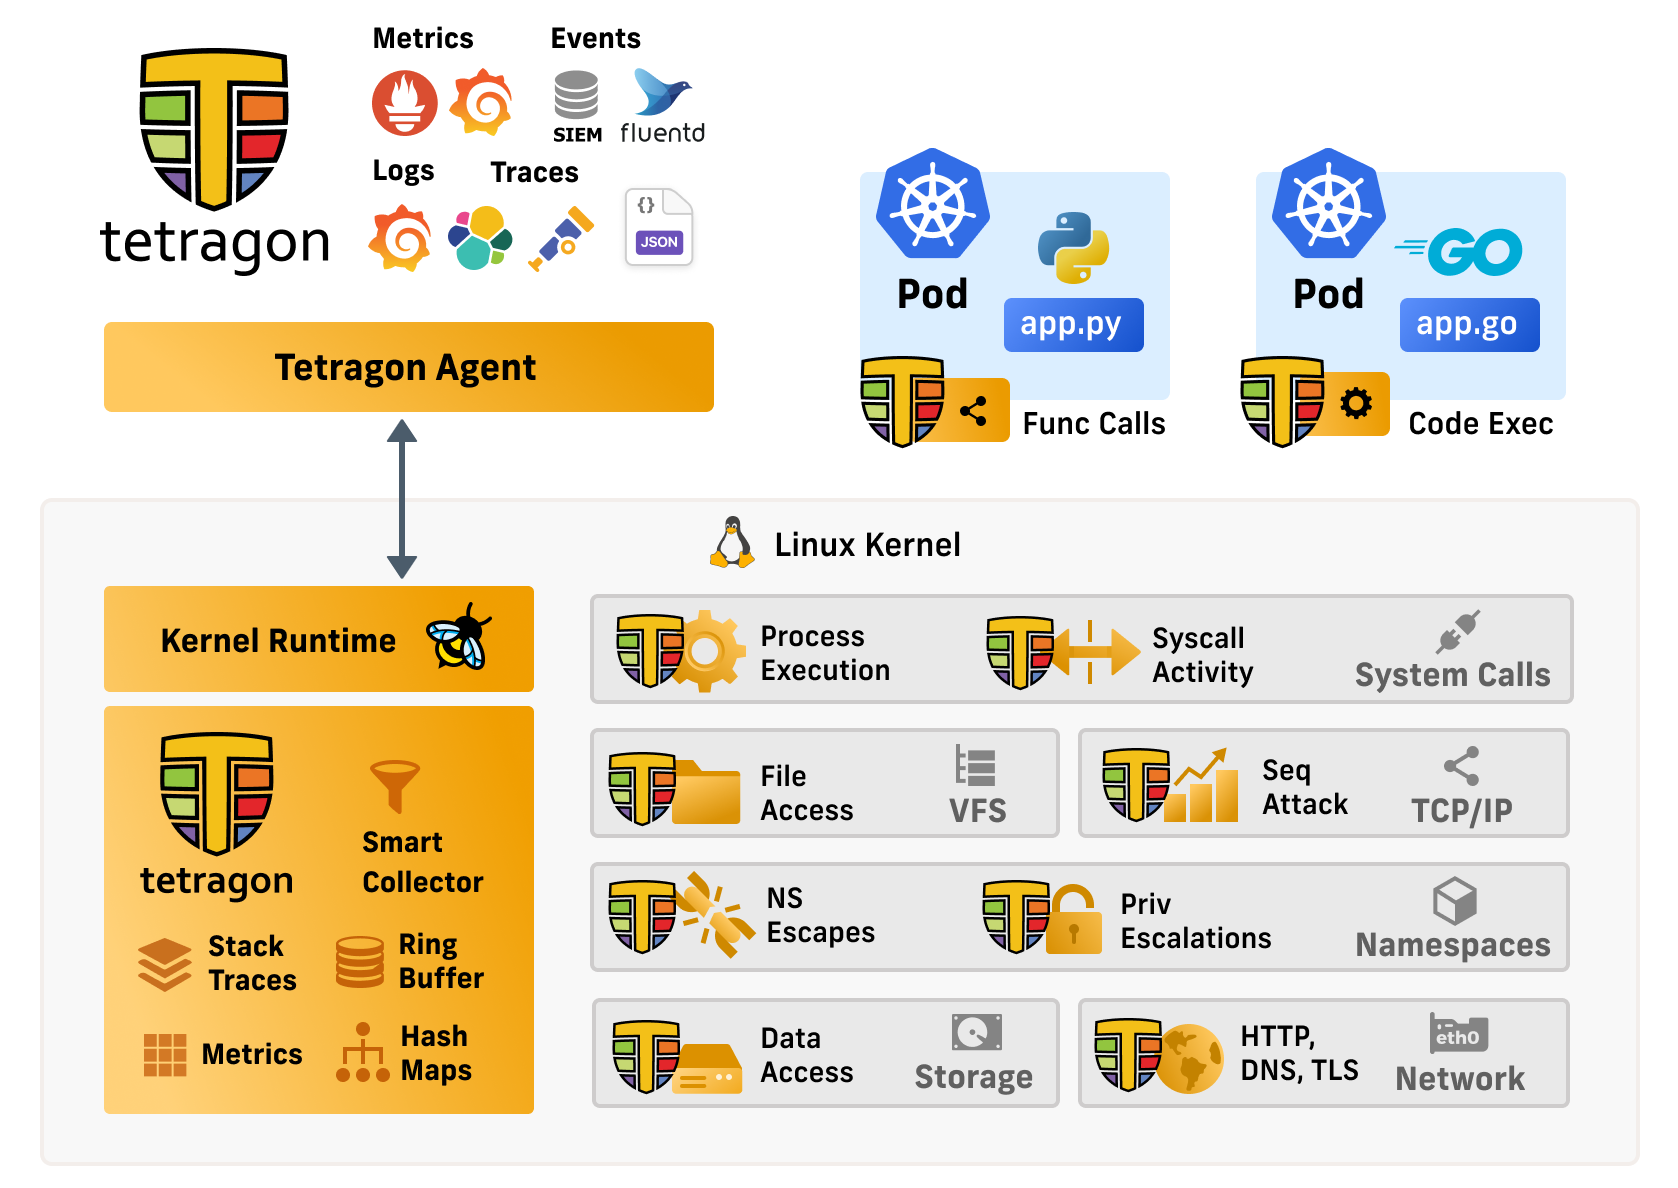 cilium/tetragon
Observabilité de sécurité et application en runtime basées sur eBPF
 clong/detectionlab
Automatisez la création d'un environnement de laboratoire complet avec des outils de sécurité et les meilleures pratiques de journalisation.
 0x4d31/awesome-threat-detection
Liste organisée de ressources pour la détection et la chasse aux menaces : règles de détection, outils SIEM et d'analyse de journaux, surveillance…
 the-tcpdump-group/libpcap
Bibliothèque indépendante du système pour la capture et le filtrage de paquets au niveau utilisateur. Fournit un cadre portable pour la surveillance…
 olafhartong/sysmon-modular
Un référentiel de modules de configuration sysmon
 elastic/detection-rules
Développez, validez et publiez des règles de détection SIEM pour Elastic Security, avec un outillage CLI Python, l'analyse KQL, l'intégration Kibana…
 security-onion-solutions/securityonion
Plateforme open-source de surveillance de sécurité pour la chasse aux menaces, la détection d'intrusion, la gestion des journaux, la réponse aux…
 neo23x0/signature-base
Base de données de signatures YARA et d'IOC pour mes scanners et outils
 thinkst/canarytokens
Déployez et gérez des honeytokens numériques dans les environnements réseau et cloud pour détecter et alerter sur les accès ou activités non…
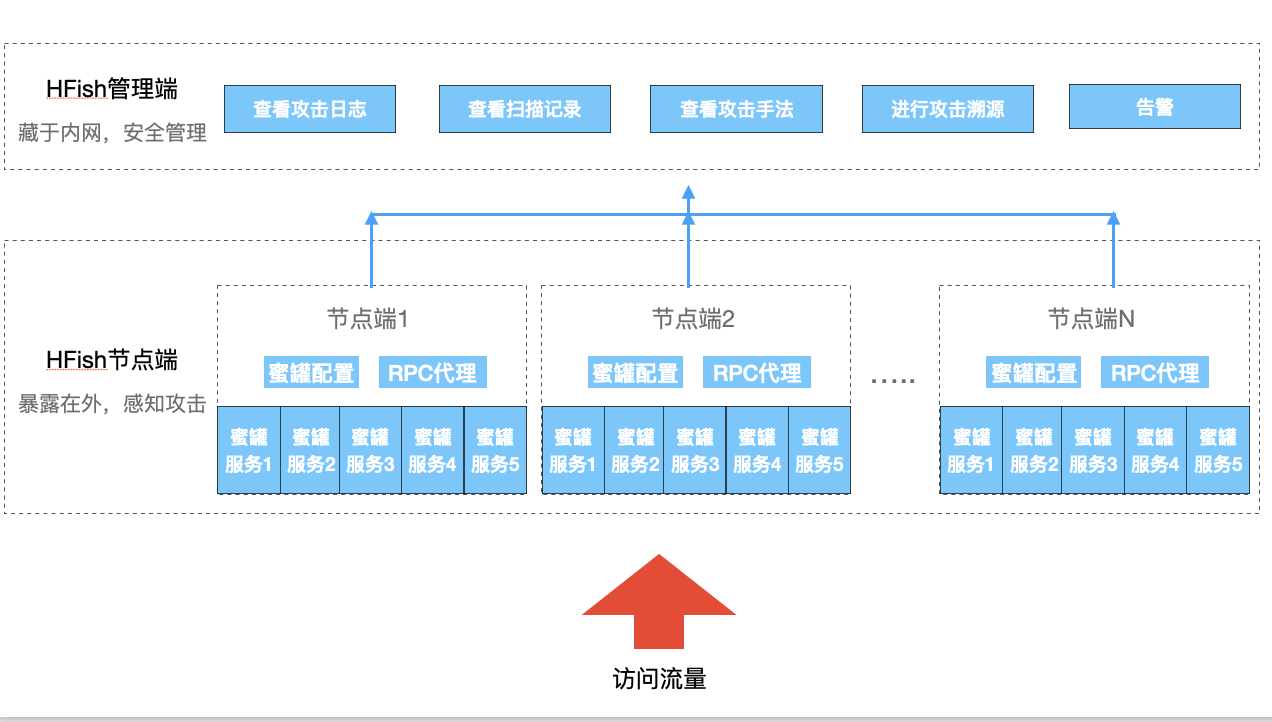 hacklcx/hfish
Système honeypot de niveau entreprise pour la détection d'intrusions internes et de menaces externes, produisant des renseignements sur les menaces…
 cyb3rxp/awesome-soc
Une base de connaissances organisée pour construire, exploiter et faire maturer un SOC (y compris un CSIRT).
 cisagov/malcolm
Suite conteneurisée d'analyse du trafic réseau ingérant les PCAP, les journaux Zeek et les alertes Suricata pour la normalisation, l'enrichissement…







